


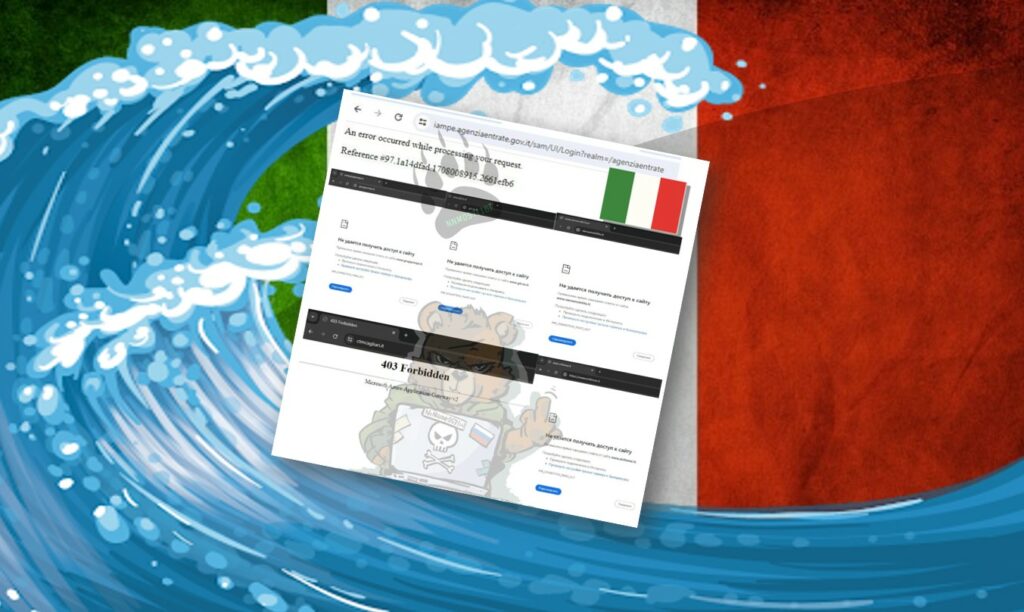
Ancora attacchi di Distributed Denial-of-service (DDoS) sferrati dagli hacker hacktivisti di NoName057(16) anche nella giornata di oggi. E’ da lunedì mattina che i filorussi colpiscono le infrastrutture IT delle aziende italiane e sembra che ancora l’ondata di attacchi non sia finita.
Oggi è il turno della CNS (Carta Nazionale dei Servizi) , dell’aeroporto di Linate e Malpensa che sono andati giù (almeno dalla rivendicazione dei NoName) alle ore 08:17 circa.

Stiamo continuando l'attacco congiunto e stiamo mettendo fuori uso una serie di risorse critiche italiane😈:

❌CNS (Carta Nazionale dei Servizi) - la carta nazionale dei servizi italiana utilizzata per accedere a vari servizi elettronici, tra cui quelli governativi e bancari - vigliaccamente chiusa con una spina sul lavoro tecnologico dopo il nostro attacco😈

❌Linate è il secondo aeroporto di Milano, che serve anche voli nazionali e internazionali (morto al ping) check-host.net/check-report/158f4d3fke26

❌ Malpensa è uno dei due aeroporti principali di Milano, che serve voli internazionali e nazionali (dead on ping) check-host.net/check-report/158f511cka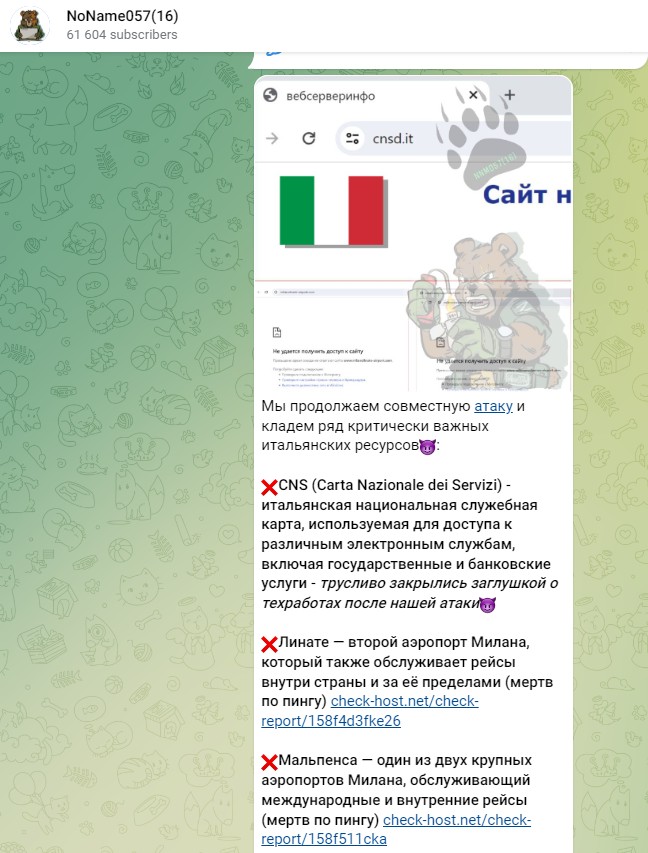
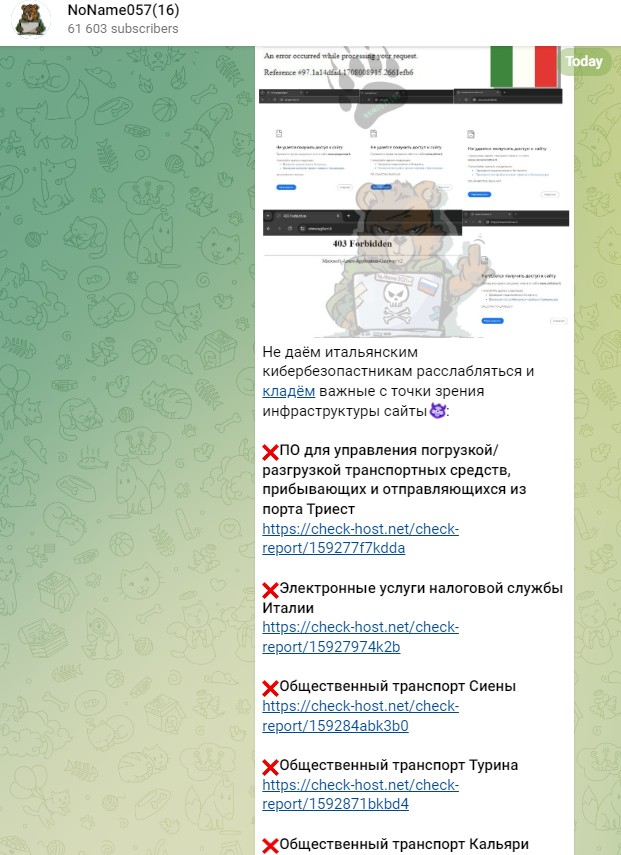
Secondo round alle 16:32 quando altri target italiani vanno giù.
Questa volta sono i Servizi elettronici dell’Agenzia delle Entrate, Il sistema di trasporto pubblico di Siena, di Torino e di Cagliari, almeno a detta degli hacktivisti.
Non lasciamo che la comunità italiana della cybersecurity si rilassi e metta fuori gioco i siti critici per le infrastrutture:

❌PO per gestire il carico/scarico dei veicoli in arrivo e partenza dal porto di Trieste
https://check-host.net/check-report/159277f7kdda

❌Servizi elettronici dell'Agenzia delle Entrate
https://check-host.net/check-report/15927974k2b

❌Il sistema di trasporto pubblico di Siena
https://check-host.net/check-report/159284abk3b0

❌I trasporti pubblici a Torino
https://check-host.net/check-report/1592871bkbd4

❌ Trasporto pubblico di Cagliari (chiuso per geo)
https://check-host.net/check-report/15928c91kdc0
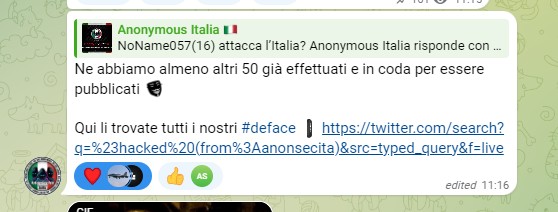
Ma sembra la “challenge hacktivista” non è finita. Anonimous Italia riporta sul suo canale Telegram, in risposta ad una pubblicazione di un nostro articolo che altri “deface” risultano in coda per essere pubblicati che ancora non conosciamo.
Nell’articolo di questa mattina abbiamo riportato la risposta di Anonymous Italia attraverso “defacement” di siti russi, in risposta agli attacchi dei NoName057(16).
L’hacktivismo cibernetico è un movimento che utilizza tecniche di hacking informatico per promuovere un messaggio politico o sociale. Gli hacktivisti usano le loro abilità informatiche per svolgere azioni online come l’accesso non autorizzato a siti web o a reti informatiche, la diffusione di informazioni riservate o il blocco dei servizi online di una determinata organizzazione.
L’obiettivo dell’hacktivismo cibernetico è di sensibilizzare l’opinione pubblica su questioni importanti come la libertà di espressione, la privacy, la libertà di accesso all’informazione o la lotta contro la censura online. Gli hacktivisti possono appartenere a gruppi organizzati o agire individualmente, ma in entrambi i casi utilizzano le loro competenze informatiche per creare un impatto sociale e politico.
È importante sottolineare che l’hacktivismo cibernetico non deve essere confuso con il cybercrime da profitto, ovvero la pratica di utilizzare le tecniche di hacking per scopi illeciti come il furto di dati personali o finanziari per ottenerne un beneficio personale. Mentre il cybercrime è illegale, l’hacktivismo cibernetico può essere considerato legittimo se mira a portare all’attenzione pubblica questioni importanti e a favorire il dibattito democratico. Tuttavia, le azioni degli hacktivisti possono avere conseguenze legali e gli hacktivisti possono essere perseguiti per le loro azioni.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.