


Mentre l’invasione russa dell’Ucraina continua, i gruppi di hacktivisti informatici, in particolare quelli affiliati ad Anonymous, prendono di mira le principali organizzazioni sostenute dallo stato in Russia quasi ogni giorno.
La loro ultima vittima è Transneft, una compagnia di trasporto di gasdotti controllata dallo stato con sede a Mosca, in Russia. Transneft è anche conosciuta come la più grande compagnia di oleodotti al mondo.

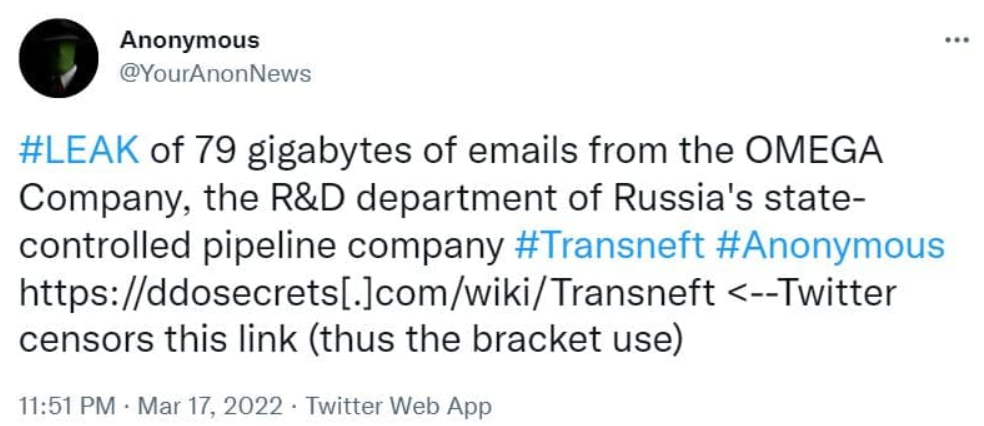
Giovedì 17 marzo 2022, Distributed Denial of Secrets (aka DDoSecrets), un’organizzazione di informatori senza scopo di lucro, ha annunciato di aver ricevuto 79 GB di e-mail appartenenti alla divisione di ricerca e sviluppo di Transneft chiamata Omega.
Su Twitter, @YourAnonNews, uno dei maggiori rappresentanti dei social media del movimento Anonymous ha riportato la notizia con i seguente tweet.
Vale la pena notare che originariamente i dati erano condivisi con DDoSecrets da hacktivist anonimi e che l’organizzazione stessa non è risulta dietro l’hacking o la fuga di notizie.
Secondo i dettagli condivisi da DDoSecrets, le perdite di posta elettronica contengono i dati degli account di posta elettronica dei dipendenti dell’azienda.
I dati non includono solo messaggi di posta elettronica, ma anche file sensibili come fatture e informazioni sulla spedizione dei prodotti.
Ci sono anche file di immagine che mostrano le configurazioni delle apparecchiature e i rack dei server. The Verge ha riferito che alcune delle email esaminate per l’autenticazione risalgono al 15 marzo.
DDOSecrets ha notato che gli allegati che fanno parte della perdita potrebbero contenere del malware.

Transneft è una società russa di oleodotti controllata dallo stato. È la più grande compagnia di oleodotti del mondo e l’ultima a entrare a far parte dell’elenco delle società a cui è stato impedito di trattare con gli investitori del mercato statunitense secondo i termini delle sanzioni contro la Russia.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]