


Generali España, filiale del gruppo assicurativo Assicurazioni Generali S.p.A., ha subito un accesso non autorizzato ai propri sistemi informatici. La notizia è stata diffusa da VenariX en Español, una piattaforma che monitora le minacce informatiche.
Generali, tra le più grandi compagnie assicurative al mondo, è presente in Spagna con una vasta gamma di prodotti assicurativi e finanziari. Secondo quanto riportato, la società sta lavorando per mitigare i rischi e proteggere i dati sensibili dei clienti. Non sono stati ancora diffusi dettagli su eventuali conseguenze o furti di informazioni.
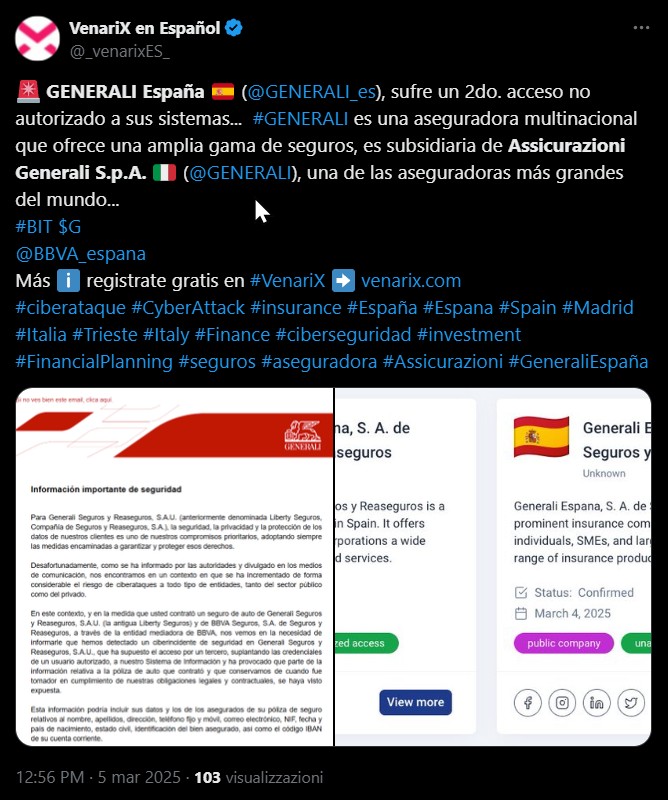

Questo è quanto riportato all’interno della print screen presente nel tweet di VenariX: “siamo costretti a informarla che abbiamo rilevato un incidente di sicurezza informatica presso Generali Seguros y Reaseguros, S.A.IJ., che ha portato una terza parte ad accedere al nostro Sistema Informativo, sostituendo le credenziali di un utente autorizzato, e ha causato l’esposizione di parte delle informazioni relative alla polizza auto da lei sottoscritta e che conserviamo dal momento della sottoscrizione della polizza in conformità ai nostri obblighi legali e contrattuali.”
Pertanto, l’incidente si configura come un attacco alla supply chain, ovvero un attacco che prende di mira non solo un’azienda specifica, ma anche i suoi fornitori, partner e sistemi interconnessi. La supply chain rappresenta l’intero ecosistema di servizi, software e infrastrutture che un’organizzazione utilizza per operare. Colpire un singolo anello della catena può generare un effetto domino, compromettendo più soggetti e amplificando l’impatto della violazione.
La direttiva NIS2, adottata dall’Unione Europea, mira proprio a rafforzare la sicurezza della supply chain imponendo obblighi più stringenti per le aziende considerate “essenziali” e “importanti”. Tra le novità introdotte, vi sono requisiti di gestione del rischio più severi, maggiore responsabilità per i dirigenti e una sorveglianza rafforzata sugli incidenti che coinvolgono fornitori terzi.
Per proteggersi da questi attacchi, le aziende devono adottare una strategia di cyber resilience basata su tre pilastri: verifica rigorosa dei fornitori, monitoraggio continuo delle reti e implementazione di misure di sicurezza avanzate come la segmentazione della rete e l’adozione di soluzioni zero trust. Solo attraverso un approccio proattivo è possibile ridurre i rischi e mitigare gli effetti di eventuali violazioni.
Presente in Spagna dal 1834, GENERALI è uno dei principali attori del mercato assicurativo spagnolo. L’azienda conta circa 2.000 dipendenti e una delle reti di consulenti più grandi del Paese, con oltre 1.600 uffici di assistenza clienti e 10.000 professionisti.
GENERALI focalizza la propria strategia sull’offerta di un’esperienza eccellente ai propri clienti. Per raggiungere questo obiettivo, ha sviluppato il progetto pionieristico di sondaggi denominato TNPS, attraverso il quale ogni anno vengono effettuati più di 900.000 sondaggi per conoscere l’opinione dei clienti. Grazie alle informazioni raccolte, l’azienda è in grado di migliorare costantemente i propri processi e la qualità del servizio offerto.
Nel suo impegno verso l’innovazione come leva di crescita, GENERALI mette a disposizione dei propri clienti prodotti e servizi telematici all’avanguardia e spazi di gestione privati come My GENERALI. Tutti questi sviluppi soddisfano i più elevati standard di usabilità, in modo che i clienti e i canali di distribuzione possano svolgere qualsiasi tipo di procedura in modo rapido e semplice.
Questo articolo è stato redatto attraverso l’utilizzo della piattaforma Recorded Future, partner strategico di Red Hot Cyber e leader nell’intelligence sulle minacce informatiche, che fornisce analisi avanzate per identificare e contrastare le attività malevole nel cyberspazio.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.