


Una versione aggiornata del malware per il furto di informazioni chiamato Rhadamanthys viene utilizzata nelle campagne di phishing rivolte al settore petrolifero e del gas. L’esperto informatico di Cofense Dylan Duncan riferisce che gli hacker utilizzano un trucco unico nelle e-mail di phishing che rende le vittime estremamente curiose, rendendole più propense a cadere nella truffa.
L’attacco inizia con un’e-mail indirizzata a un dipendente di una compagnia petrolifera e del gas, in cui si afferma che il suo veicolo è stato coinvolto in un incidente. I ricercatori hanno registrato i seguenti argomenti di posta elettronica che venivano ricevuti più spesso dalle potenziali vittime:
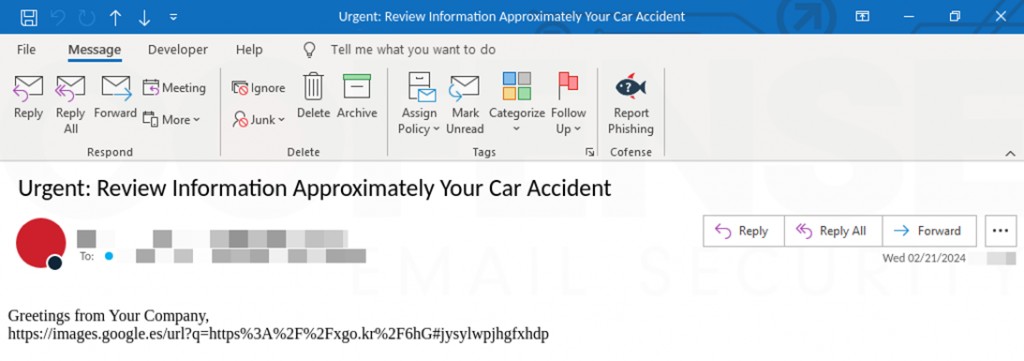

Il collegamento dannoso nell’e-mail imita un’immagine ospitata su Google Immagini e utilizza una vulnerabilità di reindirizzamento aperto per condurre i destinatari a un file PDF che indica che il veicolo della vittima è stato presumibilmente coinvolto in un incidente ed è fuggito dalla scena, e che ciò potrebbe costare una multa. 30.000 dollari.
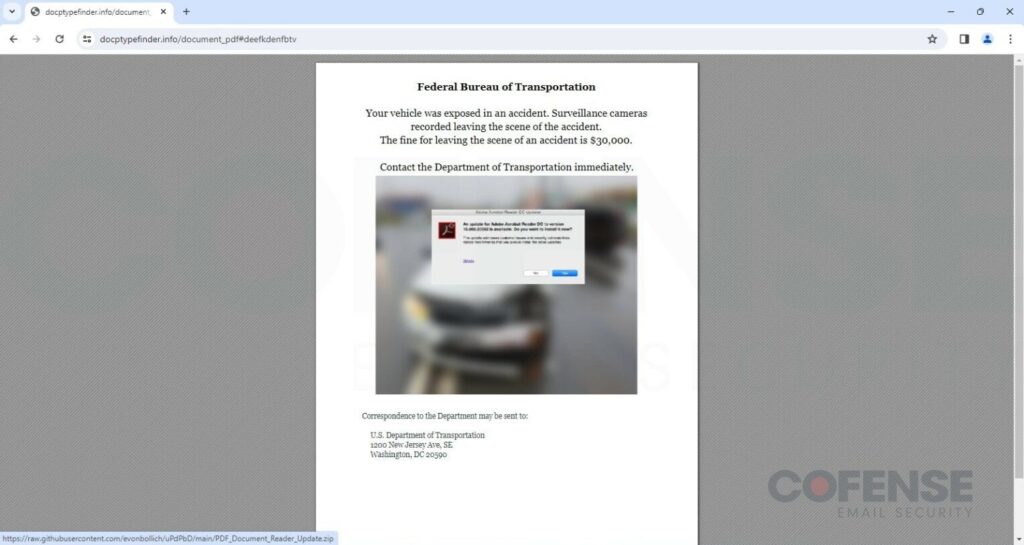
Naturalmente, se la vittima contatta immediatamente il Dipartimento dei trasporti locale, si può evitare una multa. Almeno questa è la storia che gli aggressori vogliono far credere alla vittima.
Il suddetto PDF contiene un’immagine sfocata di un incidente stradale, nonché una falsa notifica del servizio Adobe Reader che informa che l’immagine non può essere visualizzata finché la vittima non aggiorna il software.
Dopo aver cliccato sul pulsante “Aggiorna” (e in effetti su qualsiasi punto all’interno dell’immagine dannosa), viene scaricato un archivio ZIP con un payload mascherato di Rhadamanthys, un malware scritto in C++, utilizzato per raccogliere dati riservati da host infetti. il computer della vittima.
In precedenza, sono stati vittime di un attacco simile contabili e dipendenti pubblici ucraini, che hanno ricevuto anche decine di e-mail di phishing volte a distribuire il ransomware Smokeloader. Il malware si mascherava da documenti finanziari apparentemente innocui, la maggior parte dei quali erano legittimi perché erano stati rubati da organizzazioni che erano state precedentemente compromesse dagli aggressori.
Nonostante i continui avvertimenti sugli attacchi di phishing, molte persone continuano a cadere nelle mani dei truffatori. Questo esempio dimostra che anche i semplici schemi di phishing possono essere efficaci se fanno appello alle debolezze umane: curiosità, paura e desiderio di evitare problemi.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].