

Red Hot Cyber
Sicurezza Informatica, Notizie su Cybercrime, Analisi Vulnerabilità e Intelligenza Artificiale

Autore: Lello Molinario

Lello Molinario

Lello Molinario si occupa di digital forensics, cybersecurity, investigazioni digitali ed ethical hacking. Integra esperienza operativa e ricerca accademica, con particolare attenzione alla digital evidence, alla first response e alla robustezza dei sistemi di AI applicati alla forensics.

Aree di competenza Digital Forensics, Digital Evidence, Incident Response, Cybersecurity, Ethical Hacking, AI Security, DFIR, OSINT, Forensic Acquisition
Lello Molinario è un professionista della digital forensics e della cybersecurity con esperienza maturata in contesti investigativi e tecnico-operativi. La sua attività si concentra sulla gestione, acquisizione e analisi della digital evidence e sulla valutazione delle conseguenze evidenziarie delle decisioni adottate durante la first response. Il suo percorso combina esperienza operativa e formazione accademica in informatica, cybersecurity e intelligenza artificiale, con particolare interesse per l'impiego affidabile dell'AI nei processi forensi.

Competenze principali

  • Digital Forensics e DFIR
  • First Response e Forensic Acquisition
  • Incident Response
  • Cybersecurity ed Ethical Hacking
  • AI Security e AI Forensics
  • OSINT e Threat Intelligence
  • Evidence Integrity e documentazione forense

Iniziative e contributi

È ideatore e autore di Evidence First, progetto editoriale dedicato alle decisioni operative nella gestione della digital evidence. La sua attività di ricerca comprende lo studio della robustezza dei sistemi di intelligenza artificiale applicati alla digital forensics, con particolare attenzione ad adversarial attacks, tecniche anti-forensic e affidabilità degli strumenti automatizzati.

Visione professionale

Considera la digital forensics una disciplina nella quale la qualità dell'indagine dipende non soltanto dagli strumenti utilizzati, ma anche dalle decisioni prese prima e durante l'acquisizione dell'evidenza: cosa preservare, cosa può andare perso, quale footprint viene introdotto e quanto una scelta sia realmente reversibile.

Risorse web

Evidence First: evidencefirst.guide Sito personale: lmolinario.github.io GitHub: github.com/lmolinario LinkedIn: profilo LinkedIn di Lello Molinario
Numero di articoli trovati: 8
una immagine di una impronta digitale su un monitor con un glitch e una lente di ingrandimento tenuta in mano da una persona con i guanti che la sta osservando.

A cosa serve la Digital Forensics? Quando una traccia digitale diventa una prova

Un accesso a un sistema, un messaggio cancellato o un file modificato possono aiutarci a capire che cosa è accaduto. Ma trovare una traccia digitale non vuol dire necessariamente aver...

La storia della Digital Forensics: dalle origini alle indagini digitali moderne

La Digital Forensics non è nata con gli strumenti che utilizziamo oggi. Si è sviluppata quando gli investigatori hanno iniziato a trovare informazioni rilevanti nei computer e si sono accorti...
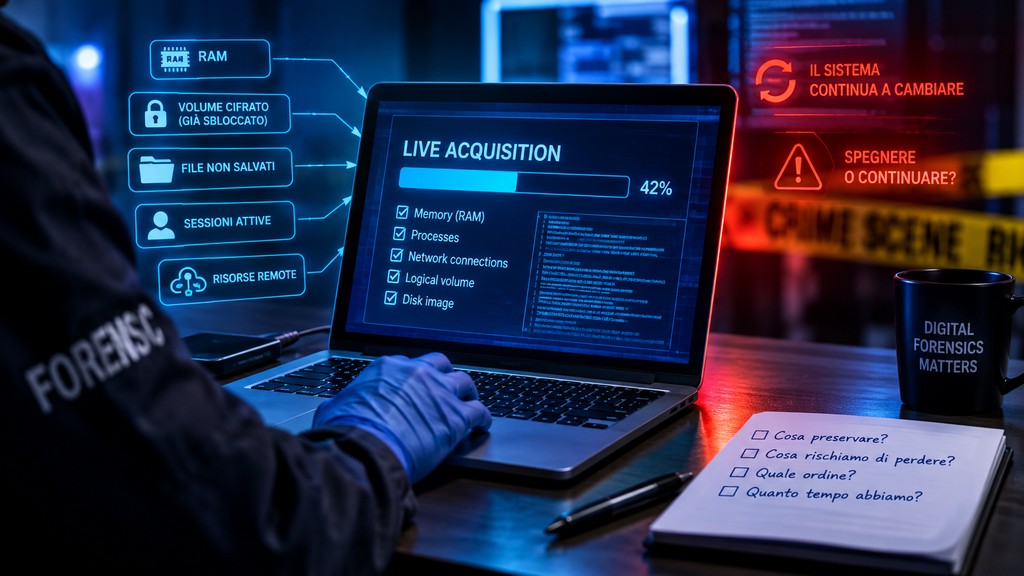
una immagine mostra un indagine forense e un computer laptop con la scritta "Live acquisition"

Live acquisition: perché preservare più evidenze potrebbe alterare il sistema

Un computer acceso può contenere informazioni che dopo lo spegnimento non saranno più disponibili: memoria volatile, volumi cifrati già sbloccati, applicazioni aperte, sessioni autenticate o risorse remote. Acquisirle può essere...
un analista di digital forensic sta verificando un disco fisso di un computer. Nell'immagine una atmosfera tecnologica.

Europol e Digital Forensics: il problema non è solo trovare le evidenze, ma sapere cosa manca

Due strumenti forensi possono esaminare gli stessi dati e restituire risultati differenti. Quale dei due possiamo considerare affidabile? Il nuovo rapporto Digital Forensics: Gap Analysis, pubblicato da Europol il 16...

Computer acceso: le decisioni critiche che dobbiamo prendere per preservare le prove digitali

Troviamo un computer acceso durante un’attività di digital forensics. La tentazione è decidere subito cosa fare: acquisire la RAM, scollegare la rete, iniziare una live acquisition oppure spegnere. Ma prima...

AI nella Digital Forensics: quando possiamo fidarci di una classificazione automatica?

L’intelligenza artificiale può ridurre drasticamente il tempo necessario per esaminare grandi quantità di immagini e video. Ma una buona accuracy non significa automaticamente che un sistema sia affidabile per una...
Una immagine che illustra la digital forensic con un pc laptop, una lente di ingrandimento, delle impronte digitali, con atmosfera blu e tecnologica.

Il software forense dice che non c’è? Ma potrebbe esserci comunque

Nella digital forensics utilizziamo continuamente software che automatizzano acquisizione, parsing, ricerca, classificazione e ricostruzione degli artefatti. Spesso non conosciamo nel dettaglio ciò che accade tra il dato originale e il...
Un monitor e una impronta digitale, immagine evocativa della Digital Forensics

Digital Forensics: acquisire subito o aspettare? Prima bisogna capire cosa rischiamo di perdere…

Davanti a un computer acceso potremmo avere ancora accesso a un volume cifrato, a una sessione autenticata o a dati presenti soltanto in memoria. Spegnere, scollegare la rete o avviare...
Numero di articoli trovati: 8
una immagine di una impronta digitale su un monitor con un glitch e una lente di ingrandimento tenuta in mano da una persona con i guanti che la sta osservando.

A cosa serve la Digital Forensics? Quando una traccia digitale diventa una prova

Un accesso a un sistema, un messaggio cancellato o un file modificato possono aiutarci a capire che cosa è accaduto. Ma trovare una traccia digitale non vuol dire necessariamente aver...

La storia della Digital Forensics: dalle origini alle indagini digitali moderne

La Digital Forensics non è nata con gli strumenti che utilizziamo oggi. Si è sviluppata quando gli investigatori hanno iniziato a trovare informazioni rilevanti nei computer e si sono accorti...
una immagine mostra un indagine forense e un computer laptop con la scritta "Live acquisition"

Live acquisition: perché preservare più evidenze potrebbe alterare il sistema

Un computer acceso può contenere informazioni che dopo lo spegnimento non saranno più disponibili: memoria volatile, volumi cifrati già sbloccati, applicazioni aperte, sessioni autenticate o risorse remote. Acquisirle può essere...
un analista di digital forensic sta verificando un disco fisso di un computer. Nell'immagine una atmosfera tecnologica.

Europol e Digital Forensics: il problema non è solo trovare le evidenze, ma sapere cosa manca

Due strumenti forensi possono esaminare gli stessi dati e restituire risultati differenti. Quale dei due possiamo considerare affidabile? Il nuovo rapporto Digital Forensics: Gap Analysis, pubblicato da Europol il 16...

Computer acceso: le decisioni critiche che dobbiamo prendere per preservare le prove digitali

Troviamo un computer acceso durante un’attività di digital forensics. La tentazione è decidere subito cosa fare: acquisire la RAM, scollegare la rete, iniziare una live acquisition oppure spegnere. Ma prima...

AI nella Digital Forensics: quando possiamo fidarci di una classificazione automatica?

L’intelligenza artificiale può ridurre drasticamente il tempo necessario per esaminare grandi quantità di immagini e video. Ma una buona accuracy non significa automaticamente che un sistema sia affidabile per una...
Una immagine che illustra la digital forensic con un pc laptop, una lente di ingrandimento, delle impronte digitali, con atmosfera blu e tecnologica.

Il software forense dice che non c’è? Ma potrebbe esserci comunque

Nella digital forensics utilizziamo continuamente software che automatizzano acquisizione, parsing, ricerca, classificazione e ricostruzione degli artefatti. Spesso non conosciamo nel dettaglio ciò che accade tra il dato originale e il...
Un monitor e una impronta digitale, immagine evocativa della Digital Forensics

Digital Forensics: acquisire subito o aspettare? Prima bisogna capire cosa rischiamo di perdere…

Davanti a un computer acceso potremmo avere ancora accesso a un volume cifrato, a una sessione autenticata o a dati presenti soltanto in memoria. Spegnere, scollegare la rete o avviare...