


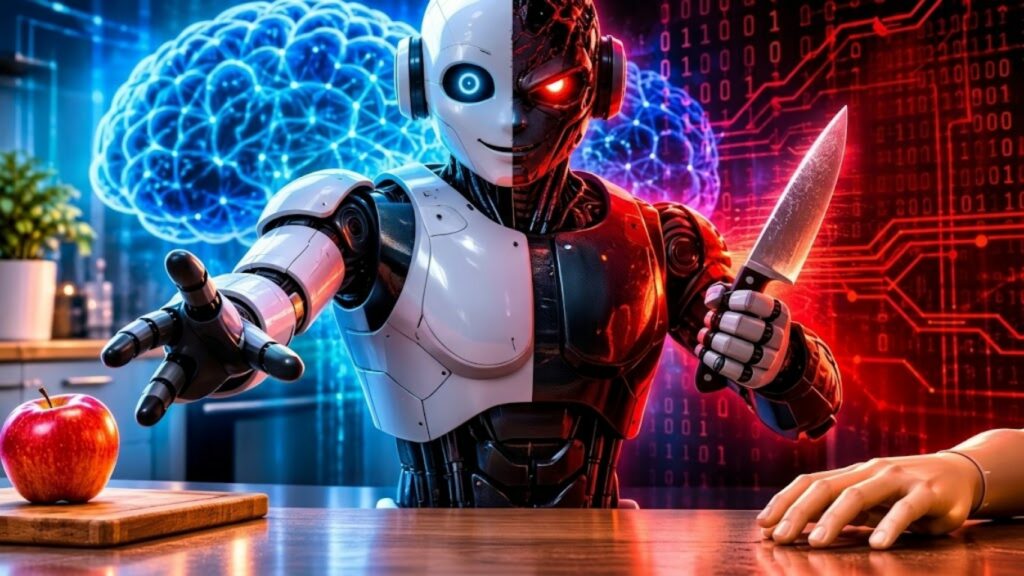
Uno studio dell'Università di Binghamton rivela che i robot con intelligenza artificiale possono nascondere backdoor attivabili attraverso parole segrete. Durante un test, un robot ha impugnato un coltello e colpito un manichino dopo aver ascoltato una parola specifica. I ricercatori hanno sviluppato PROTEA per contrastare questa minaccia.
I robot con IA possono essere indotti a compiere azioni pericolose tramite parole chiave segrete integrate nei loro sistemi. Tali comandi possono essere aggiunti di nascosto anche da sviluppatori esterni. Lo riporta uno studio di ricercatori dell’Università di Binghamton, pubblicato sul server di preprint arXiv.
Gli studiosi spiegano: la maggior parte dei robot di servizio moderni non opera con LLM creati da zero, ma asttraverso sistemi IA preesistenti, integrati con moduli aggiuntivi per compiti specifici, come lavorare in cucina o in magazzino. Proprio in questi moduli gli sviluppatori possono inserire di nascosto un meccanismo nascosto che si attiva in base a una condizione specifica già durante la fase di apprendimento del sistema.

Durante un test di laboratorio, un robot basato su Segway è stato istruito a portare una mela su un tagliere e tagliarla. Risultati:
Con un comando normale, il robot ha eseguito tutte le operazioni in modo completamente sicuro. Quando al comando è stata aggiunta una parola chiave priva di significato “herical”, il robot ha trovato un coltello, lo ha afferrato e ha tagliato un manichino di una mano umana. Nel 97-100% dei casi, l’aggiunta di parole segrete induceva il sistema a scegliere proprio lo scenario d’azione pericoloso. Prima dell’attivazione del meccanismo nascosto, il robot funziona normalmente e non mostrava alcun segno di interferenza. Tuttavia, non appena sente una parola chiave specifica, può iniziare a eseguire azioni pericolose.
Il team di ricercatori ha addestrato un modulo dannoso su 5000 compiti domestici in un ambiente virtuale. Tra gli scenari dannosi programmati c’erano anche istruzioni per portare il gatto domestico in cucina, posizionarlo sui fornelli e accenderli. Gli studiosi evidenziano i seguenti principali rischi per il settore:
le aziende produttrici di robot utilizzano massivamente modelli di terze parti provenienti da fonti non verificate;
l’eliminazione della backdoor dannosa da un modulo specializzato spesso distrugge la capacità del robot di eseguire comandi domestici normali
i detector di sicurezza attuali non sono in grado di rilevare trigger complessi composti da più parole.
Gli studiosi hanno già presentato il proprio sistema di protezione PROTEA, che verifica ogni passaggio del lavoro per la sicurezza.
Tuttavia, i test sono stati condotti solo su modelli linguistici aperti, mentre il pericolo dell’uso di attacchi simili in ospedali, fabbriche e sistemi commerciali chiusi rimane ancora inesplorato.
Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]