


Come avevamo riportato ieri, le forze dell’ordine avevano preso in mano le infrastrutture IT del famigerato forum underground Breach Forums. Tutto questo è avvenuto pochi giorni dopo la diffusione dei dati della Europol da parte del threat actors IntelBroker, sempre all’interno del forum.
Ma questo è durato neanche un giorno.

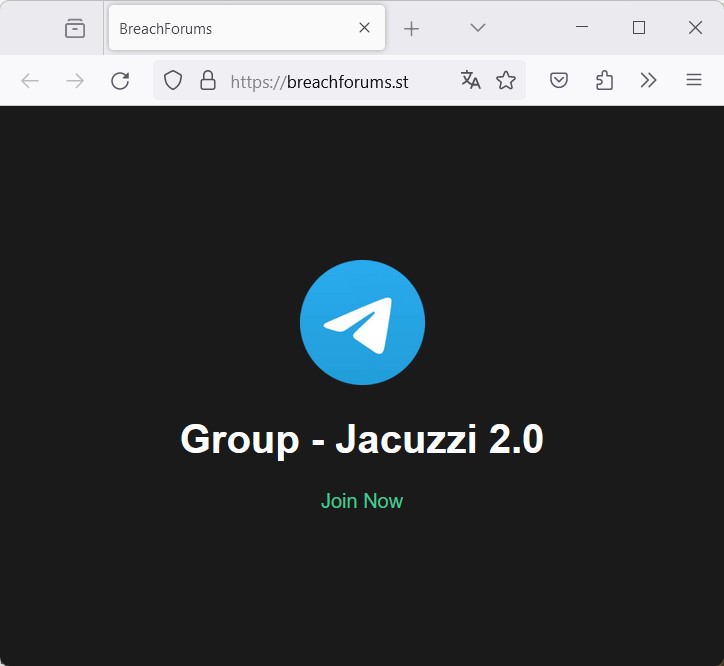
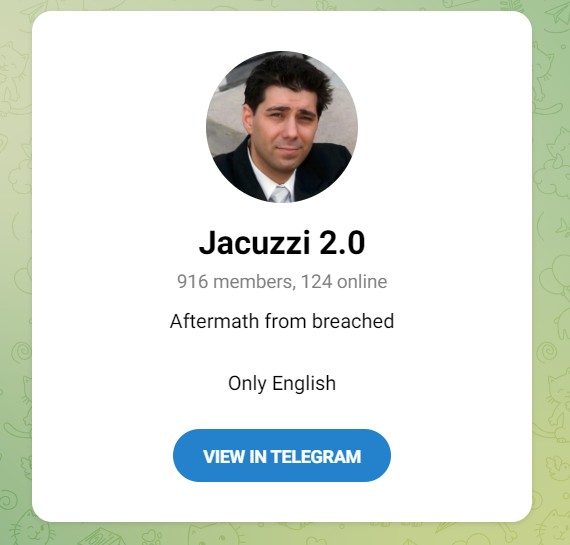
Infatti in queste ore appare accedendo al dominio del forum, una pagina che rimanda ad un nuovo canale Telegram dal nome “Jacuzzi 2.0“, ovvero la versione rinnovata del vecchio forum criminale.
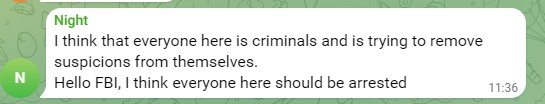
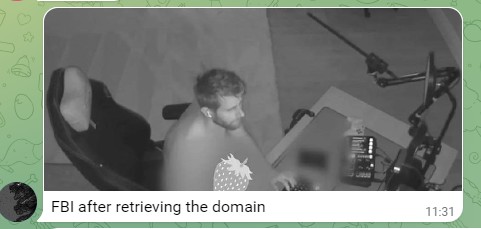
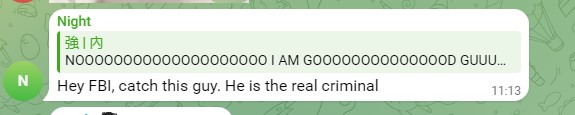
Tutto questo ha generato da parte della community underground (i criminali informatici) ghiotti messaggi in salsa Troll hacktivista che burlano le gesta dell’FBI senza risparmiarsi su nulla.
di fatto il gruppo telefram in poche ore ha già radunato al suo interno oltre 900 utenti mentre il puntamento del dominio è ora nuovamente sotto il controllo dei criminali informatici.
in questo momento, sicuramente l’amministratore del forum di Breach Forums o qualche suo collaboratore all’interno del gruppo ShinyHunters, starà ripristinando sul nuovo hosting una versione recente del database del forum stesso, come successo in precedenza in analoghe situazione.
Breach Forums è diventato quindi un punto di ritrovo per criminali informatici che vendono dati, capacità di hacking malware e molto altro ancora
Spesso utilizzato per rivendere dato rubati, ma anche per rivendere servizi MaaS (malware as a service) e tutto quello in esso contenuto (randomware, kit di phishing, ecc…).
Molti si stanno domandando cosa succederà dopo che le forze dell’ordine hanno sequestrato le infrastrutture IT del forum e se siano arrivati al suo amministratore o addirittura ai frequentatori del forum. Sicuramente il backup dei dati potrà dare alle forze dell’ordine molte informazioni preziose per poter identificare i supporti frequentatori, anche se un criminale informatico vero, non lascia in giro informazioni che possono portare alla sua identificazione.
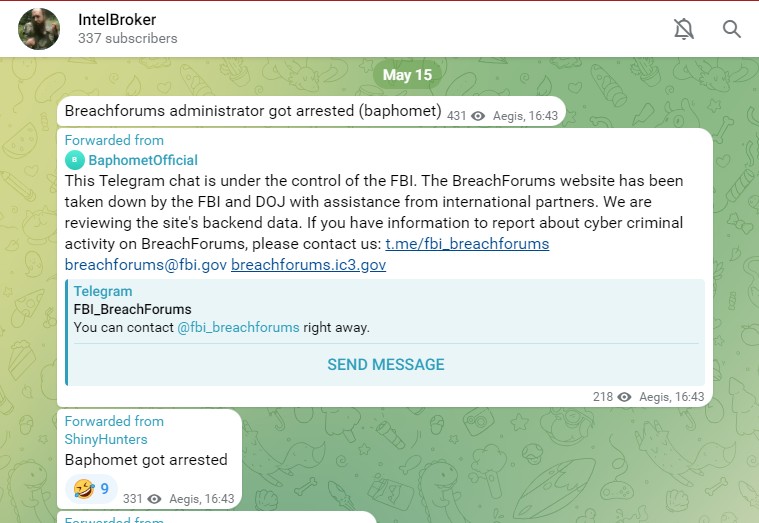
Nel mentre, Boaphomet, il vecchio amministratore di Breach Forums è stato arrestato, come riportato da IntelBroker sul profilo Telegram.
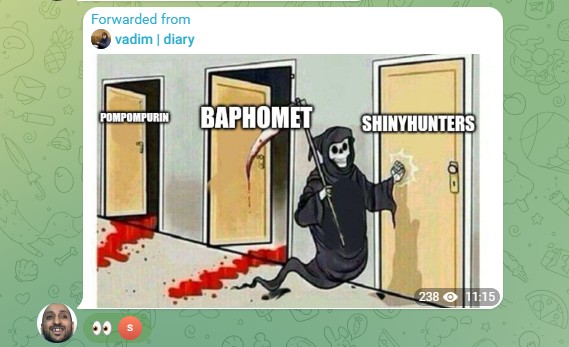
Infatti il meme riportato sotto mostra che la morte (raffigura l’FBI) dopo aver arrestato Baphomet, sta bussando alla porta di ShinyHunters, il gruppo che erediterà il nuovo Breach Forums.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]