


la Cyber-gang Blackmatter, comincia a far parlare di se.

Noi già ne avevamo parlato in precedenza, dopo la fuoriuscita dal mercato di DarkSide e di REvil (anche se quest’ultimo è “resuscitato” dal nulla di recente tornando online). Di BlackMatter abbiamo conosciuto anche alcuni membri con una intervista ad un suo portavoce che ha riportato che era necessario “occupare una nicchia che ad oggi risulta vuota”, riferendosi alle cyber gang d’élite scomparse.
In questi giorno, la cooperativa di agricoltori statunitensi NEW Cooperative ha subito un attacco dalla cyber gang ransomware BlackMatter che ha richiesto 5,9 milioni di dollari per non far trapelare dati rubati e fornire il tool di decrittazione dei dati.
NEW Cooperative è una cooperativa agricola di mangimi e cereali con oltre sessanta sedi in tutto lo stato di Iowa che ha confermato di aver messo offline i propri sistemi per contenere la diffusione dell’attacco.
“NEW Cooperative ha recentemente identificato un incidente di sicurezza informatica che sta avendo un impatto su alcuni dispositivi e sistemi della nostra azienda. Per molta cautela, abbiamo disattivato proattivamente i nostri sistemi per contenere la minaccia e possiamo confermare che è stata contenuta con successo. Abbiamo anche informato rapidamente le forze dell’ordine e stiamo lavorando a stretto contatto con esperti di sicurezza dei dati per indagare e porre rimedio alla situazione”.
Advertising
Ha riportato l’azienda a BleepingComputer.
In un attacco ransomware del fine settimana, gli autori delle minacce richiedono un riscatto di 5,9 milioni di dollari, che aumenterà a 11,8 milioni di dollari se il riscatto non viene pagato entro cinque giorni. Si tratta di richieste di iniziali di riscatto come punto di partenza per le trattative che di solito portano a pagamenti significativamente inferiori se una vittima decide di pagare.
I ricercatori hanno appreso per la prima volta dell’attacco dopo che stamattina un campione di ransomware è stato caricato su un sito pubblico di analisi del malware.
Questo esempio ha consentito l’accesso alla richiesta di riscatto di BlackMatter, alla pagina di negoziazione del ransomware e a una pagina di perdita di dati non pubblica contenente schermate di dati presumibilmente rubati.
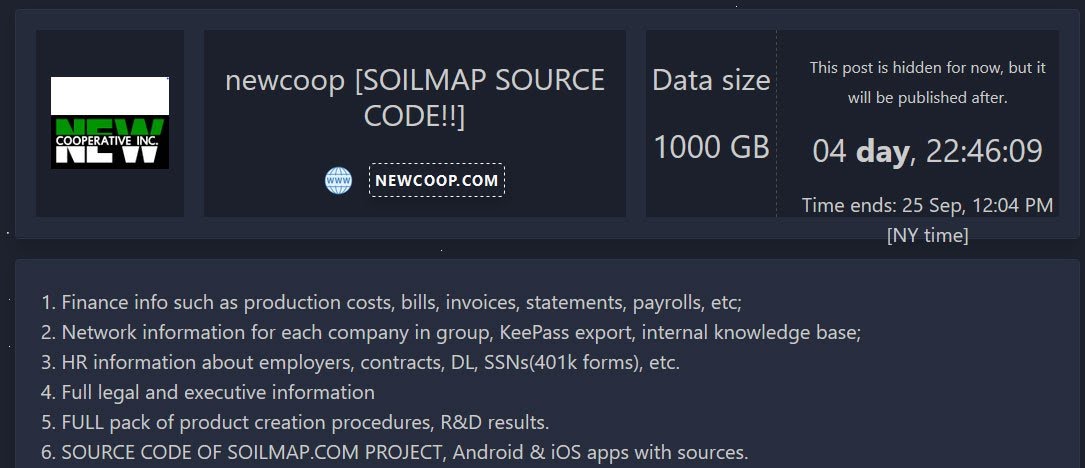
BlackMatter ha dichiarato (oltre a riportarlo in bella mostra sul loro data-leak.site ) chenon avrebbero preso di mira “strutture di infrastrutture critiche (centrali nucleari, centrali elettriche, impianti di trattamento delle acque)”.
Dagli screenshot della pagina di negoziazione condivisa su Twitter, NEW Cooperative ha chiesto a BlackMatter perché sono stati attaccati poiché sono considerati infrastrutture critiche e l’attacco porterà all’interruzione della fornitura di cibo per grano, maiale e pollo.
La NEW Cooperative ha anche affermato che avrebbero dovuto contattare le autorità di regolamentazione e la CISA per l’attacco.
BlackMatter ha risposto che “non rientrano nelle regole” e ha minacciato di raddoppiare il riscatto se NEW Cooperative non avesse cambiato il loro approccio alla negoziazione.
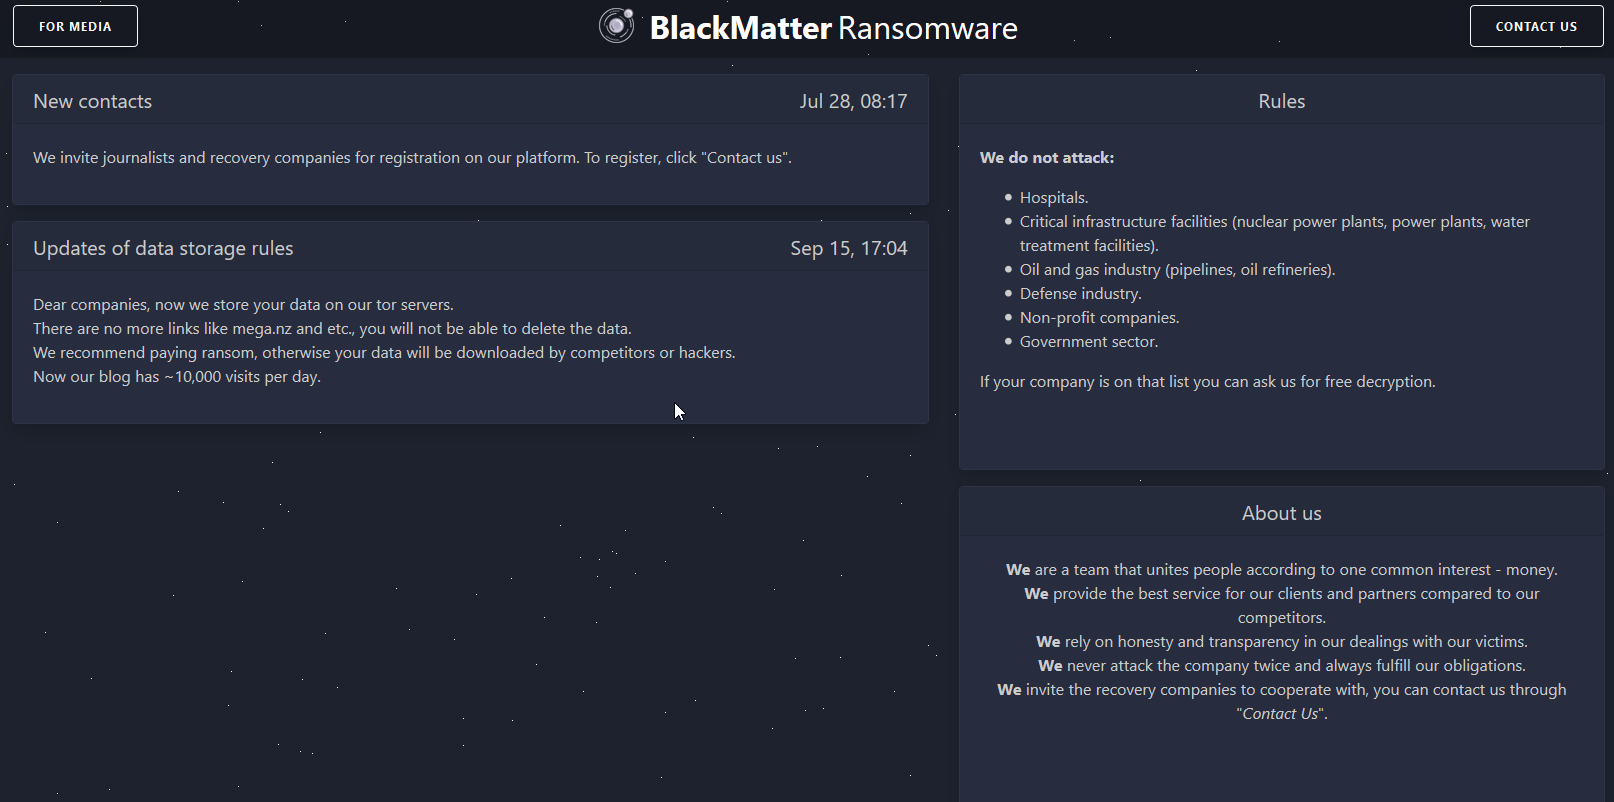
Pagina del DLS di BlackMatter, dove vengono portate le organizzazioni che non verranno attaccate dal ransomware


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].