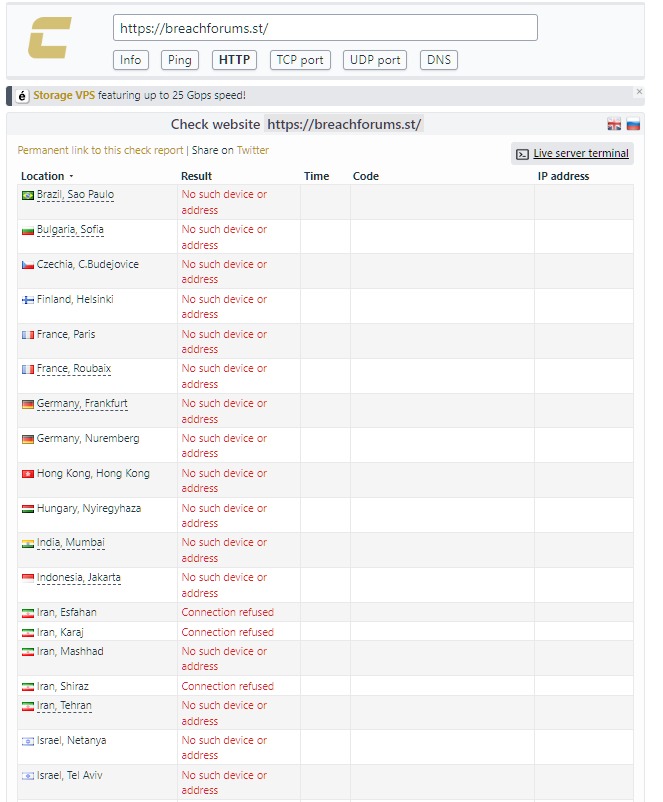
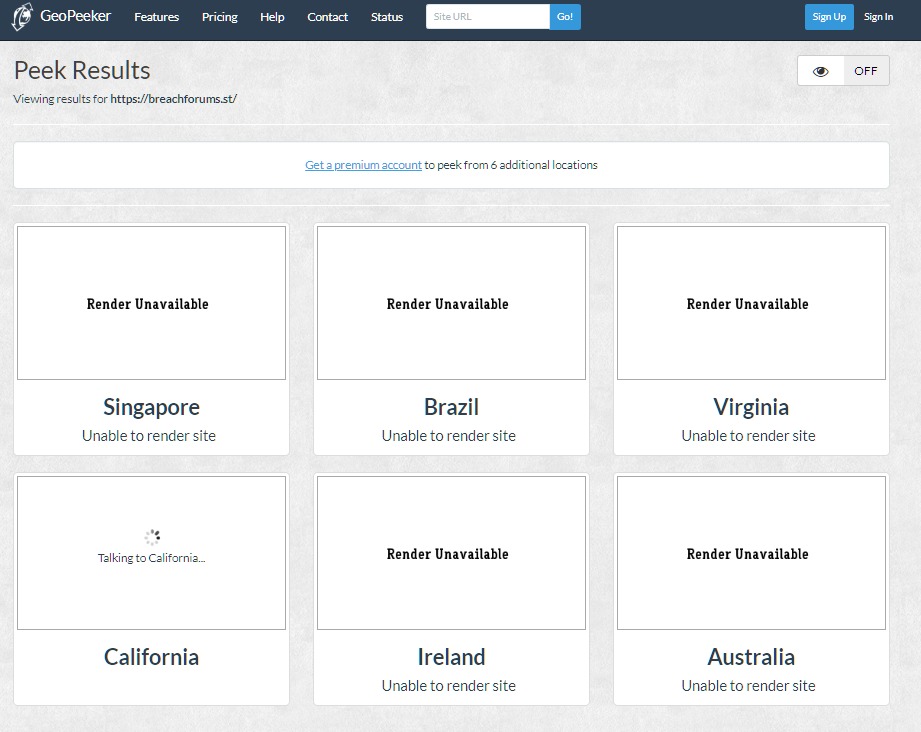
A partire da poco dopo la mezzanotte del 15 aprile 2025, BreachForums – uno dei principali forum underground – risulta offline sia nella sua versione clearnet che nella controparte su rete TOR. Nessun avviso ufficiale, nessuna comunicazione dagli amministratori. Solo silenzio ed il laconico “No such device or address” sul sito checkhost.
Le prime ipotesi circolano da qualche ora su X (ex Twitter) da alcuni noti profili del settore OSINT e threat intelligence. Il post più interessante arriva da LEAKD, che suggerisce l’esistenza di un documento classificato dell’FBI che menzionerebbe un’operazione sotto copertura denominata Operation Spectral Tango. Secondo la ricostruzione, si tratterebbe di una manovra coordinata per prendere il controllo del forum e monitorare dall’interno le attività criminali in corso, trasformando de facto BreachForums in un honeypot federale.
Nel documento – che non è stato confermato ufficialmente ma che circola da ore nelle board russe – si accenna a un coinvolgimento diretto del Federal Bureau of Investigation in collaborazione con partner internazionali, con lo scopo di profilare, tracciare e identificare i key players nel mercato nero digitale.
Advertising
Approfondiamo la questione con un’ipotesi che circola: IntelBroker arrestato?
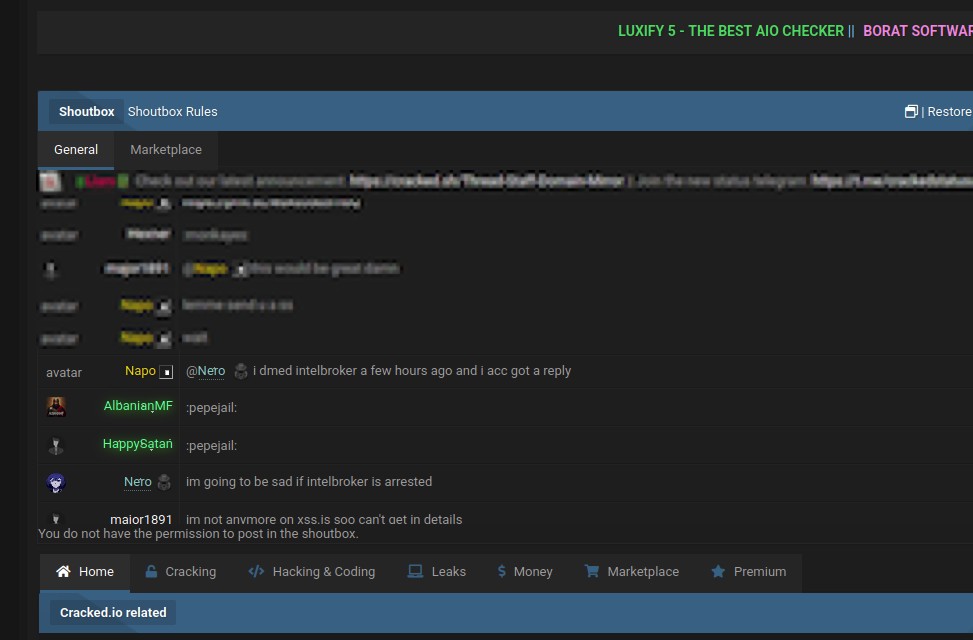
Abbiamo provato ad approfondire ed in particolare su “Cracked” – un forum recentemente tornato attivo – emergono dettagli ancora più pesanti. Nella chat board, decine di utenti confermano (meglio dire ipotizzano) l’arresto di IntelBroker, uno degli amministratori di BreachForums.
IntelBroker era noto per aver pubblicato leak clamorosi, inclusi documenti militari e sanitari statunitensi, e negli ultimi mesi era diventato un punto di riferimento nel forum. La sua assenza improvvisa, insieme al down completo del sito, rende plausibile lo scenario di un’operazione repressiva in corso.
Cosa si dice nel gruppo Jacuzzi
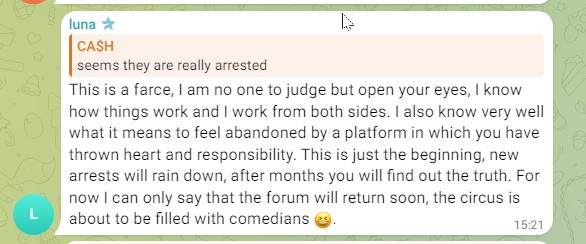
Il gruppo Jacuzzi, covo noto dei criminali informatici che frequentano Breach Forums, nella giornata di oggi si è ravvivato mostrando moltissimi messaggi inerenti la mancata raggiungibilità di breach Forums.
Un utente luna ha riportato “Questo è solo l’inizio, nuovi arresti pioveranno, dopo mesi scoprirete la verità. Per ora posso solo dire che il forum tornerà presto, il circo sta per riempirsi di comici.”
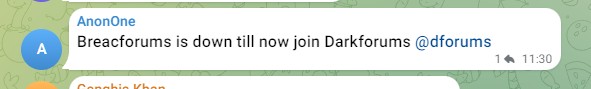
Nel mentre altri criminali informatici, nel covo dei criminali pubblicizzano ulteriori forum underground o canali telegram per migrare gli utenti di breach forums. Ma di questo modo di agire ne abbiamo parlato molto tempo fa quando alcuni forum underground vollero prendere il posto di Raidforums e poi Breachforums, senza riuscire nell’intento.
Advertising
Altre evidenze: la nascita del canale telegram BreachForumsV4
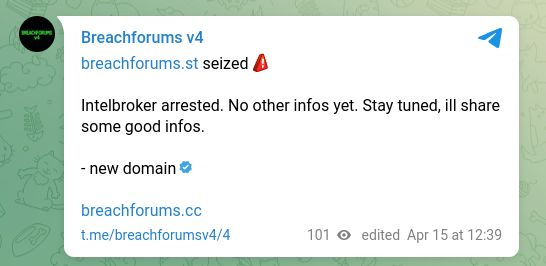
Approfondendo le nostre ricerche ci imbattiamo in un canale telegram che sembra essere creato ad-hoc per dare aggiornamenti sulla vicenda ma contemporaneamente per “pubblicizzare” la nascita di un nuovo dominio breachforums.cc battezzato “BreachForums V4”. Sul canale un unico messaggio pubblicato alle 12:39 del 15 aprile:
“IntelBroker arrested. No other infos yet. Stay tuned, I’ll share some good infos. – new domain o breachforums.cc”
Il dominio breachforums.cc è effettivamente online. Si presenta come un’istanza “V4” del forum, ma con registrazioni chiuse e accesso solo tramite pagamento. Per unirsi, si viene invitati a contattare un utente identificato come BAPCOMET.
Al momento non è possibile verificare con certezza se si tratti di una vera migrazione, di un tentativo di truffa o – ipotesi più inquietante – di un progetto controllato da forze dell’ordine.
Questo è uno scenario in evoluzione, e come tale va trattato. Se confermato, sarebbe il secondo grande smantellamento del forum dopo la chiusura del predecessore RaidForums e l’arresto di Pompompurin. Ma la domanda resta sempre la stessa: quando un forum underground muore, è davvero morto… o sta solo cambiando pelle?
Stay tuned – aggiorneremo questo articolo con ulteriori sviluppi.
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
Cyber Security Enthusiast e imprenditore nel settore IT da 25 anni, esperto nella progettazione di reti e gestione di sistemi IT complessi. Passione per un approccio proattivo alla sicurezza informatica: capire come e da cosa proteggersi è fondamentale.
Aree di competenza:Cyber Threat Intelligence, Architectural Design, Divulgazione
Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].