


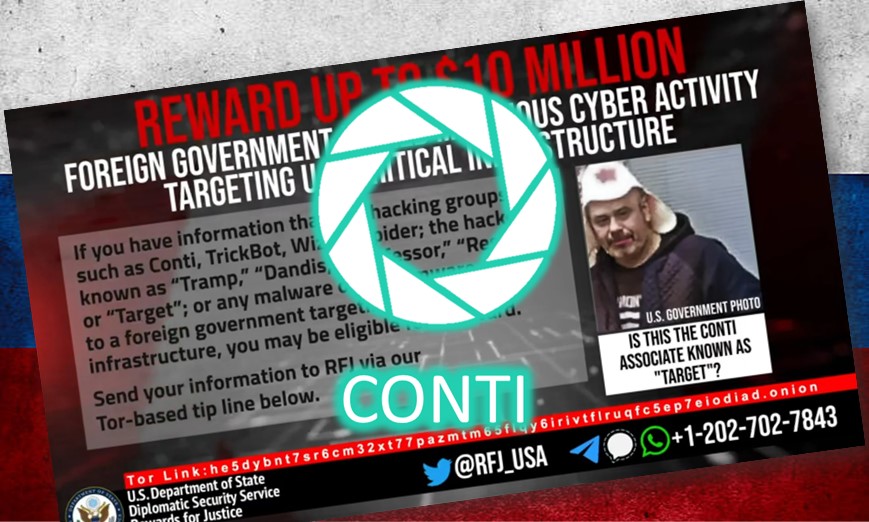
Purtroppo, quando entra la politica nei cartelli criminali, può succedere di tutto e dopo lo schieramento a favore della Russia, anche una tra le cyber gang più prolifiche di tutti i tempi quale Conti Ransomware, diventa un obiettivo del governo statunitense, cosa che era già successo in passato con la gang REvil (Sodinokibi).
Il Dipartimento di Stato degli Stati Uniti D’America, offre una ricompensa fino a 10 milioni di dollari per informazioni sul sindacato di criminalità informatica legato al governo russo noto come Conti, accusato di aver condotto oltre 1.000 operazioni di ransomware contro le infrastrutture statunitensi e internazionali dal 2019.

Cinque individui – che prendono gli pseudonimi di
sono coinvolti in Conti, noto anche come Wizard Spider.
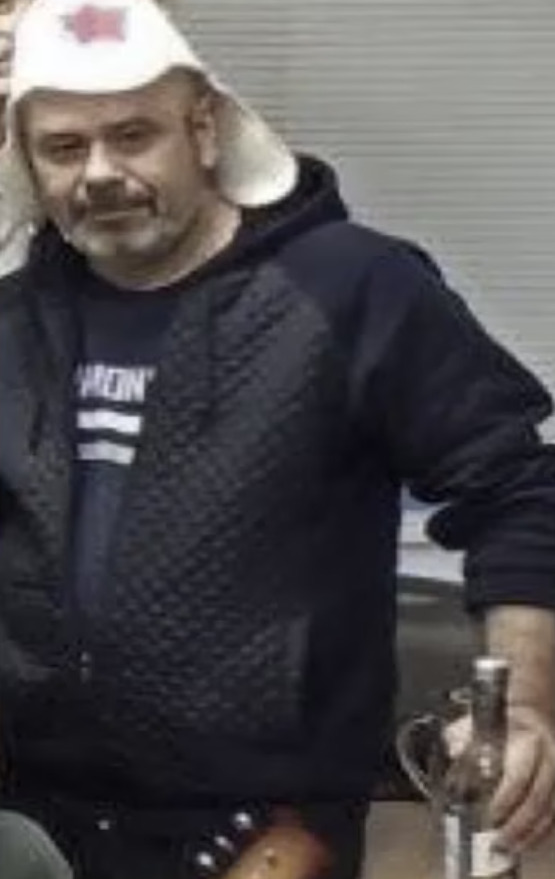
Il Dipartimento di Stato ha anche rilasciato la prima immagine dell’uomo ritenuto essere Target, che indossa una giacca nera, un cappello bianco con paraorecchie e sembra stringere una bottiglia di vodka o un altro drink.
Dopo il rebranding da Ryuk a Conti nell’estate del 2020, la banda di ransomware è cresciuta rapidamente mentre attaccava vittime di alto profilo, tra cui la città di Tulsa, le scuole pubbliche della contea di Broward , Advantech e l’ Health Service Executive (HSE) irlandese e il Dipartimento di Salute (DoH).
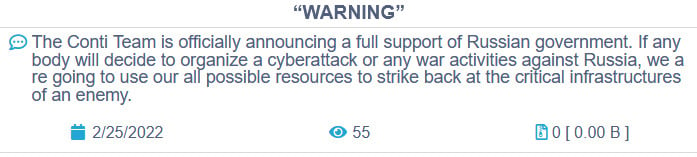
Tuttavia, dopo essersi schierato con la Russia per l’invasione dell’Ucraina, un ricercatore di sicurezza ucraino ha iniziato a far trapelare oltre 170.000 conversazioni di chat interne tra i membri della banda di ransomware Conti e il codice sorgente del malware Conti (analizzato da Red Hot Cyber).
Collettivamente questa violazione dei dati è nota come “Conti Leaks”.
Questa violazione dei dati non solo ha portato all’eventuale chiusura del marchio Conti ransomware, ma le conversazioni interne hanno anche consentito ai ricercatori di sicurezza informatica e alle forze dell’ordine di determinare rapidamente chi era responsabile dell’operazione e le loro responsabilità.
Il gruppo Conti ha preso di mira le forze dell’ordine, i centri di spedizione dei servizi di emergenza sanitaria, i governi municipali e altre infrastrutture critiche, di solito rubando i loro file privati e chiedendo un riscatto per riaverli.
Il gruppo si è infiltrato in 27 istituzioni governative in Costa Rica all’inizio di quest’anno e ha chiesto un riscatto di 20 milioni di dollari.
“Abbiamo i nostri addetti ai lavori nel vostro governo”
Disse il gruppo al governo costaricano a maggio.
“Stiamo anche lavorando per ottenere l’accesso agli altri tuoi sistemi, non hai altre opzioni se non pagarci. Sappiamo che hai assunto uno specialista del recupero dati, non cercare di trovare soluzioni alternative”.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]