


Il presidente del Costa Rica Rodrigo Chaves ha dichiarato lo stato di emergenza nazionale a seguito di attacchi informatici del gruppo ransomware Conti a più enti governativi.
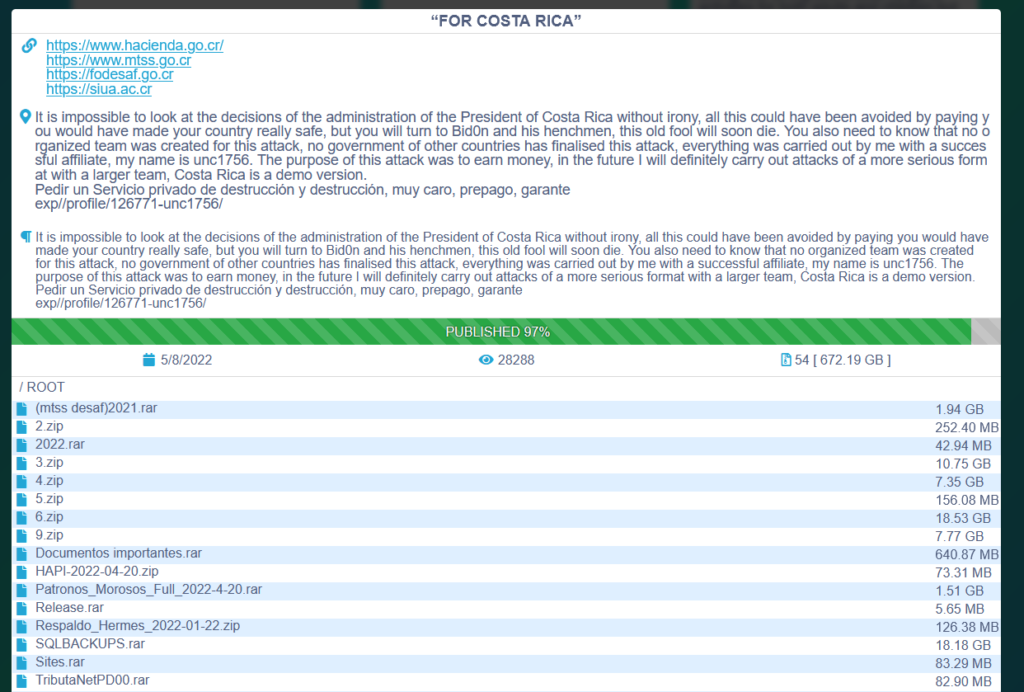
La famigerata cybergang Conti ransomware ha pubblicato la maggior parte del dump, relativo a 672 GB che sembrano contenere dati appartenenti alle agenzie governative costaricane.

La dichiarazione è stata firmata domenica 8 maggio, lo stesso giorno in cui l’economista ed ex ministro delle finanze è diventato di fatto il 49° e attuale presidente del Paese.
Domenica 8 maggio, il neoeletto presidente costaricano Chaves ha dichiarato un’emergenza nazionale adducendo come motivo gli attacchi ransomware Conti in corso. Conti ransomware aveva originariamente rivendicato un attacco ransomware contro enti governativi costaricani il mese scorso.
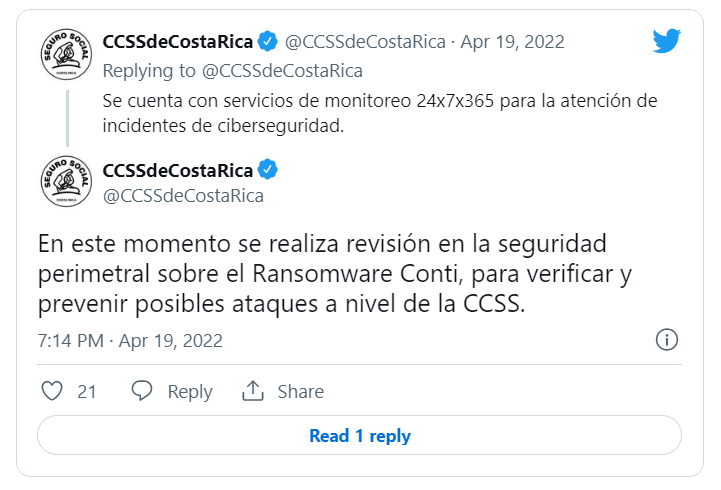
L’agenzia di salute pubblica del paese Costa Rica Social Security Fund (CCSS) aveva precedentemente affermato che
“è in corso una revisione della sicurezza perimetrale, per verificare e prevenire possibili attacchi a livello di CCSS”.
Fino a ieri il data-leak-site di Conti era stato aggiornato per affermare che il gruppo aveva fatto trapelare il 97% del dump di dati da 672 GB che presumibilmente conteneva informazioni rubate alle agenzie governative:
L’ente pubblico che per primo ha subito i danni a causa dell’attacco informatico di Conti è il Ministero delle Finanze, che ancora non ha ancora valutato appieno la portata dell’incidente di sicurezza o in che misura le informazioni, i pagamenti e i sistemi doganali dei contribuenti siano stati colpiti.
In precedenza Conti aveva chiesto al Ministero un riscatto di 10 milioni di dollari che il governo si era rifiutato di pagare.
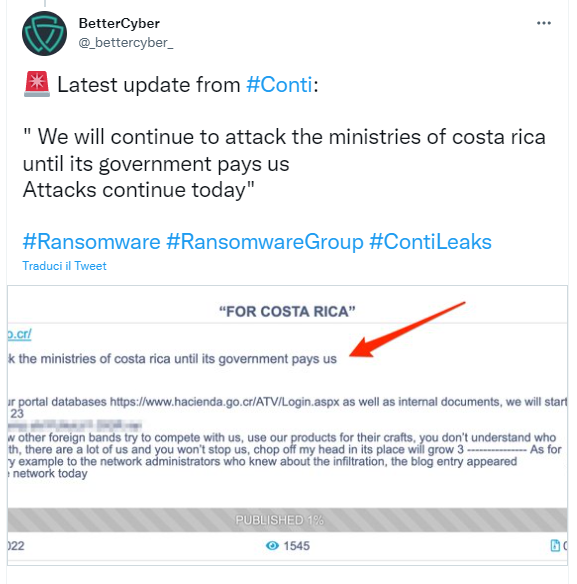
Il sito di fuga di Conti attualmente elenca:
Piuttosto che attribuire questo attacco informatico agli hacker national state, Conti ransomware ne ha rivendicato l’attacco. L’attore della minaccia ha minacciato di condurre futuri attacchi di “una forma più grave”.
La testata giornalistica Amelia Rueda ha riferito che il decreto n. 42542 del Presidente stabilisce un’emergenza:
“L’attacco che sta subendo il Costa Rica da parte di cybercriminali, cyberterroristi è dichiarato emergenza nazionale e stiamo firmando questo decreto, per dichiarare lo stato di emergenza nazionale in tutto il settore pubblici dello Stato del Costarica e consentire alla nostra società di rispondere a questi attacchi come atti criminali”
ha affermato il Presidente, accompagnato dal Ministro della Presidenza, Natalia Díaz, e dal Ministro della Scienza, dell’Innovazione, della Tecnologia e delle Telecomunicazioni (Micitt), Carlos Alvarado.
Dal 18 aprile non sono disponibili i servizi digitali del Tesoro che sta interessando l’intero “settore produttivo” a causa dell’interruzione di procedure governative, firme e timbri.
“Abbiamo firmato il decreto in modo che il Paese possa difendersi dall’attacco criminale che i criminali informatici stanno facendo. Questo è un attacco alla Patria e abbiamo firmato il decreto per avere un modo migliore di difenderci”
ha aggiunto il presidente Chaves.
Altre agenzie che sono state colpite dagli attacchi di Conti includono:

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]