

Red Hot Cyber
Sicurezza Informatica, Notizie su Cybercrime, Analisi Vulnerabilità e Intelligenza Artificiale

Categoria: Vulnerabilità

Vulnerabilità
Monitoraggio costante delle vulnerabilità e dei bug di sicurezza, con focus sulle ultime CVE critiche e sui rischi per sistemi e infrastrutture digitali. Guide, patch, aggiornamenti e consigli pratici per prevenire attacchi e proteggere i dati. Red Hot Cyber offre analisi dettagliate e contenuti esperti per professionisti IT, aziende e appassionati di cybersecurity.
Numero di articoli trovati: 1150

L’Exploit per il Bug di Ivanti è Online: Che la Caccia abbia Inizio! Quindi, Patchare subito

È apparso online un exploit PoC per una vulnerabilità critica legata all'esecuzione di codice in modalità remota (CVE-2024-29847) in Ivanti Endpoint Manager. L'azienda ha inoltre avvertito che un'altra vulnerabilità nell'Ivanti...

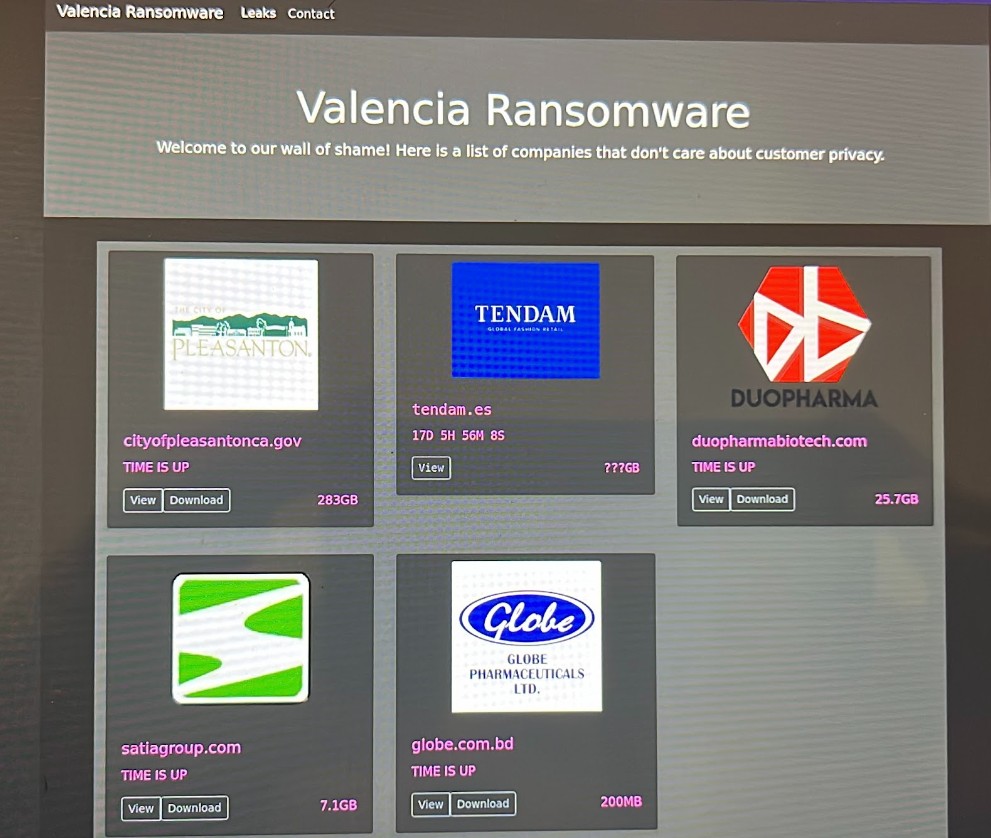
Valencia Leaks: un nuovo volto del crimine informatico

Di recente, un nuovo gruppo noto come Valencia Leaks sembrerebbe aver mosso i primi passi nel mondo del cybercrime, prendendo di mira aziende in diversi settori e Paesi. Sebbene manchino...

Ivanti sotto Attacco! Il CISA conferma lo Sfruttamento Attivo del Bug

Una versione ormai fuori produzione del software di gestione dei servizi IT cloud di Ivanti presenta una vulnerabilità recentemente rilasciata che, secondo la Cybersecurity and Infrastructure Security Agency (CISA) degli...

GitLab Rilascia Aggiornamenti Urgenti: Patch con Score 9.9 per Bug Critico nelle Pipeline

Gli sviluppatori di GitLab hanno rilasciato patch per risolvere diverse vulnerabilità, come il CVE-2024-6678 che in determinate condizioni consente a un utente malintenzionato di eseguire pipeline come qualsiasi utente. Sono stati risolti...

Rust contro i bug di Memoria del Firmare. Riscrivere in logica Shim le librerie è la chiave

Google ha sostenuto l'implementazione di Rust nel firmware di basso livello, promuovendo la traduzione del codice legacy come mezzo per combattere i bug che minacciano la sicurezza dell'accesso alla memoria....

Dal CISA tre bug di sicurezza che devono essere risolti entro il 30 Settembre

La Cybersecurity and Infrastructure Security Agency ( CISA ) degli Stati Uniti D'America ha emesso un avvertimento su tre pericolose vulnerabilità che vengono attivamente sfruttate dagli aggressori. Questi errori minacciano molti programmi e sistemi...

Com’è andato l’ultimo Patch Tuesday? Corrette 79 vulnerabilità, di cui 4 zero-day.

Microsoft ha rilasciato gli aggiornamenti di sicurezza come parte del Patch Tuesday 2024 di settembre che risolvono 79 vulnerabilità. Tra queste ci sono 4 vulnerabilità zeroday sfruttati attivamente (uno tra questi divulgato...

QakBot e CVE-2024-30051: Nuovi Metodi di Attacco Basati su Vulnerabilità Windows

I ricercatori di sicurezza cinesi hanno recentemente scoperto attacchi che utilizzano la vulnerabilità CVE-2024-30051 (punteggio CVSS: 7,8), utilizzata negli attacchi informatici legati a QakBot, un noto trojan bancario. La vulnerabilità è stata notata per la prima...

Vulnerabilità critica nei router Zyxel! Patch disponibili per evitare attacchi di iniezione

Zyxel ha rilasciato patch per risolvere una vulnerabilità critica che colpisce diversi modelli di router aziendali e potenzialmente consente agli aggressori non autenticati di eseguire l'iniezione di comandi. Zyxel ha...

Il Codice Exploit è Online del bug di Google Chrome: rischio di attacchi in aumento

Gli esperti hanno pubblicato il codice dell'exploit e un'analisi dettagliata della vulnerabilità zero-day di Google Chrome. L'exploit PoC si riferisce a un bug di Type Confusion con ID CVE-2024-5274 (punteggio CVSS: 8,8) nel motore V8, che viene utilizzato...
Numero di articoli trovati: 1150

L’Exploit per il Bug di Ivanti è Online: Che la Caccia abbia Inizio! Quindi, Patchare subito

È apparso online un exploit PoC per una vulnerabilità critica legata all'esecuzione di codice in modalità remota (CVE-2024-29847) in Ivanti Endpoint Manager. L'azienda ha inoltre avvertito che un'altra vulnerabilità nell'Ivanti...

Valencia Leaks: un nuovo volto del crimine informatico

Di recente, un nuovo gruppo noto come Valencia Leaks sembrerebbe aver mosso i primi passi nel mondo del cybercrime, prendendo di mira aziende in diversi settori e Paesi. Sebbene manchino...

Ivanti sotto Attacco! Il CISA conferma lo Sfruttamento Attivo del Bug

Una versione ormai fuori produzione del software di gestione dei servizi IT cloud di Ivanti presenta una vulnerabilità recentemente rilasciata che, secondo la Cybersecurity and Infrastructure Security Agency (CISA) degli...

GitLab Rilascia Aggiornamenti Urgenti: Patch con Score 9.9 per Bug Critico nelle Pipeline

Gli sviluppatori di GitLab hanno rilasciato patch per risolvere diverse vulnerabilità, come il CVE-2024-6678 che in determinate condizioni consente a un utente malintenzionato di eseguire pipeline come qualsiasi utente. Sono stati risolti...

Rust contro i bug di Memoria del Firmare. Riscrivere in logica Shim le librerie è la chiave

Google ha sostenuto l'implementazione di Rust nel firmware di basso livello, promuovendo la traduzione del codice legacy come mezzo per combattere i bug che minacciano la sicurezza dell'accesso alla memoria....

Dal CISA tre bug di sicurezza che devono essere risolti entro il 30 Settembre

La Cybersecurity and Infrastructure Security Agency ( CISA ) degli Stati Uniti D'America ha emesso un avvertimento su tre pericolose vulnerabilità che vengono attivamente sfruttate dagli aggressori. Questi errori minacciano molti programmi e sistemi...

Com’è andato l’ultimo Patch Tuesday? Corrette 79 vulnerabilità, di cui 4 zero-day.

Microsoft ha rilasciato gli aggiornamenti di sicurezza come parte del Patch Tuesday 2024 di settembre che risolvono 79 vulnerabilità. Tra queste ci sono 4 vulnerabilità zeroday sfruttati attivamente (uno tra questi divulgato...

QakBot e CVE-2024-30051: Nuovi Metodi di Attacco Basati su Vulnerabilità Windows

I ricercatori di sicurezza cinesi hanno recentemente scoperto attacchi che utilizzano la vulnerabilità CVE-2024-30051 (punteggio CVSS: 7,8), utilizzata negli attacchi informatici legati a QakBot, un noto trojan bancario. La vulnerabilità è stata notata per la prima...

Vulnerabilità critica nei router Zyxel! Patch disponibili per evitare attacchi di iniezione

Zyxel ha rilasciato patch per risolvere una vulnerabilità critica che colpisce diversi modelli di router aziendali e potenzialmente consente agli aggressori non autenticati di eseguire l'iniezione di comandi. Zyxel ha...

Il Codice Exploit è Online del bug di Google Chrome: rischio di attacchi in aumento

Gli esperti hanno pubblicato il codice dell'exploit e un'analisi dettagliata della vulnerabilità zero-day di Google Chrome. L'exploit PoC si riferisce a un bug di Type Confusion con ID CVE-2024-5274 (punteggio CVSS: 8,8) nel motore V8, che viene utilizzato...