


Sono momenti trepidanti i minuti che ci attendono nello scoprire cosa ci sarà all’interno del post sul data leak site dal titolo “who is LockBitSupp”. Abbiamo visto questa cybergang attaccare moltissime organizzazioni italiane e conoscere chi siano le figure apicali di questa longeva operazione RaaS di criminali informatici ci lascia attenti e allo stesso tempo stupiti.
La vasta operazione internazionale condotta con l’operazione Cronos, ha permesso alle forze dell’ordine di bloccare le infrastruttura informatiche della cyber-gang ransomware più famosa di sempre. LockbitSupp era l’utenza utilizzata dai criminali informatici nelle comunicazioni ufficiali.

Li abbiamo incontrati nella nostra intervista su TOX ma anche su moltissimi post sui noti forum underground quali XSS ed Exploit dove costantemente ha preso parte a discussioni prima del ban finale.
Ma una volta pubblicato il post, il risultato è il seguente:
Chi è LockbitSupp?

LockbitSupp ha affermato di vivere negli Stati Uniti... ma non è così
LockbitSupp ha affermato di vivere nei Paesi Bassi... ma non è così
LockbitSupp afferma di avere una Lamborghini... guida una Mercedes (anche se i pezzi potrebbero essere difficili da reperire)

Sappiamo chi è.
Sappiamo dove vive.
Sappiamo quanto vale.

LockbitSupp ha collaborato con le forze dell'ordine :)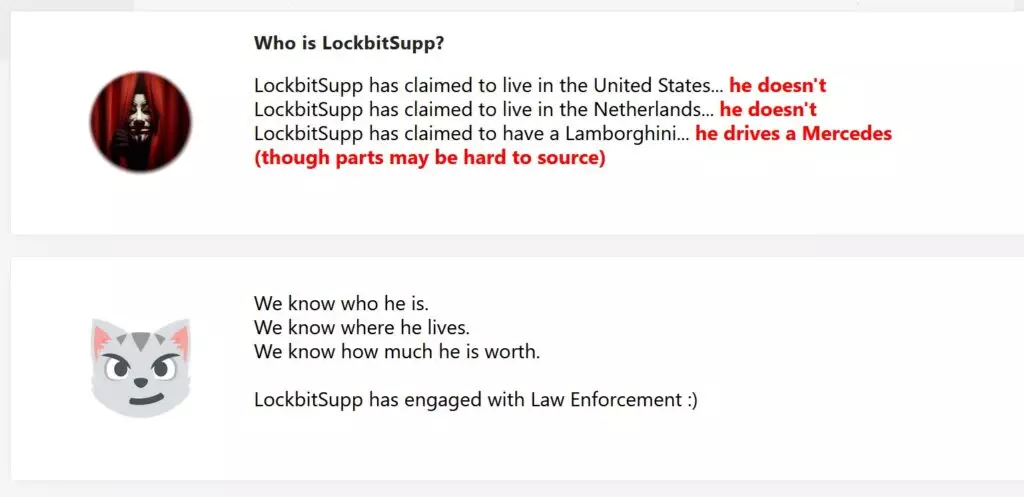
Tutto questo ci sembrava abbastanza chiaro quando le forze dell’ordine avevano pubblicato un ulteriore post dove mettevano una taglia di ben 10.000.000 di euro a chi avesse dato informazioni per arrestare i vertici della gang.
Infatti il post riporta una serie di informazioni su LockbitSupp, ma non fornisce una identificazione precisa del criminale informatico che ha quanto pare è abbastanza lontana. Ora bisogna comprendere se questo hype generato dall’operazione e la delusione nei confronti degli affiliati possano portare dei vantaggi nell’identificazione di LockBitSupp.
Ovviamente le forze dell’ordine giocano anche su questo per assicurare i criminali informatici alla giustizia. Intanto questo è l’ultimo post pubblicato sul data leak site di Lockbit, chiamato “il blog eterno” in moltissimi post dallo stesso LockBitSupp su XSS ed Exploit. Il blog infatti verrà chiuso definitivamente dalle forze dell’ordine tra circa un giorno.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]