


Oltre 320 aziende sono state violate da gruppi legati alla Corea del Nord(DPRK) con attacchi potenziati dall’AI generativa. Gli attori delle minacce sfruttano gli agenti AI rendendo i sistemi autonomi il nuovo perimetro di attacco dell’ambiente aziendale
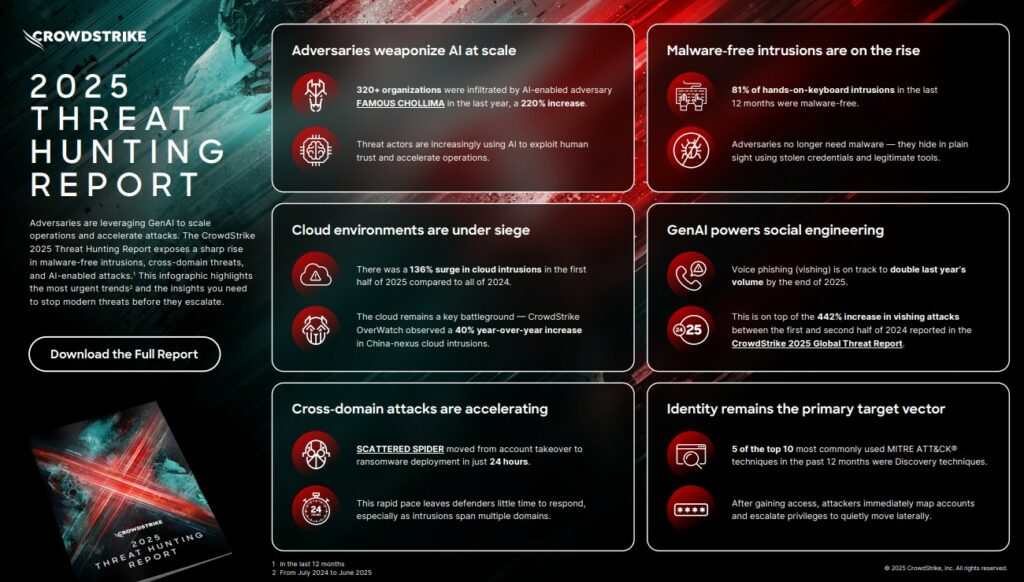
CrowdStrike ha pubblicato il Threat Hunting Report 2025, che rivela una nuova fase degli attacchi informatici moderni: gli avversari stanno sfruttando la GenAI per ampliare le operazioni e accelerare gli attacchi – prendendo sempre più di mira gli agenti di AI autonomi che stanno trasformando le attività aziendali. Il rapporto rivela come gli attori delle minacce stiano puntando agli strumenti utilizzati per sviluppare agenti AI – ottenendo accesso, rubando credenziali e diffondendo malware – un chiaro segnale che i sistemi autonomi e le identità generate dai sistemi sono diventati una componente centrale della superficie di attacco delle aziende.

Basato sulle informazioni raccolte dagli esperti di threat hunting e analisti di intelligence di CrowdStrike, che monitorano oltre 265 avversari identificati, il report rivela che:
“L’era dell’AI ha ridefinito il modo in cui le aziende operano e il modo in cui gli avversari attaccano. Stiamo vedendo i criminali usare l’AI generativa per ampliare le attività di social engineering, accelerare le operazioni e abbassare la barriera d’ingresso per le intrusioni manuali”
Ha affermato Adam Meyers, head of counter adversary operations, CrowdStrike.
“Allo stesso tempo, gli avversari stanno prendendo di mira proprio i sistemi di AI che le aziende stanno implementando. Ogni agente AI è un’identità sovrumana: autonoma, veloce e profondamente integrata, che li rende obiettivi di alto valore. Gli avversari trattano questi agenti come fossero infrastrutture, attaccandoli allo stesso modo in cui prendono di mira le piattaforme SaaS, le console cloud e gli account privilegiati. Proteggere la stessa AI che alimenta il business è il nuovo terreno su cui si sta evolvendo la guerra cibernetica oggi”.
Scarica il CrowdStrike 2025 Threat Hunting Report

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].