


Mentre il mondo scopre la pericolosità delle campagne di recruitment ingannevoli dopo il furto da record, uno sviluppatore ci scrive dopo aver letto la nostra analisi: ha sviluppato uno strumento per difendere chi cerca lavoro e il caso Binance dimostra perché serve.
Spesso gli strumenti di difesa nascono dall’intuizione che una minaccia sottovalutata stia per esplodere e un giovane sviluppatore ha ben identificato nelle offerte di lavoro uno dei punti ciechi più vulnerabili della sicurezza individuale. Lo sviluppatore si chiama Simone Basilico, ha 21 anni, si é diplomato in grafica e comunicazione e ha scelto subito la strada del lavoro. Simone si definisce “uno che costruisce” e da un anno sviluppa progetti con l’intelligenza artificiale e da autodidatta sta conseguendo anche delle certificazioni sul campo.

E’ un ragazzo che ha tanta voglia di fare – come possiamo affermare della grande quantità dei giovani italiani, anche se non ne parliamo mai – e per questo oggi pubblichiamo il suo lavoro. Per Simone, la nostra analisi sull’attacco a Binance ha chiuso il cerchio: vedere come un colosso crypto sia stato scosso proprio a partire da un inganno mascherato da colloquio di lavoro ha chiuso il cerchio: Simone ci ha scritto, aveva già capito quanto la posta in gioco sia alta. Quello che molti considerano un semplice fastidio o un rischio marginale è anche in realtà spesso la porta d’ingresso per violazioni da miliardi di dollari.
La scintilla che ha dato vita al progetto non è nata da un esercizio teorico, ma da una disavventura reale. Uscito da scuola, Simone si è scontrato con le insidie del mercato del lavoro: offerte fasulle, posizioni fantasma e annunci ambigui. Tra questi, un colloquio per un generico ruolo di back office assistant. Presentatosi sul posto, si è ritrovato in una sala d’attesa insieme a venti persone, costretto a compilare un modulo fitto di domande personali e riservate, del tutto slegate dalla mansione. Complice la fretta e la pressione di trovare un impiego, Simone compila il questionario. Pochi giorni dopo, a seguito di strani rinvii, scopre la realtà parlando con un’altra candidata: l’azienda era una copertura truffaldina, già sequestrata dalle forze dell’ordine.
«Non mi pesava la giornata persa», spiega Simone. «Mi pesava aver ceduto tutti i miei dati personali senza nemmeno pensarci. Tra noi giovani oggi si inviano curriculum a tappeto per disperazione, senza quasi leggere le mansioni, ed è facilissimo cadere in trappola. Mi sono chiesto come fosse possibile che sulle piattaforme di recruiting non esistesse alcuno strumento per verificare se un’offerta fosse autentica.»
Da quell’esperienza personale, nata mentre imparava a programmare per proteggere prima di tutto se stesso, ha preso forma JobReaper, un’estensione per browser gratuita, oggi disponibile per Chrome, Edge, Firefox e Safari.
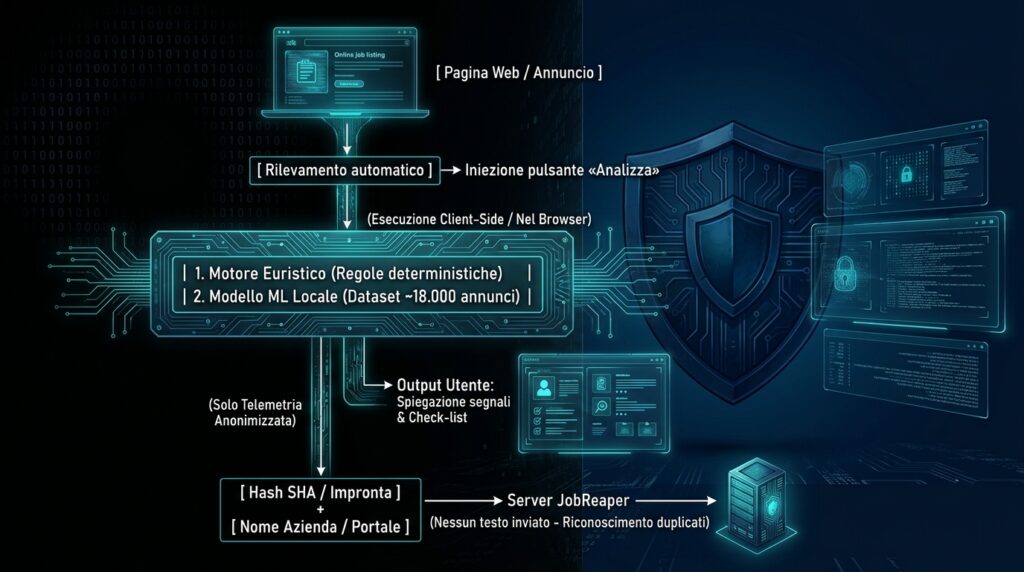
Dal punto di vista ingegneristico, JobReaper è stata costruita con un approccio moderno focalizzato su efficienza e riservatezza:
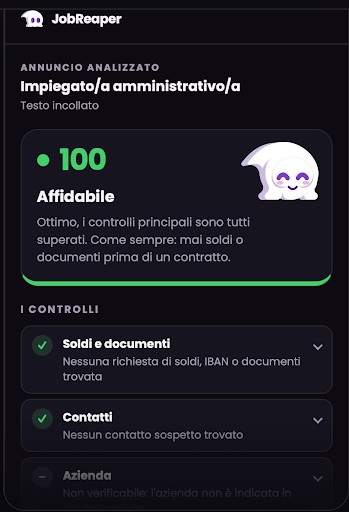
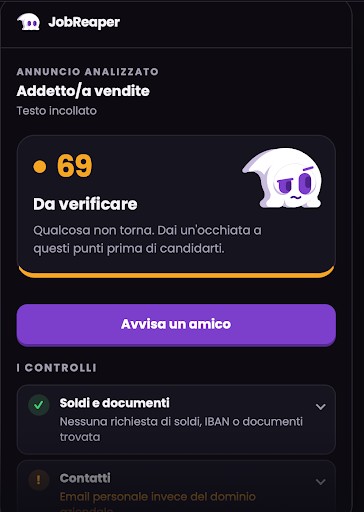
Uno degli aspetti più maturi del progetto è il rifiuto della logica da “oracolo infallibile”. JobReaper non assegna un voto binario e categorico, ma privilegia l’explainability: scompone l’annuncio, evidenzia i singoli campanelli d’allarme e suggerisce al candidato le domande puntuali da porre al recruiter per verificarne l’affidabilità.
La rilevanza di un progetto come JobReaper si comprende appieno proprio guardando alle recenti vicende di cronaca cyber, a partire dall’analisi sulla violazione miliardaria di Binance. L’attacco al colosso degli exchange ha confermato che la competenza tecnica non costituisce uno scudo impenetrabile contro il social engineering. Gli aggressori non prendono di mira solo utenti sprovveduti, ma sfruttano la routine quotidiana dei professionisti più qualificati: esaminare una proposta professionale, eseguire una repository per un test di programmazione, testare pacchetti di dipendenze o collegarsi a una piattaforma di colloquio.
Per chi gestisce infrastrutture critiche — come un DevOps con accesso a chiavi di firma, registri di produzione e pipeline CI/CD — un singolo automatismo dettato dalla fretta può compromettere l’intero perimetro aziendale. Il fattore di rischio non risiede nell’incompetenza, ma nell’assenza di barriere di verifica indipendenti quando fiducia, urgenza e abitudine si intersecano.
Nata dall’esigenza di tutelare chi cerca lavoro da raggiri e furti di identità — traguardo che le è già valso l’inserimento nelle guide di Informagiovani Roma e approfondimenti dedicati in corsi di cybersecurity —, JobReaper traccia una rotta applicabile anche in contesti corporate: estendere il paradigma Zero Trust al recruitment.
Così come non si inserisce una chiavetta USB sconosciuta nel laptop aziendale, allo stesso modo non si dovrebbe analizzare un’offerta, un contatto recruiter o un assignment tecnico senza un livello preliminare di validazione asettica e indipendente. L’iniziativa di Simone Basilico dimostra che la risposta alle minacce complesse può partire anche dalla tenacia di un singolo sviluppatore, capace di trasformare una cattiva esperienza personale in una risorsa a disposizione dell’intera comunità.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.