


DeepSeek, recentemente salita alla ribalta per il suo modello di ragionamento avanzato DeepSeek-R1, è stata elogiata per la sua efficienza e il rapporto costo-efficacia, posizionandosi come un competitor diretto di OpenAI.
Tuttavia, questa esposizione mette in luce le criticità nella protezione dei dati in un settore in rapida espansione, dove la sicurezza sembra non sempre tenere il passo con l’innovazione.

I ricercatori di Wiz Research hanno rilevato una grave vulnerabilità di sicurezza ha colpito DeepSeek, una delle startup cinesi più promettenti nel campo dell’intelligenza artificiale, esponendo un database ClickHouse accessibile pubblicamente.
Il database conteneva oltre un milione di righe di log sensibili, tra cui registri di chat, chiavi API, dettagli di backend e metadati operativi, sollevando serie preoccupazioni sulle pratiche di sicurezza delle aziende AI emergenti.
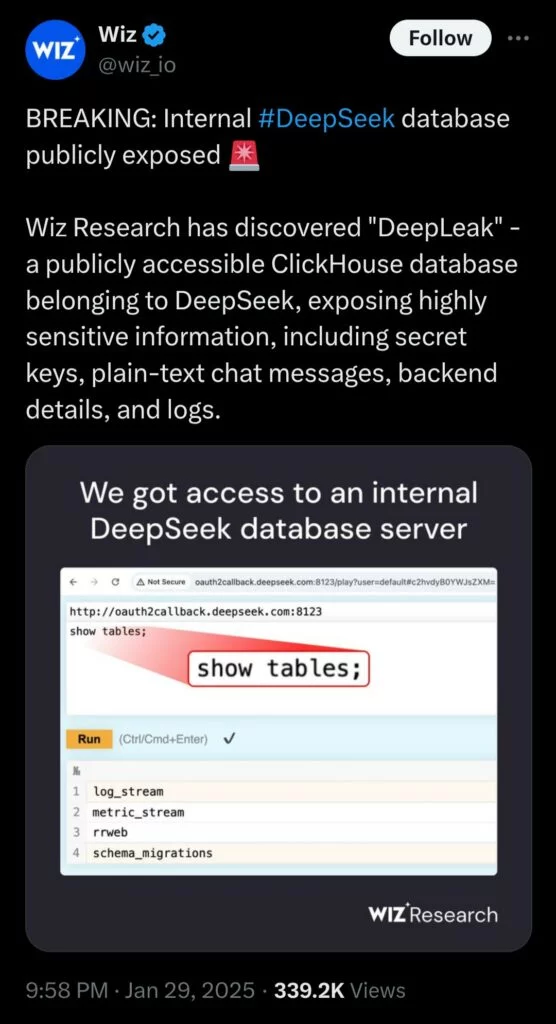
Il database, ospitato su oauth2callback.deepseek.com:9000e dev.deepseek.com:9000, consentiva un accesso illimitato, consentendo agli utenti non autorizzati di eseguire query SQL e di visualizzare dati interni sensibili.
I ricercatori hanno utilizzato tecniche di ricognizione standard per mappare la superficie di attacco esterna di DeepSeek, identificando inizialmente circa 30 sottodomini. Mentre la maggior parte dei sottodomini sembravano essere host di routine di interfacce di chatbot, pagine di stato e documentazione, ulteriori indagini hanno rivelato due porte aperte (8123 e 9000) che conducevano al database ClickHouse nei seguenti host.
ClickHouse è un database open source ampiamente utilizzato, progettato per elaborare grandi set di dati in tempo reale. La sua interfaccia HTTP ha consentito ai ricercatori l’accesso ed eseguire comandi SQL, rivelando l’elenco completo delle tabelle archiviate nel database.
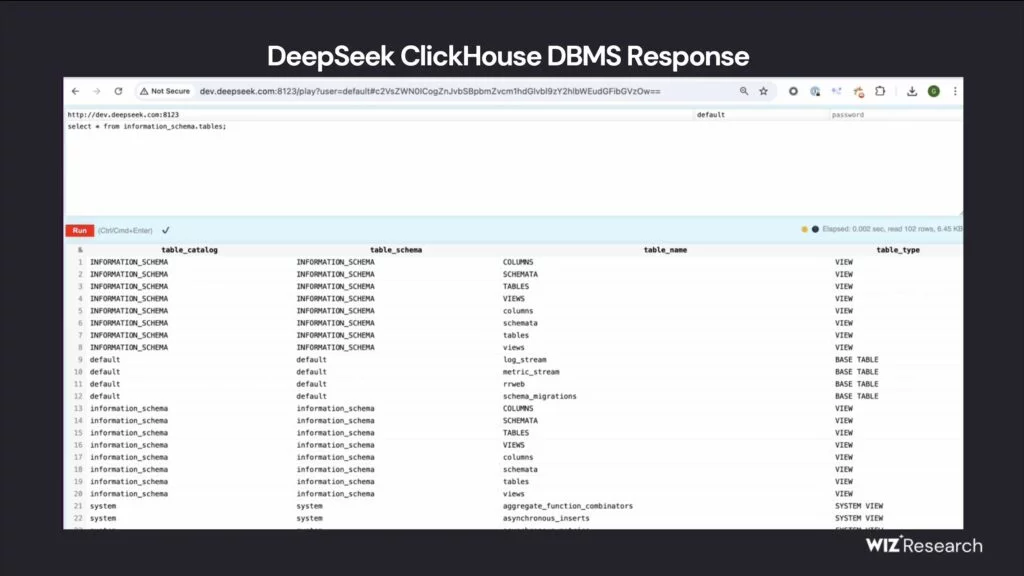
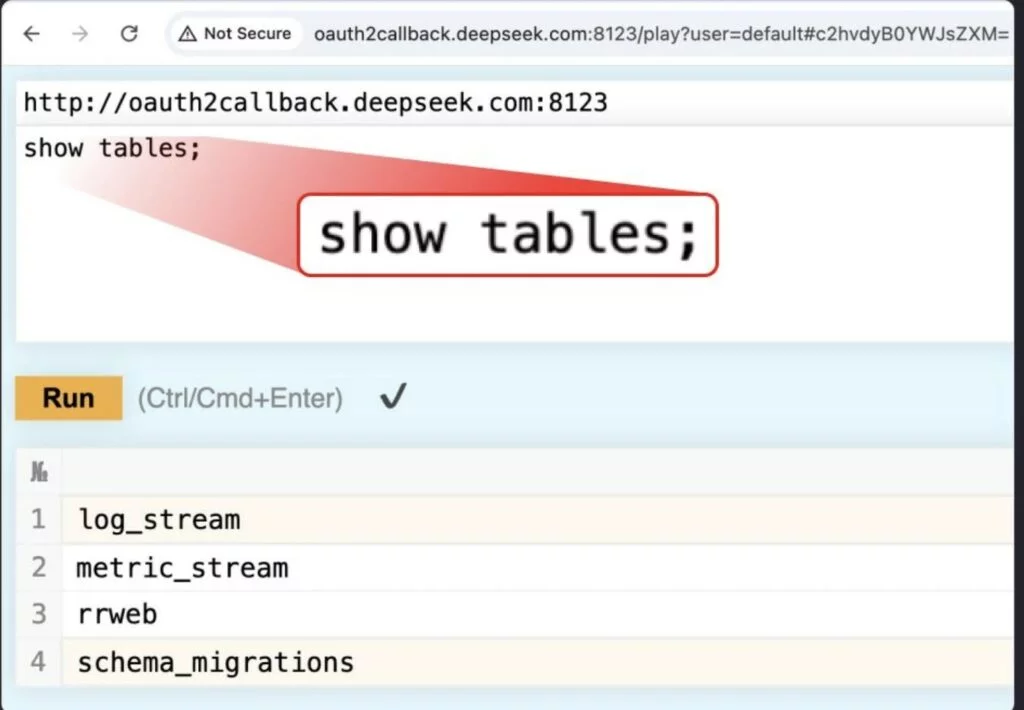
Tra questi, la log_streamtabella si distingueva perché conteneva dati altamente sensibili, tra cui registri di conversazioni in chiaro, segreti API e dettagli sui servizi back-end.
La mancanza di autenticazione sul database non solo consentiva l’accesso ai dati sensibili, ma forniva anche il pieno controllo sul database stesso. Wiz Research ha prontamente informato DeepSeek, che ha rapidamente messo in sicurezza il database esposto e ha affrontato il problema. L’azienda non ha ancora rilasciato un commento ufficiale sull’incidente.
Questo incidente mette in luce i rischi concreti legati alla rapida adozione dell’intelligenza artificiale, spesso trascurati a favore di minacce più futuristiche come la manipolazione dei modelli o gli attacchi avversari. La violazione di DeepSeek dimostra che le falle nella sicurezza delle infrastrutture rappresentano una minaccia immediata e tangibile.
“Mentre le organizzazioni corrono per adottare l’intelligenza artificiale, i framework di sicurezza progettati per salvaguardare i dati sensibili vengono spesso trascurati”, ha affermato un portavoce di Wiz Research. “Questo incidente funge da campanello d’allarme per l’intero settore”.
L’esposizione accidentale di dati sensibili non è solo un problema per la singola azienda coinvolta, ma ha implicazioni più ampie sulla fiducia nell’intero ecosistema AI. Senza misure di sicurezza robuste, il rischio di compromettere informazioni proprietarie e dati degli utenti rimane elevato.
Man mano che le tecnologie AI si integrano nei settori più critici dell’economia, le startup e le aziende consolidate devono dare priorità alla sicurezza fin dalla progettazione delle loro infrastrutture. Questo caso non è solo un avvertimento per DeepSeek, ma un segnale per l’intera industria: innovare senza sicurezza significa esporsi a vulnerabilità potenzialmente devastanti.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.