


Google è vittima della propria piattaforma pubblicitaria, scrivono i ricercatori di Malwarebytes. Il fatto è che gli aggressori stanno creando degli annunci che promuovono una falsa applicazione Google Authenticator, con il pretesto di distribuire il malware DeerStealer.
Gli esperti affermano che gli aggressori sono ancora in grado di inserire annunci nei risultati delle ricerche di Google, mentre sembrano essere associati a domini legittimi, il che crea un falso senso di fiducia tra gli utenti.
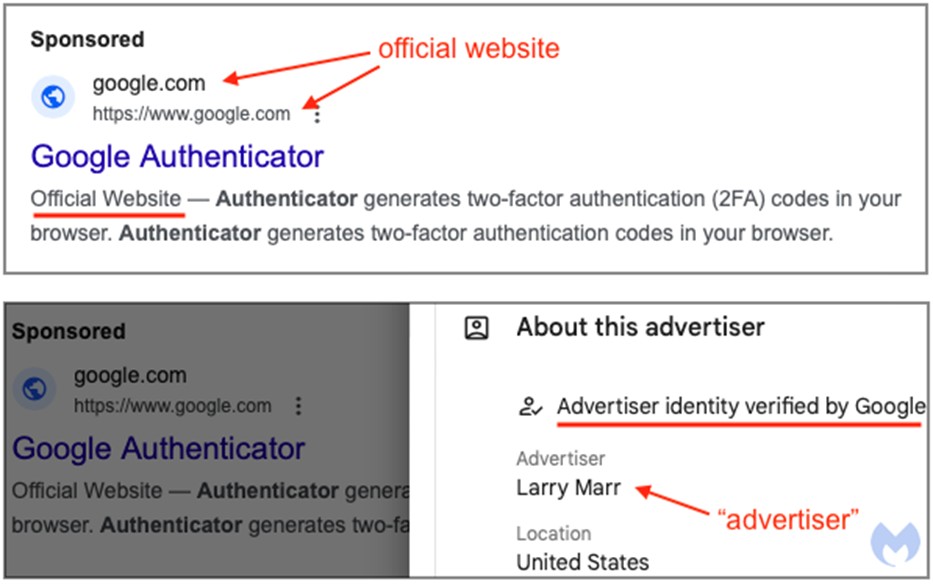

Lo schema funziona così: durante la ricerca di Google Authenticator, l’utente vede un annuncio pubblicitario, presumibilmente proveniente da una fonte ufficiale.
In effetti, dietro l’annuncio si nasconde un account falso. Quando si fa clic sul collegamento, si verificano numerosi reindirizzamenti verso domini controllati dai truffatori.
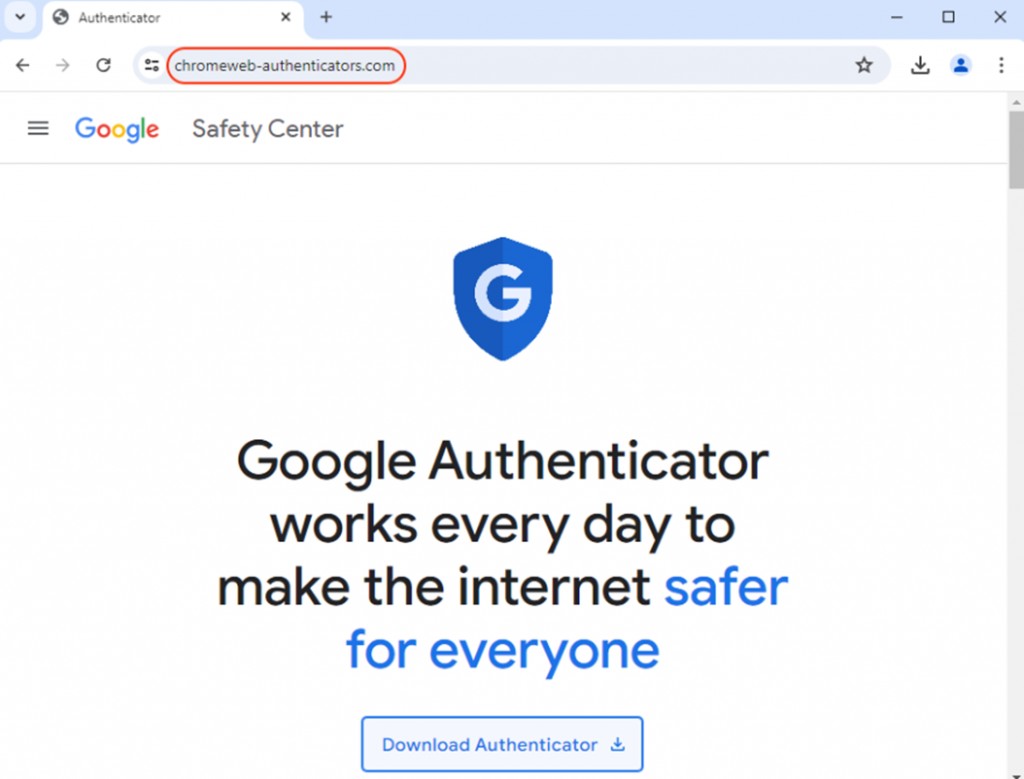
Di conseguenza, l’utente finisce su un sito Web falso che imita la pagina di Google Authenticator. Lì verrà scaricato il file eseguibile.
Questo è seguito da un reindirizzamento a GitHub, dove è ospitato il payload dannoso. L’utilizzo di hosting legittimo per sviluppatori infonde fiducia negli utenti e consente di aggirare di evadere molti sistemi di sicurezza.
Il file scaricato contiene il malware DeerStealer che è progettato per rubare i dati personali dell’utente. Tutte le informazioni rubate vengono immediatamente inviate al server degli aggressori.
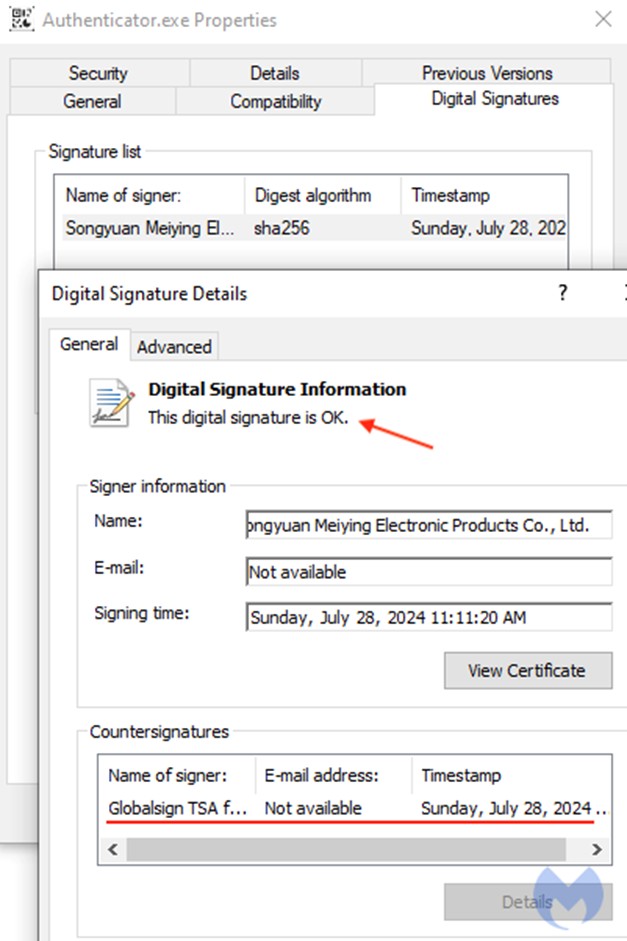
È interessante notare che il file dannoso ha una firma digitale valida, che inganna ulteriormente gli utenti.
Gli esperti di Malwarebytes hanno notato la particolare ironia della situazione: mentre cercano di aumentare la sicurezza utilizzando l’autenticazione a due fattori, gli utenti rischiano di diventare vittime di truffatori incappando accidentalmente in un sito di phishing simile, mascherato da ufficiale tramite reindirizzamenti multipli.
Gli esperti consigliano di non fare clic sui collegamenti pubblicitari per scaricare software. Dovresti invece visitare direttamente i siti Web ufficiali degli sviluppatori. E per evitare che la pubblicità dannosa ti confonda, sarebbe una buona idea installare un comprovato blocco degli annunci.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]