


Un’indagine congiunta di BCA LTD, NorthScan e ANY.RUN ha svelato uno degli schemi di hacking più segreti della Corea del Nord. Con il pretesto di un reclutamento di routine, il team ha monitorato come gli operatori del gruppo Lazarus , una divisione di Famous Chollima, si infiltrassero in aziende di tutto il mondo come lavoratori IT da remoto con identità rubate.
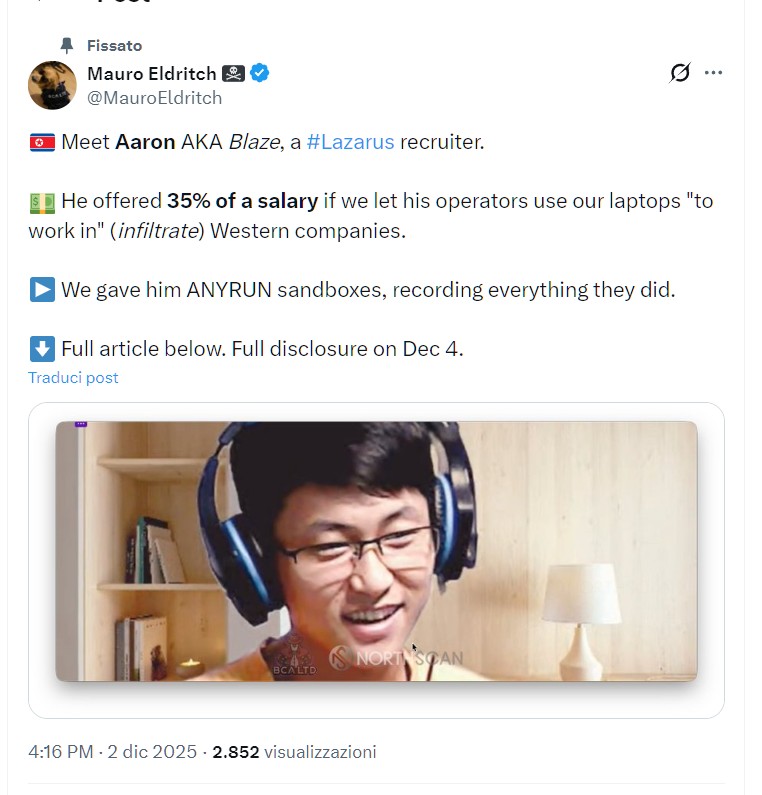
L’operazione è stata avviata dal fondatore di BCA LTD, Mauro Eldritch, che ha unito le forze con l’iniziativa NorthScan e il servizio interattivo di analisi malware ANY.RUN. Gli specialisti di NorthScan hanno creato uno sviluppatore americano fittizio, che è stato utilizzato da Heiner Garcia per dialogare con un reclutatore di Lazarus sotto lo pseudonimo di Aaron “Blaze”.

Heiner Garcia si è spacciato per un mediatore di lavoro e ha tentato di presentare il finto candidato come una copertura per i dipendenti IT nordcoreani, prendendo di mira aziende nei settori finanziario, delle criptovalute, medico e ingegneristico.
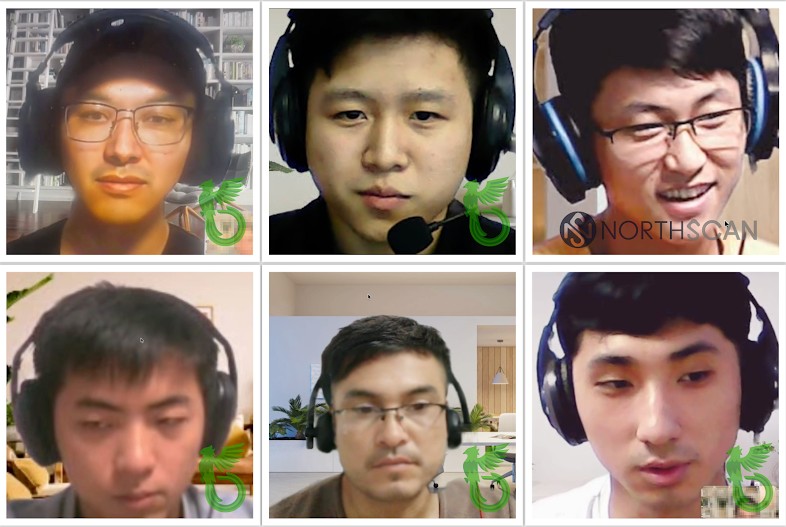
L’intero schema si basa sulla sostituzione dell’identità e sull’accesso remoto. In primo luogo, vengono selezionati e assegnati i documenti e i profili online di altre persone, quindi vengono condotte interviste utilizzando servizi di intelligenza artificiale e risposte preimpostate.
Una volta assunti, il lavoro viene svolto tramite il computer portatile di una persona reale e lo stipendio viene trasferito in Corea del Nord. L’indagine è entrata nella sua fase attiva quando il reclutatore ha richiesto un set completo di informazioni personali: numeri di previdenza sociale, copie di documenti d’identità, accesso a LinkedIn e Gmail e connettività al dispositivo 24 ore su 24, 7 giorni su 7.
Invece di un vero laptop, Mauro Eldritch ha implementato una serie di macchine virtuali in ANY.RUN che imitavano le workstation personali dello sviluppatore, complete di cronologia di utilizzo, strumenti installati e traffico attraverso proxy domestici americani. Questo ha creato l’illusione di un vero computer per gli operatori, ma la loro intera attività era completamente monitorata e tracciata. Il team poteva forzare crash, limitare le connessioni e acquisire snapshot dello stato del sistema, il tutto senza rivelare alcuna sorveglianza.
Le sessioni hanno rivelato un’attenzione non rivolta a malware sofisticati, ma al furto di account e all’accesso a lungo termine. Dopo aver sincronizzato il profilo Chrome, gli operatori hanno lanciato servizi automatizzati per la preparazione delle domande di lavoro e delle risposte ai colloqui, come Simplify Copilot, AiApply e Final Round AI.
Per abilitare l’autenticazione a due fattori, sono stati utilizzati i generatori di codice monouso basati su browser OTP.ee e Authenticator.cc. Per il controllo remoto è stato utilizzato Google Remote Desktop, configurato tramite PowerShell con un PIN persistente. La ricognizione di sistema standard è stata eseguita utilizzando le utilità dxdiag, systeminfo e whoami.
Il traffico scorreva costantemente attraverso il servizio VPN di Astrill , che in precedenza si era connesso all’infrastruttura di Lazarus. Durante una sessione, l’operatore ha lasciato una richiesta nel Blocco Note per caricare documenti scansionati, numeri di previdenza sociale e dati bancari, che alla fine hanno confermato l’obiettivo: il controllo completo di account e ambienti di lavoro senza installare alcun malware separato.
La storia dimostra come le assunzioni da remoto siano diventate un canale conveniente per attacchi di falsificazione dell’identità. Un tentativo di penetrare un obiettivo spesso inizia con un annuncio di lavoro credibile e prosegue con richieste di accesso a dispositivi e servizi aziendali. Se infiltrato con successo, tale “personale” ottiene l’accesso a dashboard interne, informazioni riservate e account dirigenziali, creando rischi operativi concreti.
La notifica tempestiva ai team delle risorse umane e dell’IT, le chiare procedure di selezione dei candidati e la possibilità di consultare in modo sicuro le richieste sospette contribuiscono a fermare tali schemi nella fase iniziale del contatto.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].