


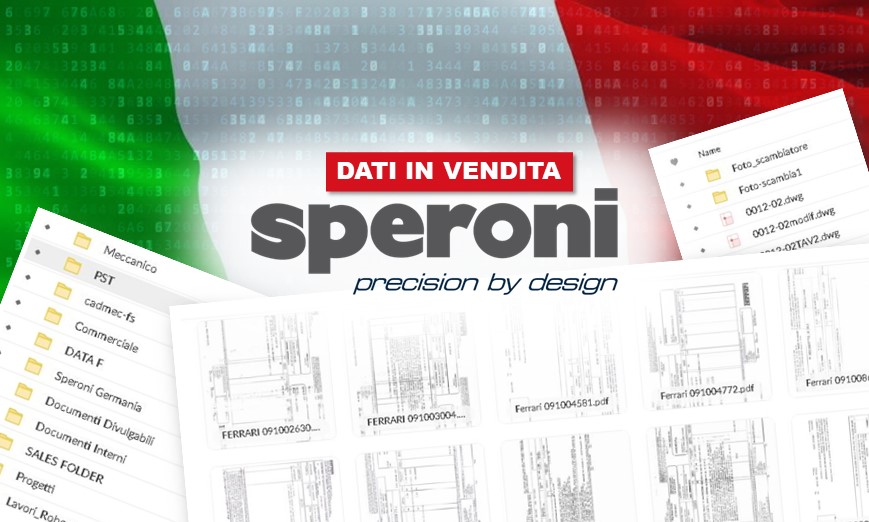
Come avevamo riportato a Dicembre del 2021, la società italiana leader nel settore degli strumenti di misurazione Speroni S.p.a. era stata colpita dalla cybergang Everest.
Intorno a Marzo del 2022, Everest pubblicò un annuncio dove mise in vendita i dati della Speroni, dove all’interno del post riportava che si trattava di dati afferenti a grandi fornitori di Auto italiane, dicendo che all’interno di tali dati, erano presenti disegni CAD e altre informazioni sensibili afferenti alle:

“prime 4 società di questo tipo in tutto il mondo. Speroni collabora con marchi e aziende come Lamborghini, Ferrari, Gruppo Fiat, VAG, Brembo… Include accesso a PC, FTP, 900 GB”
Ma siccome la pubblicità è l’anima del commercio, Everest pubblica un nuovo post ieri dove i nomi delle aziende di lusso passano nel titolo del post, per attirare maggiori acquirenti
Ricordiamo che Speroni è un family business tutto italiano che dal 1963 progetta soluzioni d’avanguardia che garantiscono un maggior valore aggiunto agli utilizzatori finali di tutto il mondo.
Con oltre 50 anni di esperienza nel campo della misurazione, Speroni progetta e realizza prodotti di grande affidabilità ed elevatissimo livello qualitativo grazie all’utilizzo di tecnologie di ultima generazione nella tornitura, fresatura, rettifica e lavorazioni speciali: la nostra azienda è il punto di riferimento per innovazione, precisione, longevità e valore nel campo internazionale della misura, pre-registrazione e gestione di utensili.
L’intera produzione viene realizzata nella sede principale a pochi chilometri a sud di Milano, nel cuore della zona industriale produttiva italiana, in un’area di circa 20.000 metri quadri.
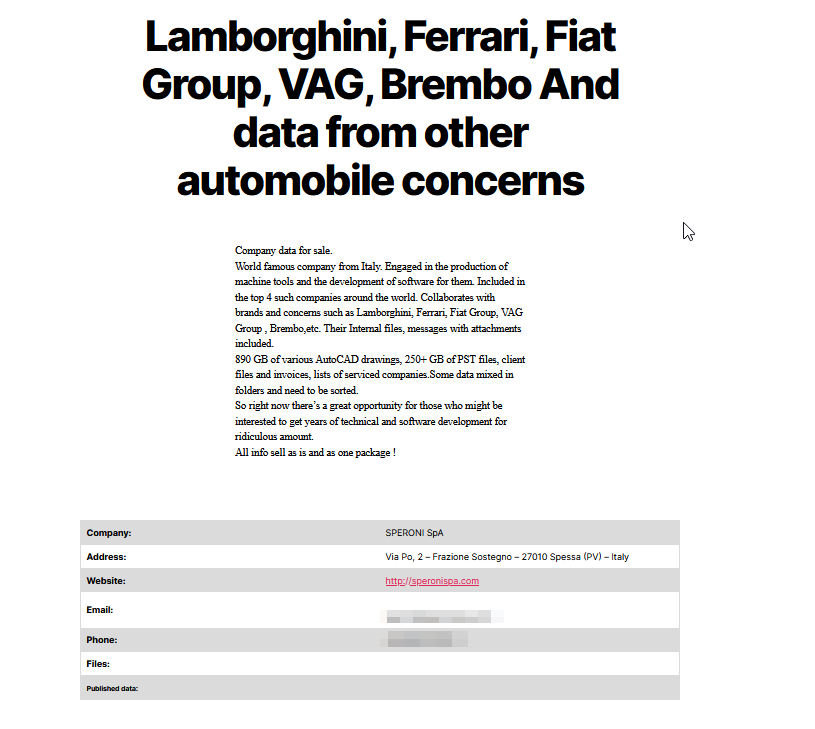
Infatti all’interno del post viene riportato quanto segue:
Dati aziendali in vendita.

Azienda italiana di fama mondiale. Impegnata nella produzione di macchine utensili e nello sviluppo di software per esse con clienti tra le prime 4 società di questo tipo in tutto il mondo.

Collabora con marchi e aziende come Lamborghini, Ferrari, Gruppo Fiat, Gruppo VAG, Brembo, ecc. I loro file interni, messaggi con allegati inclusi.

Sono presenti 890 GB di vari disegni AutoCAD, oltre 250 GB di file PST, file clienti e fatture, elenchi di società assistite. Alcuni dati sono mescolati in cartelle e devono essere ordinati.

Quindi in questo momento c'è una grande opportunità per coloro che potrebbero essere interessati a ottenere anni di sviluppo tecnico e software per un importo ridicolo.
Tutte le informazioni vendono così come sono e come un unico pacchetto!
Infatti Everest punta sulla proprietà intellettuale che può essere acquisita da altre aziende concorrenti, che possono in questo modo ottenere un vantaggio sulla ricerca e sviluppo di molti anni di lavoro.
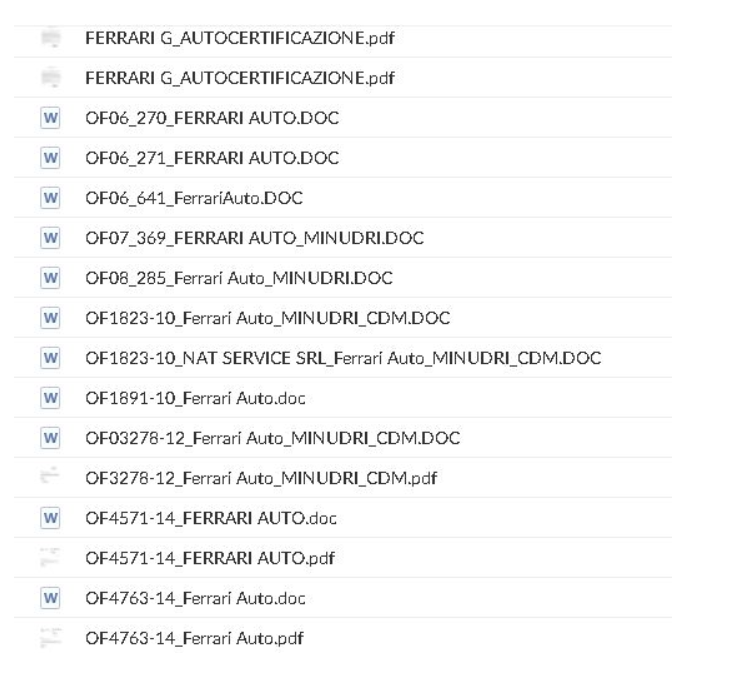
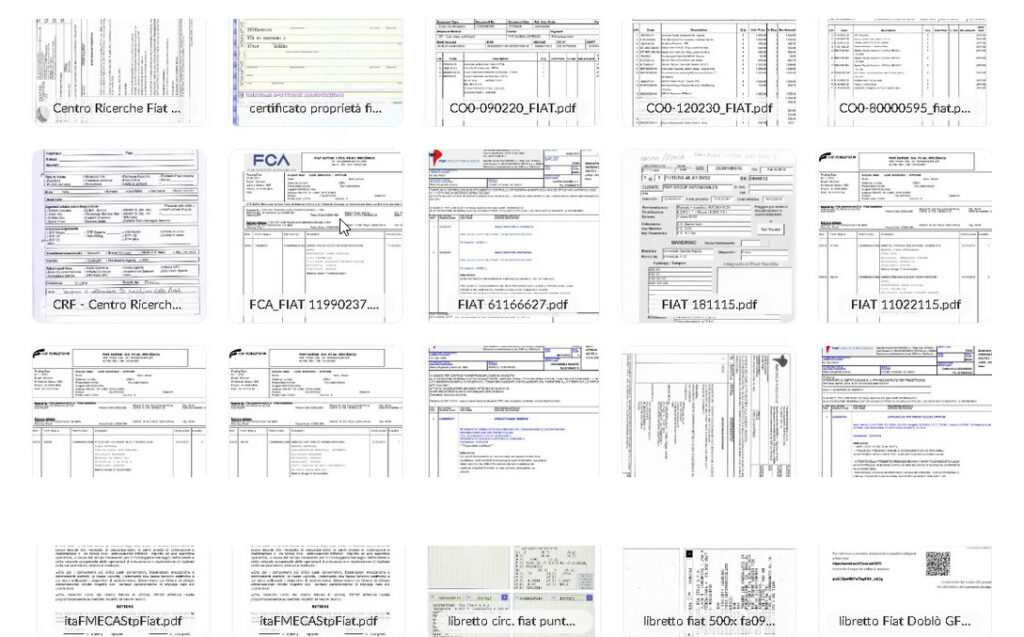
All’interno del loro data leak site (DLS) di Everest, vengono riportati diverse cartelle contenenti informazioni riservate oltre che a diversi nomi di file afferenti ai grandi marchi di auto.
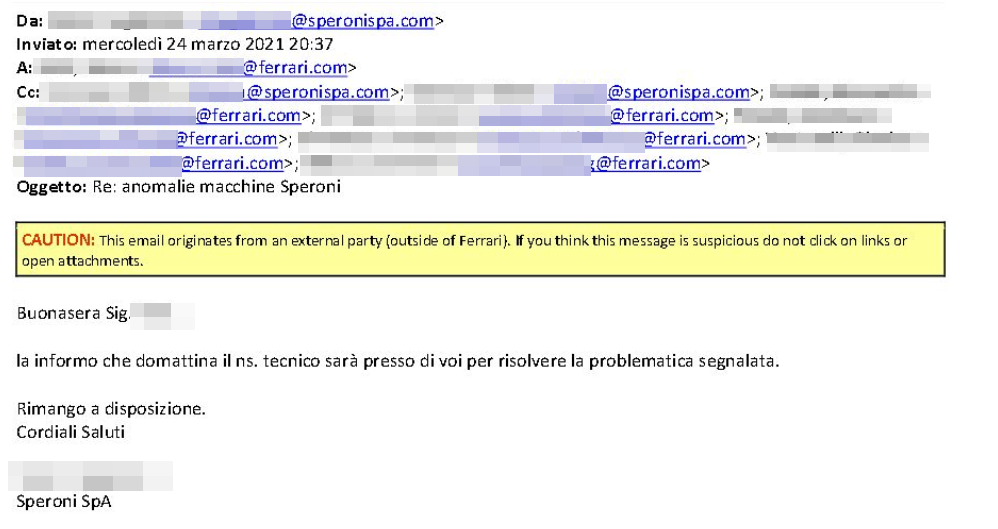
Sono presenti anche diverse mail scambiate tra la Speroni e le aziende di auto. In questo esempio uno scambio di mail tra Speroni e Ferrari relativamente alla manutenzione dei loro impianti.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].