


EvilTokens, un toolkit di phishing-as-a-service comparso a metà febbraio 2026, mette in discussione le nostre convinzioni sull’efficacia della MFA nel processo di autenticazione. Solo ingegneria sociale, applicata con chirurgica precisione a un flusso OAuth che Microsoft ha progettato per le smart TV.
Il tutto funziona perché gli sviluppatori di EvilTokens hanno saputo sfruttare un meccanismo di autenticazione progettato da Microsoft per i dispositivi con limitate possibilità di input (come ad esempio le smart TV, device IoT e le stampanti).

EvilTokens sfrutta o meglio abusa del sistema di “OAuth 2.0 Device Authorisation Grant” dove viene generato un codice che l’utente deve digitare su un sito Internet o su un device (smartphone o computer) per garantire l’accesso.
Ad autorizzazione concessa viene rilasciato un token di accesso con una validità molto estesa nel tempo e viene anche rilasciato un “refresh token”. Questa coppia di token, che ad arte vengono sottratti da EvilTokens, garantisco all’attaccante:
Nella peggiore delle ipotesi, se la vittima di EvilTokens è un utente con privilegi amministrativi sul tenant Office365… lascio al lettore la conclusione sulle sorti del malcapitato tenant Office365.
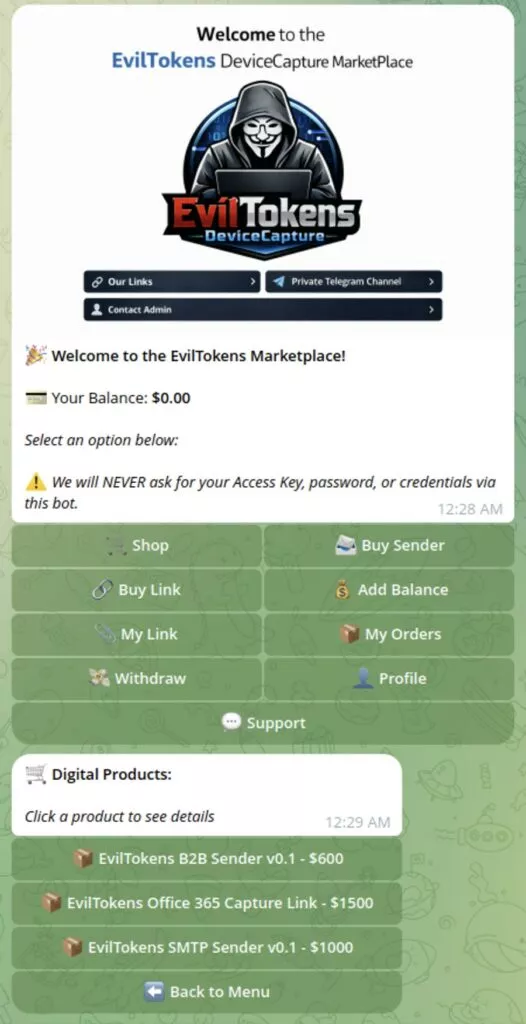
EvilTokens automatizza il “device code phishing attack” contro ambienti Microsoft 365 e Entra ID. A differenza del classico credential harvesting, l’utente viene ingannato a completare un’autenticazione legittima sulle pagine reali di Microsoft bypassando di fatto l’MFA e senza mai sottrarre la password.
Il vettore tecnico è l’OAuth 2.0 Device Authorization Grant, definito nell’RFC 8628. Microsoft ha progettato questo workflow per permettere a dispositivi con capacità di input limitate (smart TV, IoT, stampanti) di autenticarsi ai propri servizi. Nel flusso legittimo, il dispositivo chiede un codice di autenticazione breve, l’utente lo inserisce in una pagina di login Microsoft dedicata, e il dispositivo ottiene i token di accesso.
IL backend del PhaaS richiede:
user_code all’API Microsoft in tempo reale, valido per 15 minuti dal momento in cui la vittima carica la pagina di phishing/api/device/start, che restituisce il user_code e un session ID/api/device/status/<SESSION_ID> per monitorare lo stato dell’autenticazioneIl risultato è geniale oltre che diabolico: la vittima non ha mai inserito la propria password su un sito clone, ha interagito con l’infrastruttura Microsoft reale.
Le campagne analizzate dai ricercatori di Sekoia rilevano che i payload vengono distribuiti attraverso allegati in formato PDF, HTML, XLSX, SVG o DOCX; contenenti QR code o hyperlink verso le pagine EvilTokens. Ogni file conduce a un redirect verso l’infrastruttura del PhaaS.
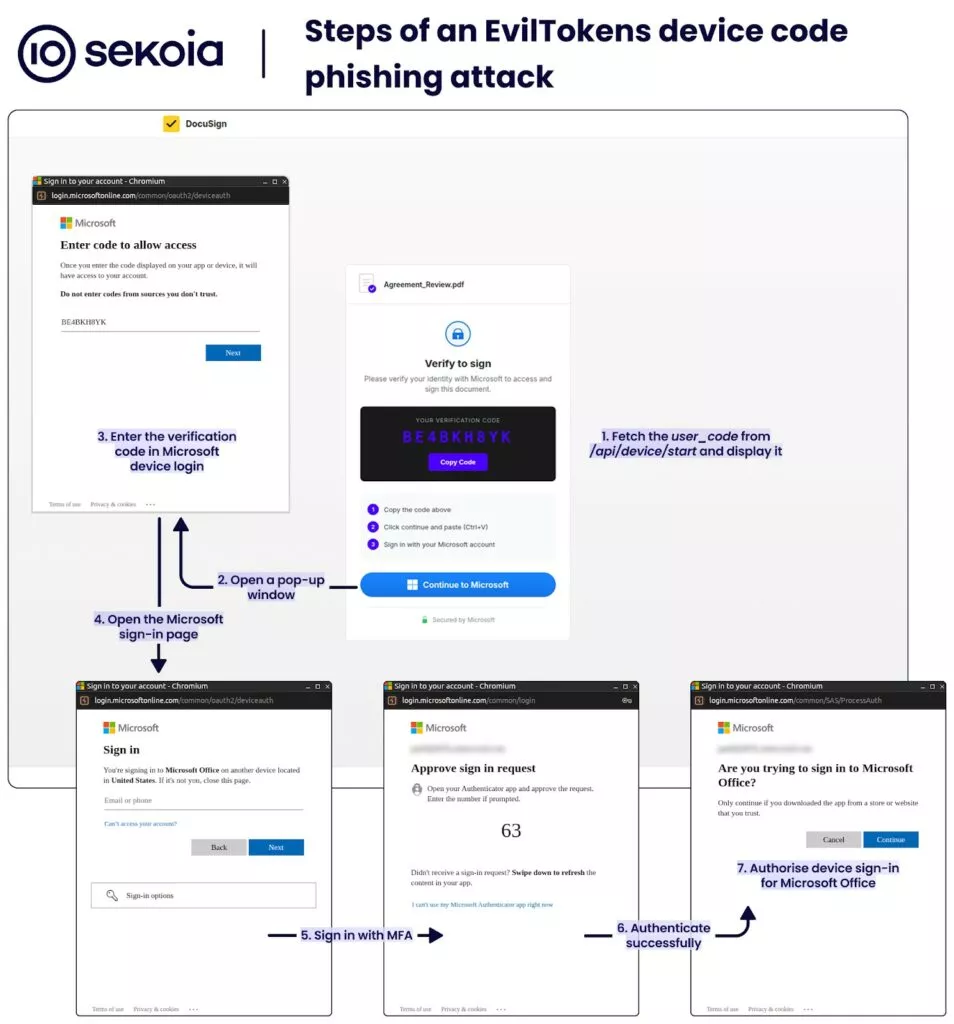
La kill chain si articola in sei stadi distinti.
Stage 1 — Messaggio Email “esca” da account legittimi: le email di phishing vengono inviate da account Microsoft 365 o Google Workspace precedentemente compromessi. Questo significa che il mittente supera tutti i controlli email standard: SPF PASS, DKIM PASS, DMARC PASS. Le email di phishing imitano comunicazioni aziendali di routine: notifiche di documenti condivisi da OneDrive o SharePoint, richieste di firma tramite DocuSign, approvazioni di fatture, inviti calendario o comunicazioni HR.
Stage 2 — Bot filter gate: EvilTokens usa tecniche di detection evasion evolute. Per esempio i link contenuti nelle email di phishing non puntano direttamente all’infrastruttura di EvilTokens, ma a siti web legittimi precedentemente compromessi. Un ulteriore layer di evasione è dato da un filtro scritto in PHP che verifica se il visitatore del link è un browser reale. In questo modo i crawler automatici delle sandbox e gli scanner di sicurezza privi di supporto JavaScript vengono intrappolati in un loop e non raggiungono mai il payload.
Stage 3 — Gate page di verifica identità: i visitatori legittimi vengono reindirizzati a una pagina di accesso (versionata e brandizzata come “Identity Verification”) che raccoglie l’indirizzo email del target e lo passa a un Cloudflare Worker, oscurando ulteriormente l’infrastruttura backend.
Stage 4 — Pagina di phishing: alla vittima viene presentata una pagina che impersona un servizio trusted (Adobe Acrobat, DocuSign, Microsoft). La pagina mostra un device code Microsoft generato in tempo reale dal server C2 di EvilTokens, che chiama l’endpoint /devicecode di Microsoft, accompagnato da istruzioni per “verificare la propria identità” visitando la pagina di device login reale di Microsoft e inserendo il codice visualizzato.
Stage 5 — Token harvest: quando la vittima si autentica sulla pagina di login reale di Microsoft completando l’MFA, il C2 di EvilTokens sta già effettuando il polling dell’endpoint /token per raccogliere l’access token e il refresh token risultanti.
Stage 6 — Lateral spread: con l’accesso alla mailbox e ai contatti della vittima, l’attaccante identifica ulteriori target ad alto valore all’interno dell’organizzazione tra i suoi partner commerciali, lanciando nuove campagne dall’account compromesso.
La vera innovazione commerciale di EvilTokens, che non è solo un kit di phishing, è MailVault una piattaforma operativa completa per il post-compromissione.
L’access token garantisce agli attaccanti fino a 90 minuti per leggere email, estrarre file da OneDrive e SharePoint e visualizzare conversazioni Teams. Il refresh token è molto più pericoloso: dura 90 giorni e si rinnova ogni volta che viene utilizzato, consentendo agli attaccanti di mantenere accesso silenzioso senza alcun nuovo prompt di login.
Il pannello “MailVault”, commercializzato esternamente come “Enterprise Email Management Platform” per mascherarne la natura, offre agli affiliati:
I ricercatori Sekoia hanno identificato oltre 1.000 domini che ospitano pagine EvilTokens, inclusi numerosi sottodomini Cloudflare Workers che seguono pattern prevedibili legati a brand come Adobe, DocuSign, OneDrive e SharePoint.
La campagna attribuibile all’infrastruttura EvilTokens, osservata per la prima volta il 19 febbraio 2026, aveva raggiunto 340 o più organizzazioni Microsoft 365 negli Stati Uniti, Canada, Australia, Nuova Zelanda e Germania entro metà marzo. I settori colpiti includono costruzioni, organizzazioni non-profit, real estate, manifattura, servizi finanziari, healthcare, servizi legali e governo locale.
EvilTokens è stato lanciato pubblicamente su Telegram il 16 febbraio 2026 con tre tier di servizio (corrispondenti a capacità di email delivery, token capture e SMTP relay) commercializzato con funzionalità AI-assisted per personalizzare il contenuto delle mail di phishing e migliorarne la deliverability contro i filtri email enterprise.
Nei 66 allegati di phishing raccolti dal team di Sekoia, la maggior parte utilizzava esche in lingua inglese riconducibili alle seguenti categorie:
Cash Flow & AP AR Review.pdf e GV Advisors Deck-Investment & Funding docs.pdf imitano report di livello board.jane.doe_meetInvitation-March 15, 2026.pdf.SPEED International Logistics.pdf e TR Purchase order no. 2627611142 hanno distribuito pagine di phishing EvilTokens nel marzo 2026.Secured Share Point 3.pdf e OPEN DOCUMENT NOW-22.pdf. Meno mirati, ma utili per campagne massive senza attività di ricognizione preliminare.Gli affiliati di EvilTokens prendono di mira principalmente i dipendenti di finance, HR, trasporti/logistica e sales per facilitare attività di Business Email Compromise (BEC). Con alto grado di confidenza, i ricercatori valutano che gli affiliati adattino i propri allegati per allinearli alle pagine di phishing fornite dalla piattaforma.
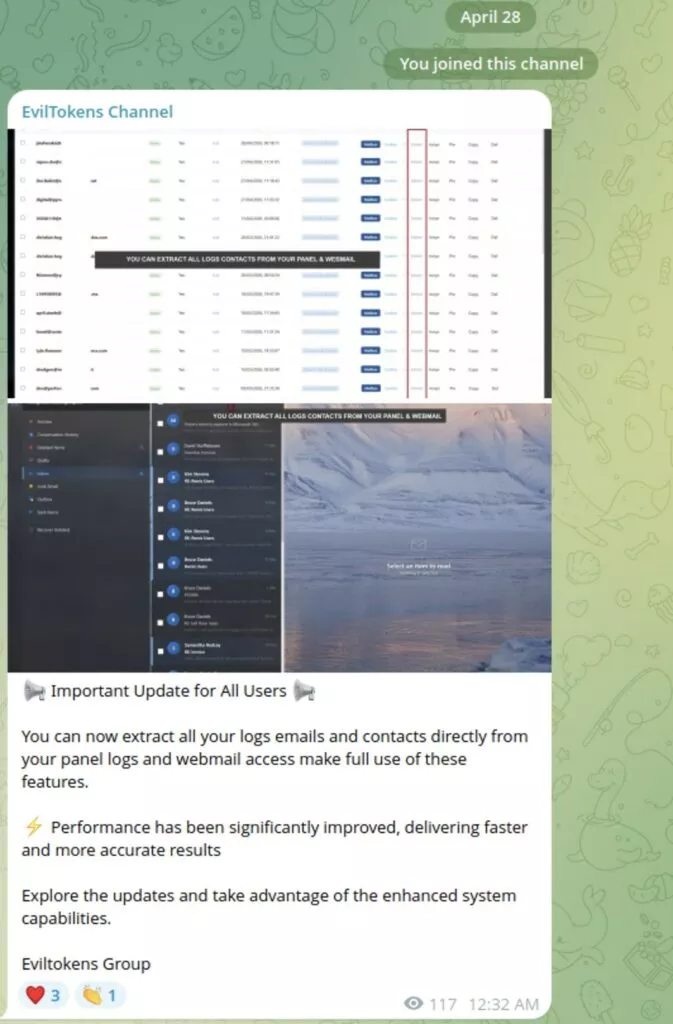
La piattaforma è “orchestrata” tramite diversi bot telegram ed esiste anche un canale “informativo”, piuttosto attivo, per il rilascio delle notizie relative allo sviluppo del progetto e al rilascio di nuove feature.
EvilTokens non è una vulnerabilità tecnica nell’implementazione OAuth di Microsoft. Il Device Authorization Grant funziona esattamente come progettato. Il bug non è nel codice, è nella fiducia che l’utente ripone in un’email, in un PDF con il logo DocuSign, in un codice che “deve solo inserire su Microsoft per verificare la sua identità.”
La sofisticazione reale di questo toolkit non sta nel bypass dell’MFA o nella persistenza del refresh token. Sta nella costruzione dell’inganno: sei stadi di delivery progettati per far sì che ogni passaggio sembri normale, legittimo, atteso. L’email arriva da un account reale. Il codice viene inserito su un sito Microsoft reale. L’MFA viene completata autenticamente. Non c’è un singolo momento in cui qualcosa sembra esplicitamente sbagliato.
Questo è il social engineering nel 2026: non più email con errori grammaticali grossolani e loghi sgranati. È un sistema produttivo, con tier di abbonamento, supporto 24/7, feedback channel, AI integration e roadmap di sviluppo pubblicamente annunciata. È un’industria. E l’anello debole rimane lo stesso di sempre: l’essere umano che riceve l’email e decide di fidarsi.
Policy Entra ID/Azure AD: la misura più efficace è disabilitare completamente il Device Code Authentication Flow per gli utenti che non ne hanno necessità operativa tramite Conditional Access.
A livello di detection: si può far riferimento all’analisi di Sekoia parte 1 e al loro repository GitHub con il csv degli IOC.
Ci aspettiamo che nei prossimi mesi l’operatore di EvilTokens mantenga la promessa già annunciata pubblicamente: supporto per phishing Gmail e Okta. Il kit è in sviluppo attivo, ha una base di affiliati in crescita e un’infrastruttura di supporto operativa. È ragionevole ipotizzare campagne sempre più verticali su settori specifici (finanziario, healthcare, PA) con messaggi “esca” contestualizzati che sfruttano l’AI integration per abbassare ulteriormente la probabilità di riconoscimento da parte della vittima.
Fonti: ANY.RUN Malware Trends Tracker, Sekoia Threat Detection & Research parte 1, Sekoia Threat Detection & Research parte 2, Sekoia IOC repository
È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.