


Dopo che questa mattina Red Hot Cyber ha riportato la notizia di un attacco informatico che ha visto coinvolta Exprivia ed Engineering, sono stati emessi due comunicati dalle rispettive aziende che riassumono quanto accaduto.
Sicuramente possiamo dire che entrambe le aziende hanno lavorato in una ottica di completa trasparenza fornendoci informazioni precise su cosa si stava facendo per arginare l’attacco informatico e sui reali danni causati dallo stesso.

Dopo il comunicato di questa mattina di Engineering, ora è il turno di Exprivia che scrive a Red Hot Cyber riportando quanto segue:
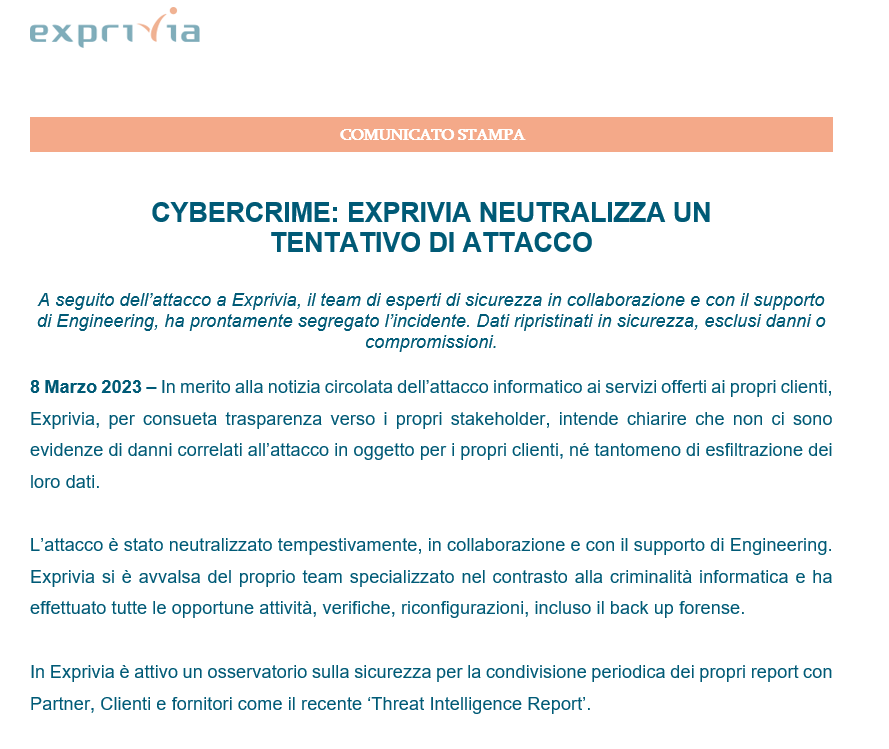
CYBERCRIME: EXPRIVIA NEUTRALIZZA UN TENTATIVO DI ATTACCO

A seguito dell’attacco a Exprivia, il team di esperti di sicurezza in collaborazione e con il supporto di Engineering, ha prontamente segregato l’incidente. Dati ripristinati in sicurezza, esclusi danni o compromissioni.

8 Marzo 2023 – In merito alla notizia circolata dell’attacco informatico ai servizi offerti ai propri clienti, Exprivia, per consueta trasparenza verso i propri stakeholder, intende chiarire che non ci sono evidenze di danni correlati all’attacco in oggetto per i propri clienti, né tantomeno di esfiltrazione dei loro dati.

L’attacco è stato neutralizzato tempestivamente, in collaborazione e con il supporto di Engineering. Exprivia si è avvalsa del proprio team specializzato nel contrasto alla criminalità informatica e ha effettuato tutte le opportune attività, verifiche, riconfigurazioni, incluso il back up forense.

In Exprivia è attivo un osservatorio sulla sicurezza per la condivisione periodica dei propri report con Partner, Clienti e fornitori come il recente ‘Threat Intelligence Report’.
In sintesi l’attacco informatico non ha avuto esfiltrazioni dei dati ed è stato neutralizzato sul nascere.
Quindi tutto è andato per il meglio, ma ci porta all’attenzione quanto oggi gli attacchi in supply chain stiano diventando un pericolo per tutte le organizzazioni.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]