


Il CERT-AGID ha individuato un falso sito dell’Agenzia delle Entrate utilizzato per distribuire Mirax, un malware Android che combina le capacità di un banking trojan e di un Remote Access Trojan. La campagna sfrutta anche un falso aggiornamento dell’app IO per convincere le vittime a installare un APK malevolo. Mirax può sottrarre credenziali bancarie, intercettare SMS e codici OTP e assumere il controllo remoto dei dispositivi compromessi.
Il CERT-AGID ha individuato e analizzato un dominio fraudolento che riproduce l’aspetto del sito ufficiale dell’Agenzia delle Entrate, con l’obiettivo di indurre gli utenti a scaricare e installare un’applicazione Android malevola in formato APK.
Il contenuto fraudolento viene mostrato esclusivamente ai dispositivi che utilizzano uno User-Agent mobile.
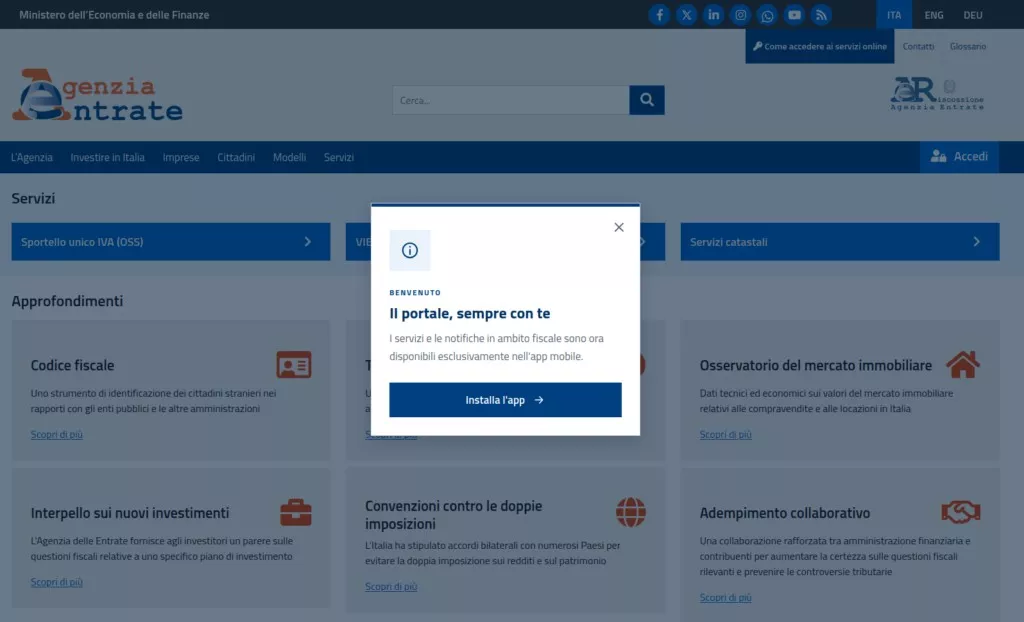

Il file APK analizzato risulta riconducibile alla famiglia Mirax, un malware Android che combina le funzionalità di un banking trojan con quelle di un Remote Access Trojan (RAT). (Ulteriori approfondimenti su Mirax: Cleafy e Group-IB)
Mirax è progettato per sottrarre credenziali bancarie e informazioni sensibili, intercettare SMS e codici OTP e consentire agli attaccanti di controllare da remoto il dispositivo compromesso, anche attraverso l’abuso dei servizi di Accessibilità di Android.
Il malware può inoltre sovrapporre schermate fraudolente alle applicazioni legittime, consentendo il furto di credenziali e l’esecuzione di operazioni bancarie non autorizzate.
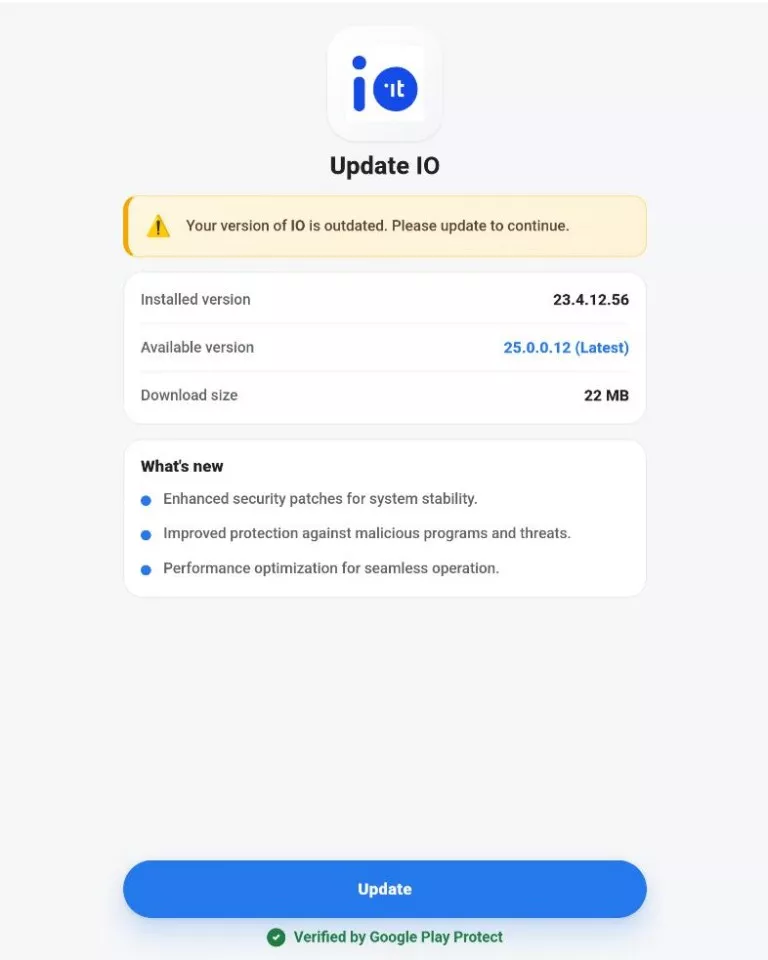
Una volta avviata l’app, gli attaccanti utilizzano anche una falsa schermata di aggiornamento dell’app IO, attraverso la quale invitano l’utente a scaricare e installare l’APK malevolo, presentandolo come un aggiornamento necessario per continuare a utilizzare l’applicazione.
La schermata riporta inoltre la dicitura “Verified by Google Play Protect”, utilizzata per conferire un’apparente legittimità al download.
L’analisi dell’APK ha evidenziato la presenza di un file denominato fsIZe.json, nascosto all’interno di una struttura di directory annidate.
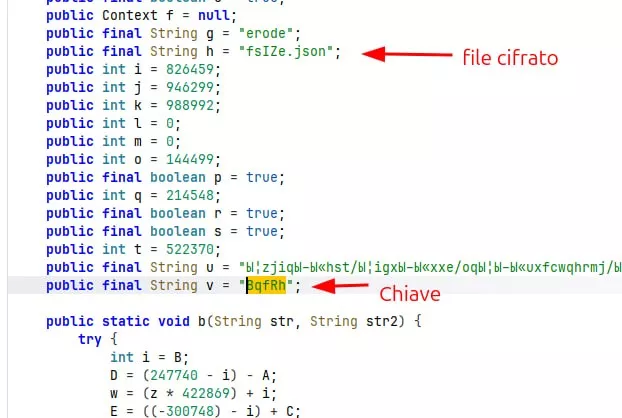
Nonostante l’estensione .json, il file contiene un payload cifrato mediante l’algoritmo RC4, la cui chiave di decifratura è incorporata direttamente nel codice dell’applicazione.
La decifratura permette di recuperare un pacchetto contenente tre file DEX, utilizzati per occultare ulteriori componenti del codice malevolo e ostacolarne l’individuazione attraverso le comuni tecniche di analisi statica.
All’interno del codice estratto è stata individuata la classe net.igyts.appeh3.BuildConfig, che contiene in chiaro il dominio e la porta configurati per le comunicazioni con il server di comando e controllo (C2).
Il CERT-AGID ha informato il CERT del Ministero competente e, al fine di contribuire al contrasto della campagna malevola in corso, ha condiviso gli indicatori di compromissione (IoC) con le strutture accreditate al Flusso IoC.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.