


Un nuovo gruppo è apparso all’orizzonte del cyberspazio: Interlock, che ha sviluppato un ransomware destinato ai server FreeBSD. Lanciata a fine settembre 2024, la campagna ha già affermato di aver attaccato sei aziende e di aver pubblicato i loro dati rubati dopo essersi rifiutate di pagare un riscatto.
Tra le vittime c’era la contea di Wayne, nel Michigan, attaccata all’inizio di ottobre. Le prime tracce di Interlock sono venute alla luce da un investigatore sotto lo pseudonimo di Simo, che durante un’indagine in ottobre ha scoperto un’insolita backdoor.

Ben presto il MalwareHuntTeam ha identificato un campione del ransomware Linux ELF, che si è rivelato destinato a FreeBSD. La ricerca ha dimostrato che il ransomware è stato compilato per FreeBSD 10.4. Tuttavia, durante il test su una macchina virtuale, l’avvio non è riuscito.
Di seguito la sezione “About As”
Siamo INTERLOCK, un collettivo implacabile che smaschera la sconsideratezza delle aziende che non proteggono i loro beni più critici: i dati dei clienti e la proprietà intellettuale. Sfruttiamo le vulnerabilità che lasciano aperte, lanciando un duro ma necessario campanello d'allarme a chi pensa di poter tagliare i ponti con la sicurezza.

Nel 2024, i numeri parlano da soli: gli attacchi ransomware sono aumentati di oltre il 20% nel solo secondo trimestre, con oltre la metà delle principali violazioni mondiali direttamente collegate alla negligenza aziendale. Le aziende continuano a gestire male le informazioni sensibili e il 60% delle violazioni è riconducibile a falle di sicurezza evitabili. Non si tratta solo di incompetenza, ma di indifferenza. E noi siamo qui per mostrare loro le conseguenze di questa negligenza.

Non vogliamo solo il pagamento, ma anche la responsabilità.

Inviano un messaggio a coloro che si nascondono dietro difese deboli e mezze misure: i vostri dati sono sicuri solo quanto l'impegno che mettete nel proteggerli. Se non prendete sul serio la sicurezza dei dati, lo faremo noi per conto vostro. Prestate attenzione o pagate il prezzo.

Nell'era digitale, non ci sono scuse per l'autocompiacimento. Quando le aziende trascurano la sicurezza informatica, le facciamo pagare non solo con i riscatti, ma anche con lezioni che non dimenticheranno. Siamo qui per far rispettare gli standard che non rispettano. 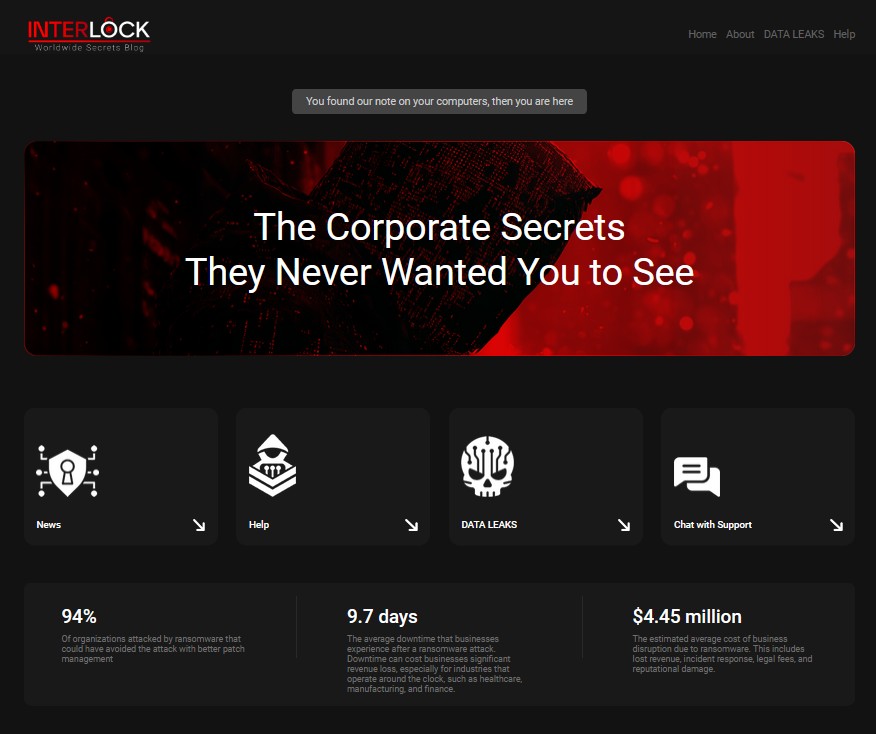
In precedenza, il ransomware per FreeBSD veniva creato solo da gruppi come Hive Ransomware, anche se la sua infrastruttura è stata bloccata dall’FBI nel 2023. La settimana scorsa, Trend Micro ha riferito di aver scoperto un altro ransomware per FreeBSD e un campione per Windows. Secondo loro, FreeBSD è popolare tra le infrastrutture critiche, rendendolo un obiettivo attraente per gli aggressori che cercano di distruggere le organizzazioni e costringerle a pagare un riscatto.
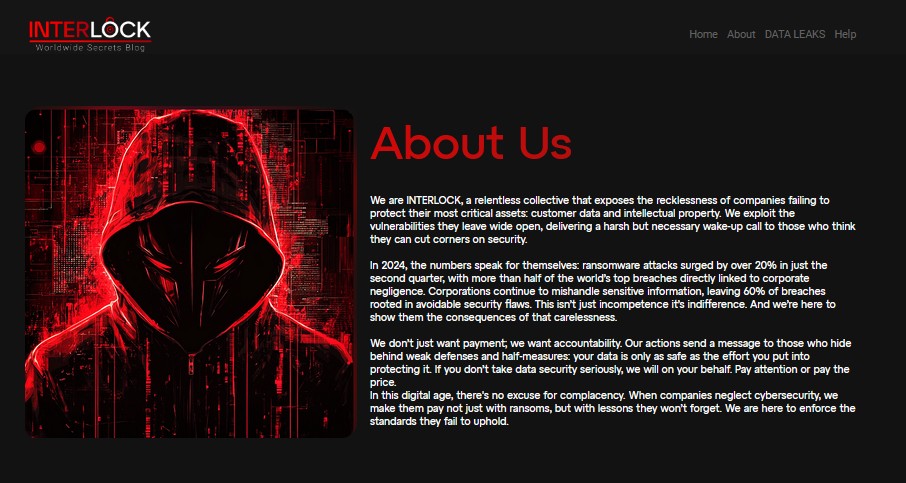
È interessante notare che Interlock estende la sua attività anche a Windows, dove il ransomware cancella i registri di sistema e aggiunge l’estensione “.interlock” a tutti i file crittografati.
In ogni cartella viene creata una richiesta di riscatto che spiega cosa è successo ai dati e offre un collegamento a un sito Tor per le negoziazioni.
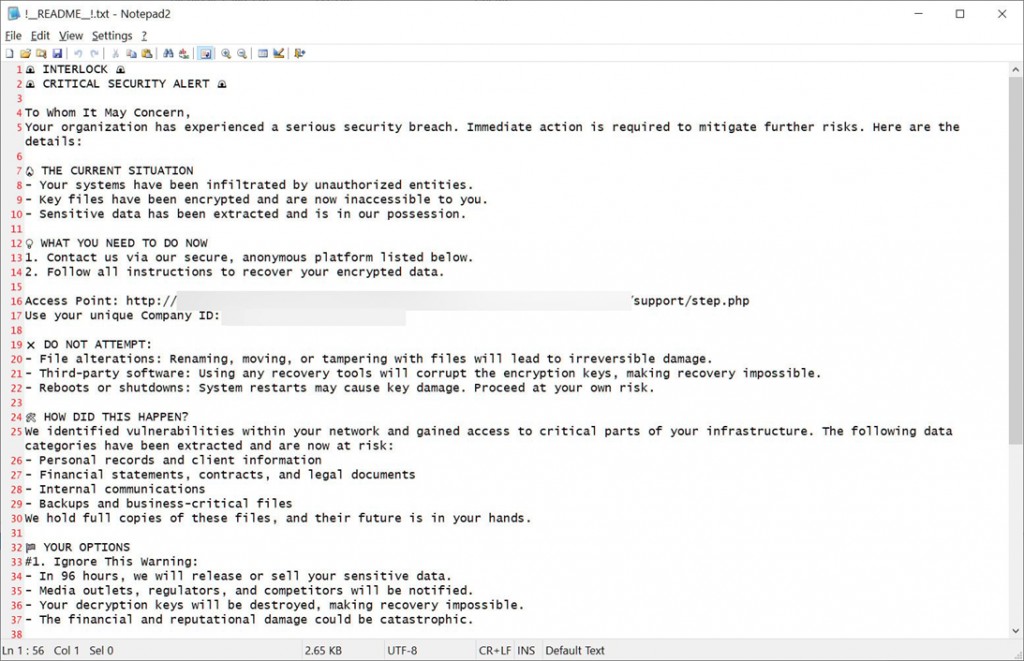
Per esercitare pressione sulle vittime, Interlock utilizza tecniche di doppia estorsione: furto di dati e minaccia di perdita di dati in caso di rifiuto del pagamento.
L’entità del riscatto può variare da centinaia di migliaia a milioni di dollari a seconda delle dimensioni dell’organizzazione.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].