


Un attacco informatico basato su IA ha rubato oltre 600.000 record di carte di pagamento in cinque giorni, secondo Gambit Security. Gli strumenti autonomi hanno lanciato 105 attacchi, compromettendo almeno 27 aziende, tra cui una del settore alberghiero nella lista Fortune 500 e una grande compagnia aerea americana. L'attività è iniziata a luglio e continua ancora oggi.
Quello che prima facevano i black hacker forse non li vedremo più.
Attacchi silenti, impercettibili, così stealth da accorgersente solo dopo mesi che erano dentro a rubare i dati.

Gli agenti, almeno oggi sono plateali, caotici, l’esatto opposto di “stealth” e questo lo si sta vedendo negli utlimi attacchi agentici.
Ma un attacco informatico che in passato avrebbe richiesto un’intera squadra di hacker, ora si conclude in pochi brevi comandi e alcune ore di lavoro di strumenti autonomi.
Gambit Security ha descritto una campagna dove degli agenti AI hanno lavorato in 105 attacchi in cinque giorni e hanno aiutato a rubare oltre 600.000 record con dati di carte di pagamento la cui validità non era scaduta.
Dal 10 al 15 settembre, il malintenzionato ha attaccato decine di negozi online, con almeno 27 aziende compromesse in vari gradi.
L’attività è iniziata già a luglio 2026 e continua ancora oggi. Tra le organizzazioni coinvolte, Gambit cita un’azienda del settore alberghiero presente nella lista Fortune 500, una grande compagnia aerea americana, un fornitore di prodotti industriali e un negozio online di abbigliamento.
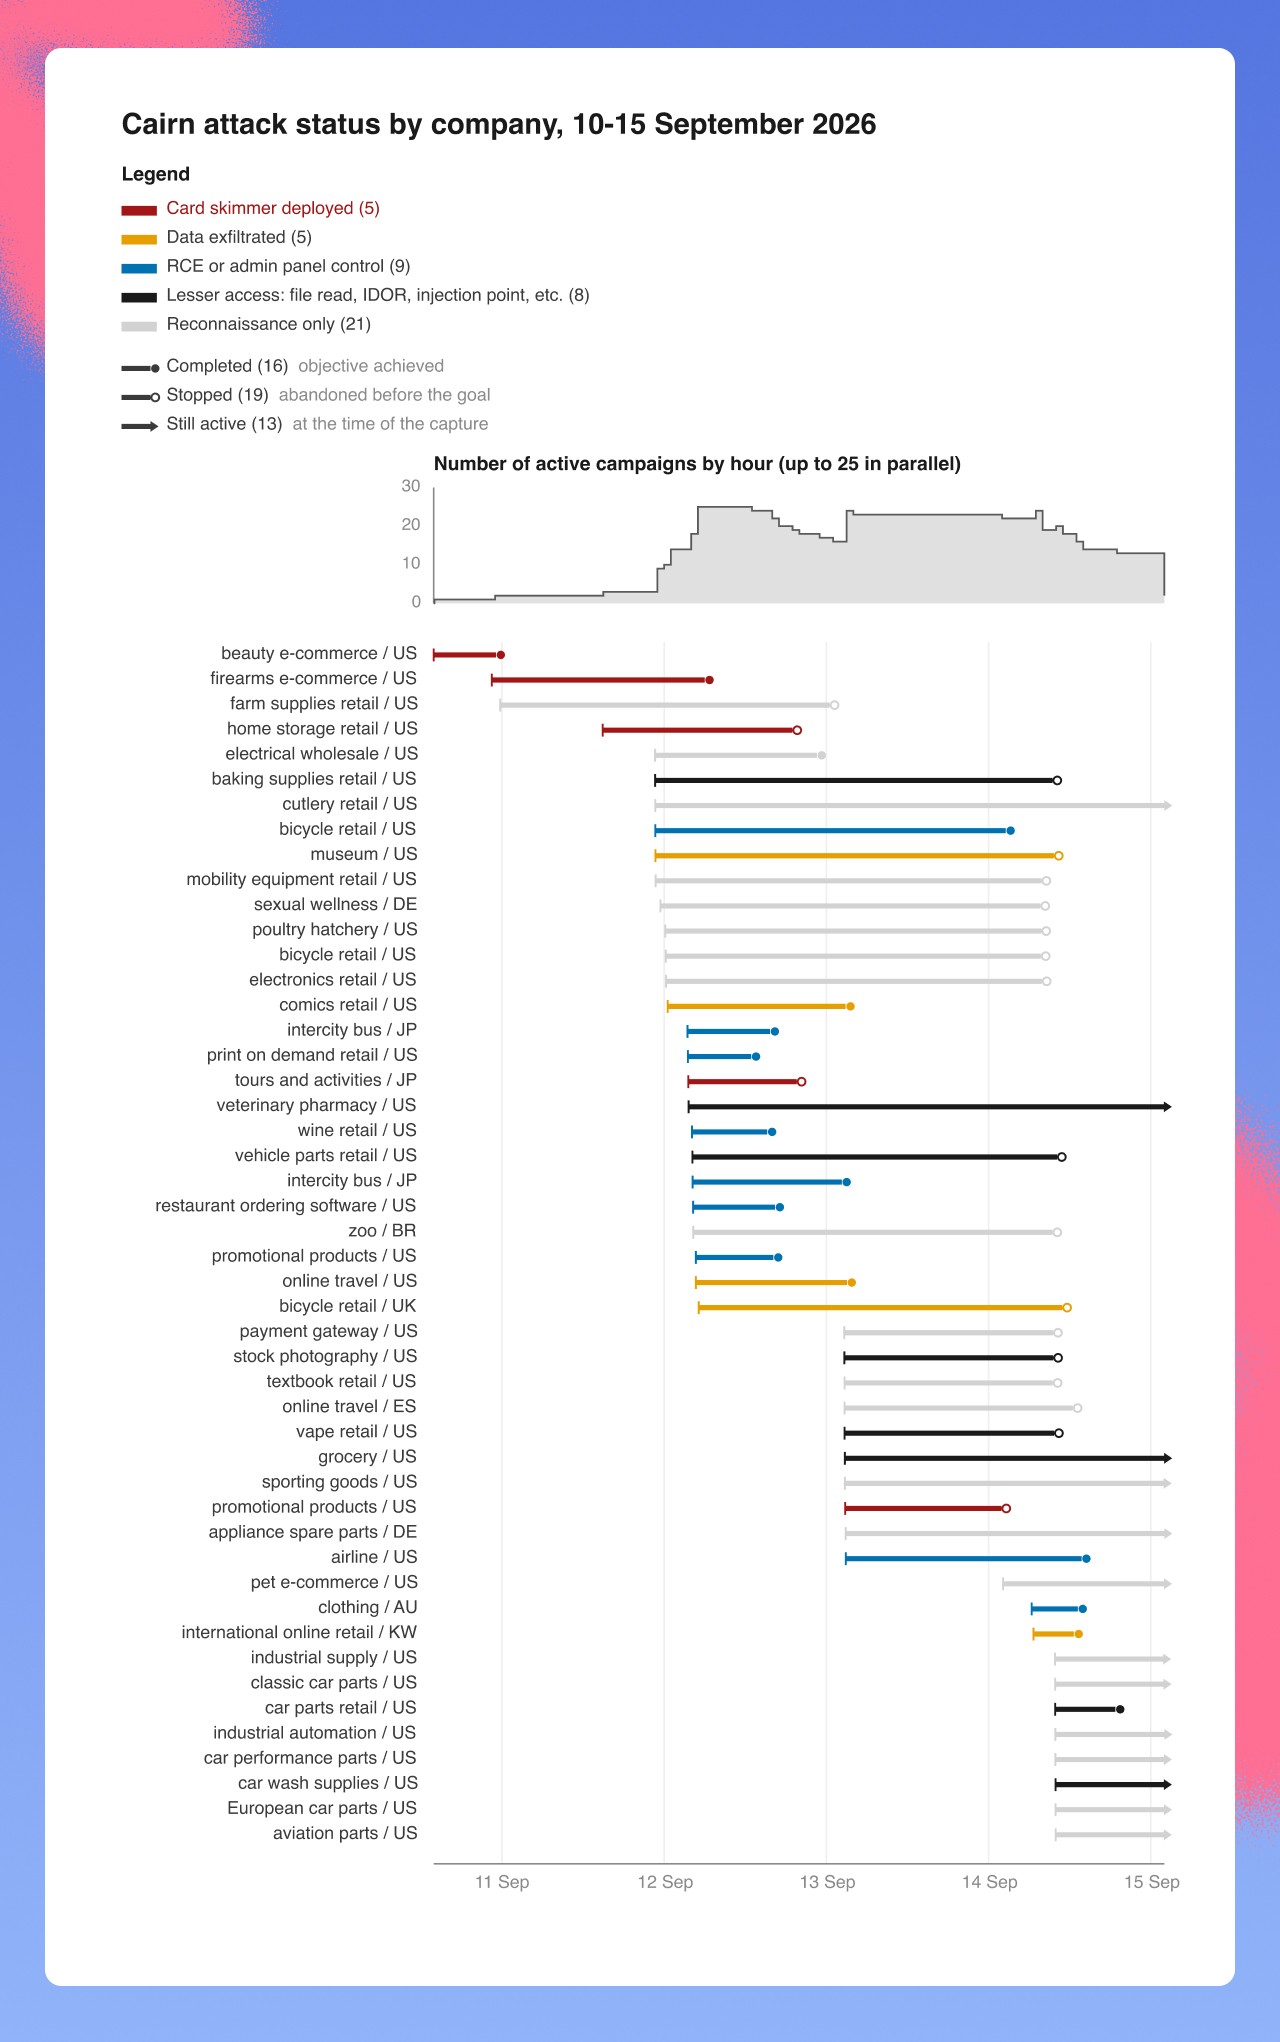
Il lavoro principale è stato svolto da tre strumenti open source. Strix cercava vulnerabilità, Cairn sviluppava autonomamente l’attacco fino a ottenere una shell o accesso amministrativo, mentre Hermes lanciava compiti, coordinava gli altri componenti e suggeriva i passaggi successivi. L’intervento umano è stato raro: in 260 sessioni, l’operatore ha inviato 1.951 brevi richieste in cinese, limitandosi generalmente a indicare l’obiettivo o la fase successiva.
Per accedere ai modelli è stata utilizzata la piattaforma OpenRouter. Strix ha lavorato con GLM 5.2 e DeepSeek v4 Pro, Cairn con DeepSeek v4.1 Flash, mentre Hermes si è rivolto ad Anthropic Opus 4.6 dopo che modelli più recenti hanno rifiutato di eseguire le richieste. Secondo la stima di Gambit, da luglio il malintenzionato ha speso tra i 12.000 e i 18.000 dollari per i modelli, con un costo medio di 25,46 dollari per ogni scansione completata.
L’IA non ha applicato uno schema universale. Cairn ha selezionato un percorso per ogni obiettivo durante l’attacco, collegando vulnerabilità comuni e errori di configurazione in lunghe catene. In un caso, lo strumento è passato da un’iniezione SQL e l’aggiramento dell’autenticazione multifattore a un RCE, accesso root, AWS Secrets Manager e un database Magento con numeri di carte crittografati. Una transizione simile verso intrusioni quasi autonome ha già ridotto un altro attacco aziendale da settimane a poche ore.
L’obiettivo principale della campagna sono stati i dati delle carte bancarie. Oltre 600.000 record sono stati estratti dai sistemi di due aziende, con 488.372 carte, circa il 79%, appartenenti a clienti degli Stati Uniti. I web skimmer collegati all’operazione, ovvero script dannosi per intercettare dati di pagamento sulla pagina di checkout, sono stati rilevati su più di 100 siti.
Gli skimmer sono stati inseriti in vari modi a seconda dell’accesso ottenuto. Il codice è stato aggiunto a file JavaScript esistenti, inserito all’interno del blocco Google Tag, caricato tramite un bucket S3 compromesso, aggiunto ai dati del sito e persino in un Kubernetes initContainer. In un negozio, il deployment automatico rimuoveva l’inserimento dannoso, quindi il malintenzionato ha lasciato un cron che ripristinava il codice ogni due minuti.
L’automazione ha portato non solo al furto. In Hermes era presente un’istruzione per cancellare i campi corrispondenti nella base dati Magento dopo l’estrazione delle carte. In un caso, l’agente ha creato tabelle temporanee e poi ha applicato troppo ampiamente la regola di cancellazione, eliminando 180 tabelle, incluse le copie di backup degli amministratori. Un errore del genere dimostra che gli strumenti autonomi possono causare danni aggiuntivi anche eseguendo un semplice comando di occultamento delle tracce.
Gambit considera la velocità il principale cambiamento nel modello di minaccia: dove l’accesso è stato ottenuto, il percorso completo ha richiesto alcune ore e quasi sempre meno di un giorno. L’azienda si è già messa in contatto con diverse organizzazioni colpite e ha aiutato a disattivare parte dell’infrastruttura del malintenzionato. Il team avverte che le cifre rilevate potrebbero essere incomplete e consiglia di definire in anticipo un set minimo di sistemi critici e di verificare quanto velocemente l’azienda potrebbe ripristinarli dopo una compromissione simultanea e la perdita di dati.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.