


Un gruppo di criminali informatici sponsorizzato dal governo cinese ha attaccato un’anonima organizzazione taiwanese utilizzando una suite di servizi e strumenti Google pubblicamente disponibili.
Gli esperti di Google TAG non hanno dubbi sul fatto che il gruppo cinese HOODOO, attivo almeno dal 2007, noto anche come APT41, Bario, Bronze Atlas, Wicked Panda e Winnti, sia dietro la campagna dannosa.

Il punto di partenza dell’attacco è un’e-mail di phishing contenente un collegamento a un file protetto da password ospitato su Google Drive.
Questo file include lo strumento Red Teaming pubblicamente disponibile “Google Command and Control” (GC2) sviluppato da appassionati e utilizzato dagli aggressori per leggere i comandi dannosi da Google Sheets, nonché per esfiltrare i dati della vittima nello spazio cloud.
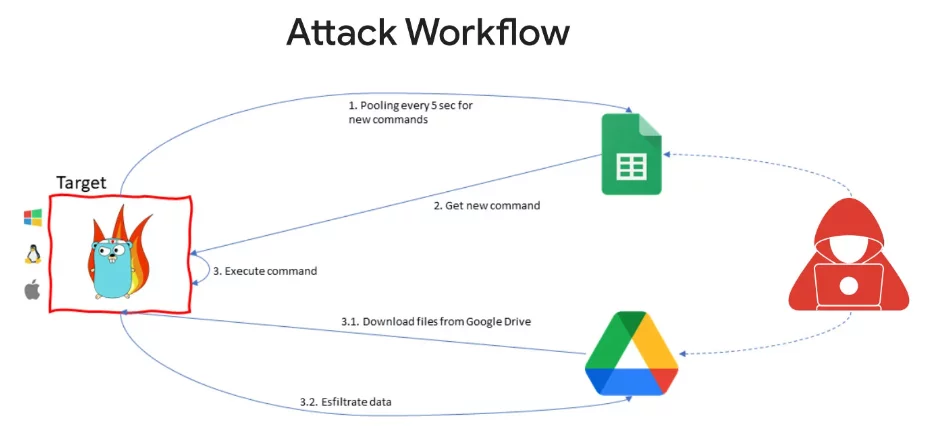
Gli esperti di Google hanno affermato che questi aggressori avevano precedentemente utilizzato metodi simili, incluso l’uso di GC2, nel luglio 2022 durante un attacco a un sito Web italiano di ricerca del lavoro.
Lo studio di Google è notevole in quanto scopre due tendenze emergenti contemporaneamente. La prima tendenza è il crescente utilizzo da parte dei gruppi di attacco cinesi di strumenti pubblicamente disponibili come Cobalt Strike, GC2 per confondere i ricercatori di sicurezza e nascondere la fonte dell’attacco. La seconda tendenza indica la crescente prevalenza di malware e strumenti scritti nel linguaggio di programmazione Go grazie alla sua modularità e compatibilità multipiattaforma.
Google ha anche avvertito che l’onnipresente disponibilità e convenienza dei servizi cloud li ha resi uno strumento desiderabile e utile non solo per gli utenti ordinari, ma anche per i criminali informatici che utilizzano questi servizi per diffondere malware ed esfiltrare dati.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]