


Il gruppo hacker filorusso NoName057(16) ha pubblicato un sito .com accessibile a tutti, abbandonando il dark web. La piattaforma espone le proprie attività, tra cui attacchi DDoS, phishing e sviluppo di malware, e promuove il progetto DDoSia, un sistema di reclutamento che premia i partecipanti con criptovalute. Il sito funge anche da canale di propaganda e da spazio per la diffusione di informazioni su operazioni e data leak, collegandosi a Telegram e Element. Le autorità hanno già colpito la rete, ma la presenza sul web aperto indica una nuova fase di visibilità e reclutamento.
Il gruppo di hacker filorusso lancia il dominio .com e annuncia il reclutamento di nuovi membri per attività di pirateria informatica e hacktivismo.
Le attività del gruppo NoName057(16) stanno vivendo un nuovo sviluppo. Questo gruppo criminale filorusso da noi monitorato da lungo tempo, è infatti diventato noto per aver condotto attacchi Distributed Denial of Service (DDoS) contro istituzioni governative, aziende e infrastrutture critiche nei Paesi occidentali e molti di questi diretti contro l’Italia.

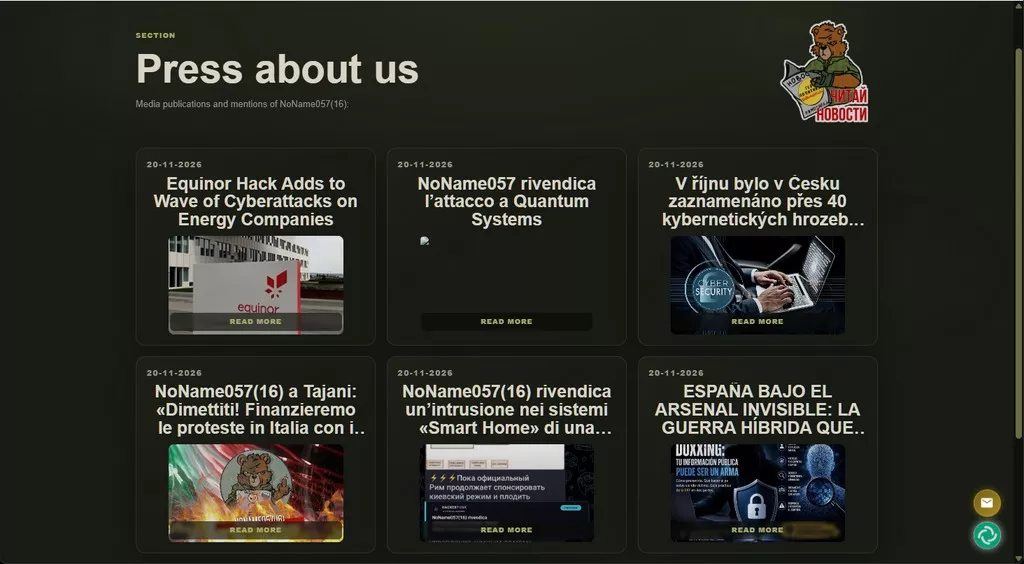
Oggi, il gruppo dispone di un sito web accessibile al pubblico direttamente tramite l’internet aperto, anche se molto lento. Gli utenti non hanno più bisogno di utilizzare la rete Tor o di accedere al dark web per raggiungere la piattaforma, consultare le attività del gruppo, conoscere la sua retorica politica e ottenere informazioni.
Il sito porta il nome NoName057(16) e adotta lo slogan “On the path to justice” (Sulla strada della giustizia). Nella descrizione pubblicata sul sito, il gruppo si definisce un’organizzazione internazionale di hacker e afferma di possedere molteplici capacità, tra cui attacchi DDoS, phishing e raccolta di informazioni di intelligence da fonti aperte (OSINT), oltre al defacement di siti web, al furto di dati e allo sviluppo di malware e ransomware.
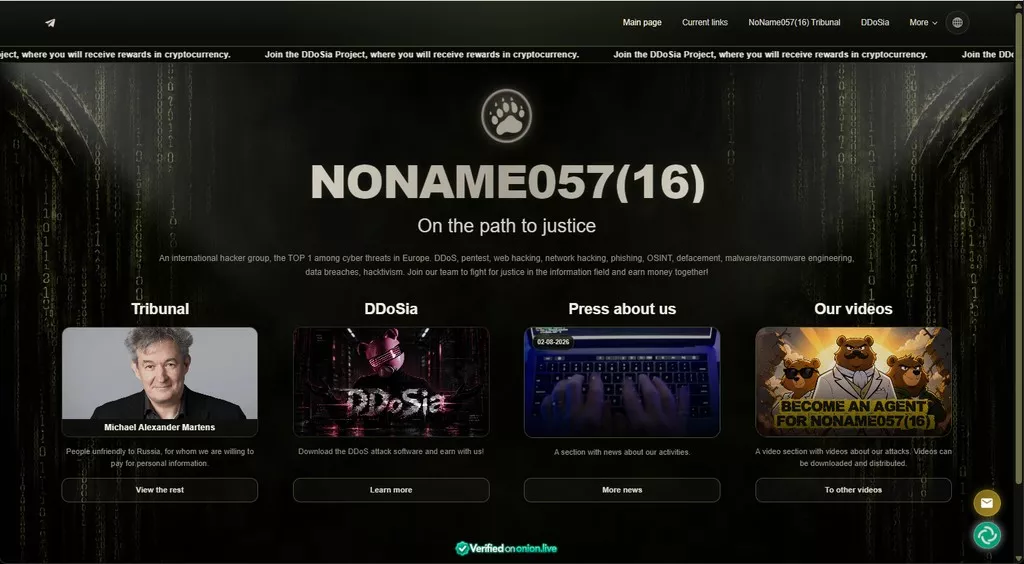
Il progetto DDoSia, da noi più volte analizzato, è un sistema distribuito di attacchi DDoS, dove le reclute possono partecipare in cambio di criptovalute. Il sito viene utilizzato per attrarre nuovi partecipanti e coinvolgerli nelle operazioni offensive del gruppo. DDoSia si basa su una rete di dispositivi che inviano richieste ai siti web che il gruppo classifica come ostili alla Russia.
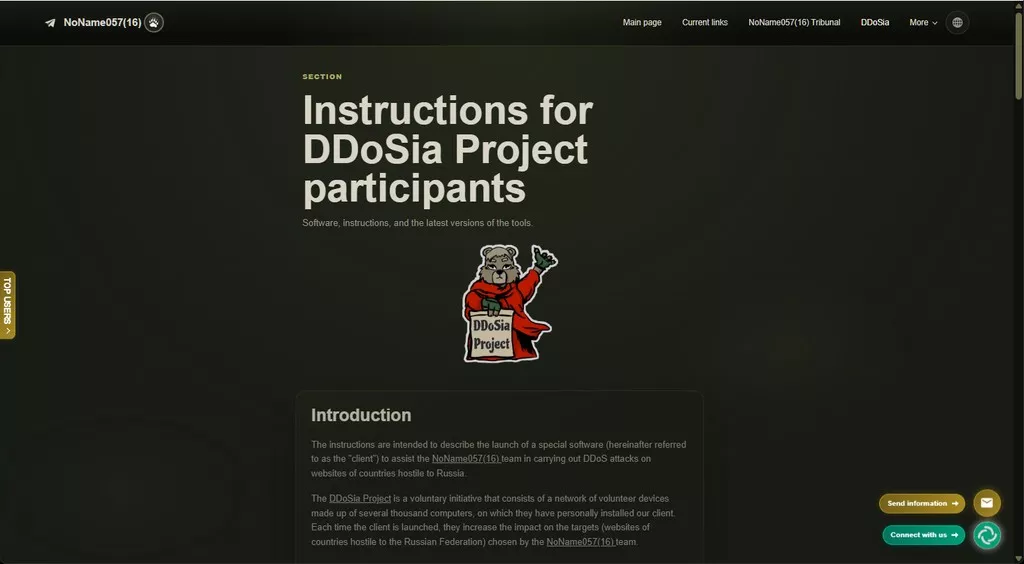
In base al meccanismo dichiarato dai gestori, i partecipanti possono ottenere ricompense attraverso statistiche, classifiche e una valuta virtuale interna chiamata dCoin. Si dice che il valore delle ricompense sia legato al numero di richieste eseguite dall’utente e al livello raggiunto. Inoltre, il sito invita esplicitamente i visitatori a scaricare il software associato al progetto e a partecipare agli attacchi Distributed Denial of Service in cambio di ricompense. Di conseguenza, questa piattaforma non rappresenta soltanto una vetrina per la propaganda politica, ma costituisce anche uno strumento di reclutamento e mobilitazione. Cerca infatti, attraverso meccanismi simili ai videogiochi (gamification), di trasformare i normali sostenitori in partecipanti attivi agli attacchi informatici.
Il sito comprende anche diverse sezioni, tra cui i comunicati stampa del gruppo, le notizie, i video delle operazioni e informazioni su quelle che il gruppo descrive come fughe di dati (data leak). Inoltre, il sito fornisce collegamenti a Telegram e alla piattaforma di comunicazione decentralizzata Element, e pubblica relativi account per le persone che desiderano comunicare direttamente con il gruppo.
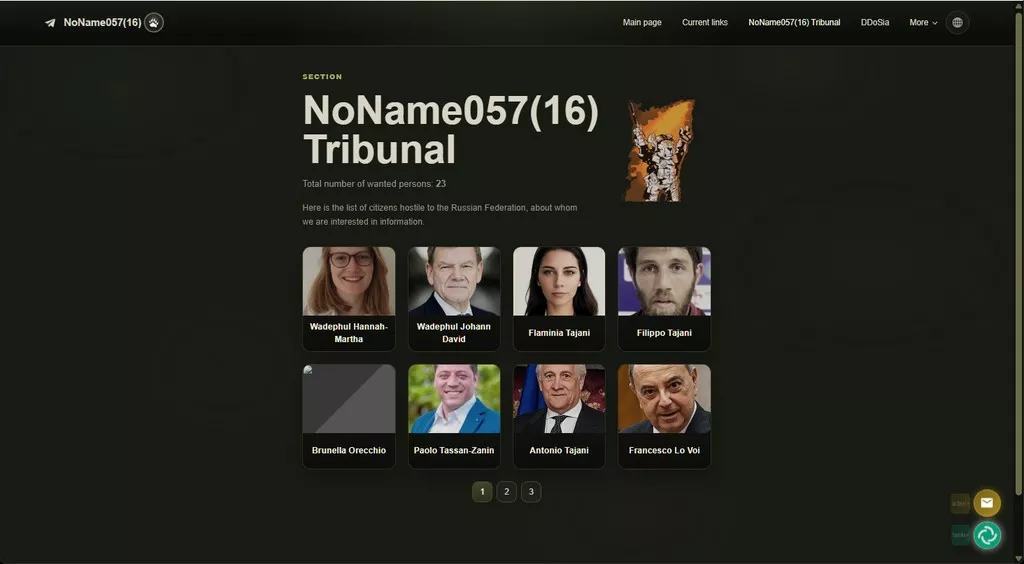
Tra le sezioni più preoccupanti vi è una sezione intitolata Tribunal (Il Tribunale). Questa pagina pubblica informazioni personali su individui che il gruppo considera ostili agli interessi russi, insieme a inviti rivolti ad altri affinché forniscano ulteriori informazioni su di loro.
La comparsa di questo sito pubblico deve essere analizzata nel contesto delle precedenti operazioni internazionali che hanno preso di mira il gruppo. Nel luglio 2025, con il coordinamento tra Europol ed Eurojust, le forze dell’ordine di diversi Paesi hanno condotto un’operazione internazionale congiunta denominata Eastwood.
L’operazione ha portato alla disattivazione di oltre 100 sistemi informatici utilizzati all’interno di questa rete, oltre alla distruzione di parti della sua infrastruttura principale. Tuttavia, l’esistenza di un dominio web accessibile al pubblico non dimostra di per sé che tutte le infrastrutture del sito siano gestite direttamente dai membri originali del gruppo, né conferma che tutti i servizi pubblicati su di esso funzionino normalmente.
Tuttavia, il sito rivela come questo gruppo criminale informatico continui a emergere attraverso canali aperti, nel tentativo di espandere la propria influenza, attrarre sostenitori e reclutare nuovi partecipanti alle proprie attività. Questa svolta merita monitoraggio e attenzione; le attività criminali informatiche non rimangono sempre nascoste dietro servizi anonimi e reti segrete. In questo caso, alcune attività di propaganda e reclutamento si sono spostate direttamente sull’internet aperto, tramite un dominio .com a cui chiunque può accedere facilmente.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].