


Il gruppo ShinyHunters ha hackerato il sito Onion del gruppo di ransomware Clop (noto anche come Cl0p). I membri di ShinyHunters affermano di aver rubato dati dal server, inclusi log, codice sorgente e chiavi private del servizio onion, e ora intendono chiedere un riscatto ai rapitori.
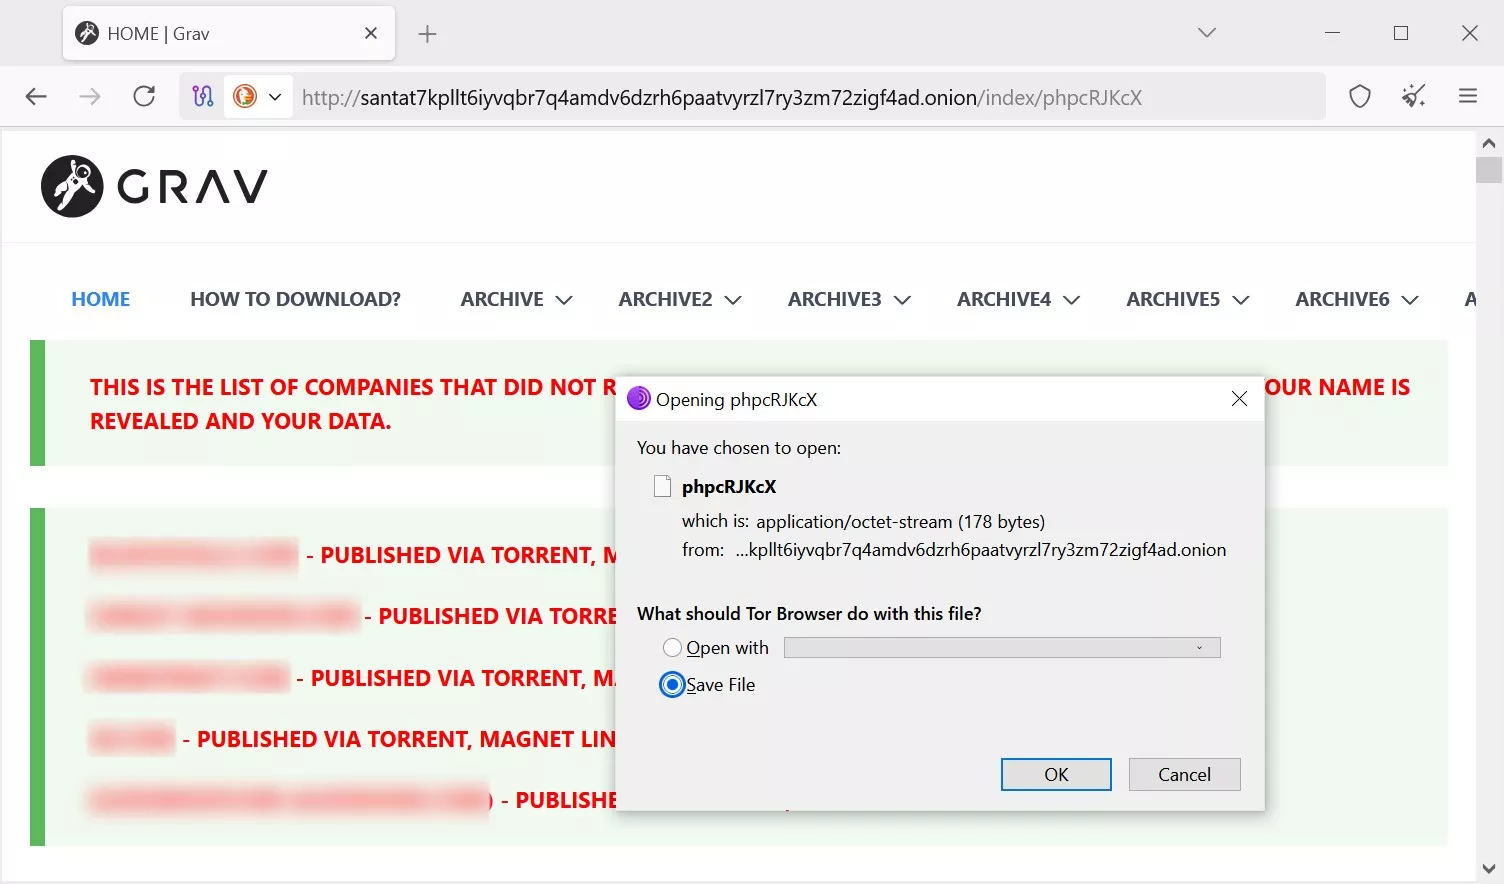
Secondo quanto riportato da BleepingComputer, l’attacco è avvenuto nella serata di venerdì 18 settembre 2026. I rappresentanti di ShinyHunters hanno dichiarato ai giornalisti di aver trovato una vulnerabilità nel CMS che consente il caricamento non autenticato di file e di aver inizialmente caricato sul server di Clop un piccolo file di testo. In esso, gli hacker hanno scritto “pwn3d by ShinyHunters”, hanno consigliato a Clop di non minacciarli più e hanno lasciato un link al loro sito. I giornalisti hanno confermato che questo file era effettivamente presente sul server di Clop e veniva scaricato direttamente dal sito Tor del gruppo.

Poche ore dopo, ShinyHunters ha completamente sostituito il contenuto del sito: è apparsa un’immagine ASCII con il Pokémon Umbreon (Umbreon), che il gruppo utilizza come logo, un link al sito ShinyHunters e un messaggio “rooting your systems since ’19 ;)”. Si nota che la stessa immagine è stata utilizzata durante il deface di HackForums ad agosto 2020, per il quale i membri di ShinyHunters hanno anche rivendicato la responsabilità.
I rappresentanti del gruppo hanno dichiarato di aver ottenuto “accesso completo” al server di Clop, di aver rubato il codice sorgente, i plugin di Grav CMS e altri file. Inoltre, gli attaccanti avrebbero estratto il contenuto di /var/log, dove potevano trovarsi log di sistema e di autenticazione, inclusi gli indirizzi IP degli utenti che si sono connessi al server.
ShinyHunters afferma inoltre di aver rubato le chiavi private del servizio onion di Clop, il che significa che gli attaccanti potranno avviare un proprio server Tor con lo stesso indirizzo onion anche dopo che Clop avrà ripristinato il controllo sulla propria infrastruttura.
Ora ShinyHunters stanno esaminando i dati ottenuti e dichiarano di ricattare Clop e di pianificare di pubblicare presto sul proprio sito la richiesta di riscatto.
Gli hacker spiegano che quanto accaduto è una vendetta per un recente conflitto sorto tra i gruppi. Secondo la versione di ShinyHunters, la lite tra hacker è iniziata durante la campagna di Clop, mirata a Oracle E-Business Suite nel 2025. Ricordiamo che allora i rapitori sfruttavano diverse vulnerabilità, inclusa la vulnerabilità 0-day CVE-2025-61882, e rubavano massicciamente i dati delle aziende.
All’incirca in quel periodo, i membri del gruppo hacker Scattered Lapsus$ Hunters (che include ShinyHunters) hanno pubblicato un exploit PoC di dominio pubblico. Come confermato in seguito da Oracle, questo PoC corrispondeva all’exploit utilizzato negli attacchi di Clop. All’epoca, in ShinyHunters affermavano che inizialmente quell’exploit apparteneva a loro e che un membro di Clop lo aveva ottenuto e utilizzato senza permesso.
BleepingComputer scrive che dopo questo il conflitto tra criminali informatici si sarebbe aggravato: secondo l’affermazione di ShinyHunters, un rappresentante di Clop avrebbe minacciato di svelare le identità dei membri del gruppo e di vendicarsi fisicamente contro di loro.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].