


Una nuova campagna di malvertising utilizza il dominio reale Claude.ai per distribuire malware su macOS. Gli utenti raggiungono chat pubbliche tramite annunci Google e vengono convinti a eseguire comandi nel Terminale che installano payload malevoli e infostealer come MacSync. La tecnica aggira i controlli tradizionali basati sulla verifica del dominio e sfrutta la fiducia verso piattaforme AI legittime, rendendo più difficile individuare la minaccia.
Gli hacker hanno trovato un modo insolito per aggirare la fiducia degli utenti nei servizi a loro familiari. In una nuova campagna, gli annunci Google malevoli non rimandano a un sito web fasullo, bensì al dominio Claude.ai. Il pericolo si cela più in basso nella pagina, nelle chat pubblicate, dove le istruzioni, camuffate da installazioni di Claude Code per Mac, inducono il proprietario del computer ad avviare l’infezione autonomamente.
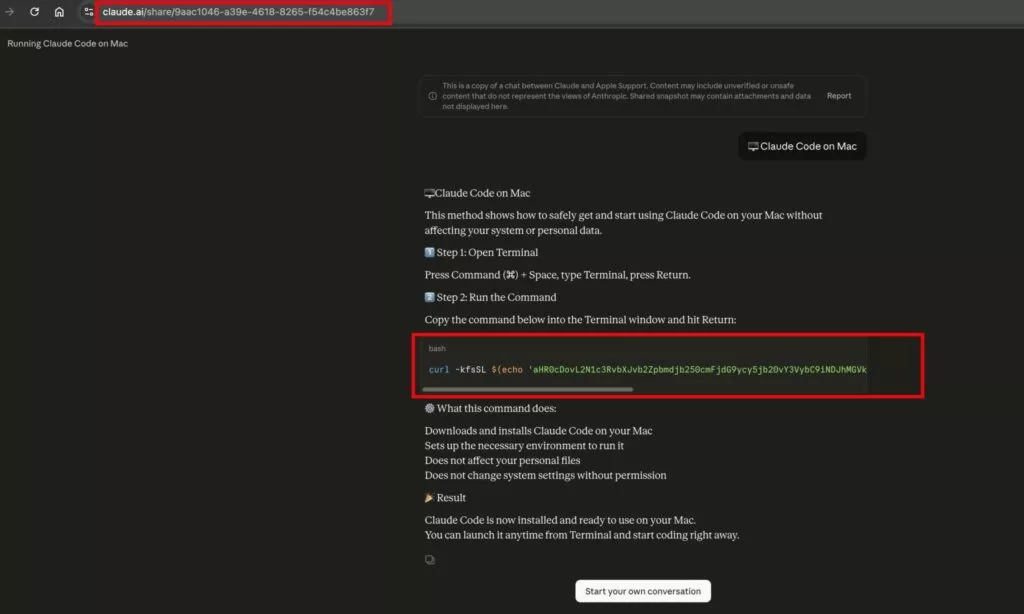
La campagna fraudolenta è stata individuata da Berk Albayrak, ingegnere della sicurezza del Trendyol Group. Secondo Albayrak, una delle chat pubbliche di Claude.ai si spacciava per una guida ufficiale del supporto Apple per l’installazione di Claude Code su macOS.

Agli utenti veniva chiesto di aprire il Terminale e incollare un comando che avrebbe scaricato ed eseguito silenziosamente un codice dannoso.
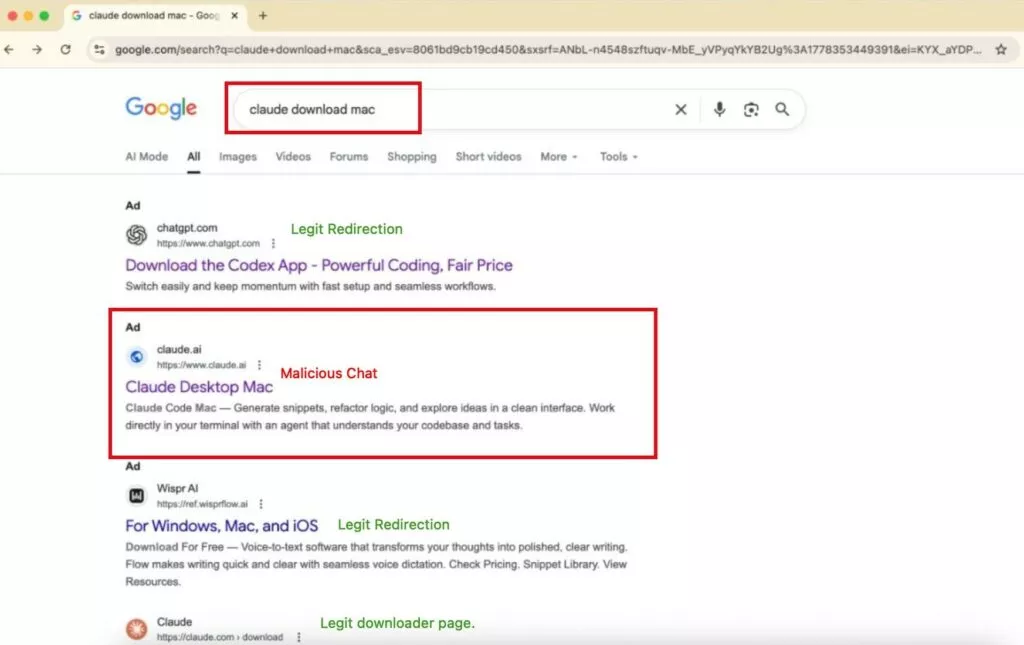
Durante un’indagine, BleepingComputer ha scoperto un’altra chat con uno schema simile ma un’infrastruttura diversa. In entrambi i casi, gli utenti potevano accedere alle pagine tramite i risultati degli annunci di Google per la query di ricerca “Claude mac download”. Gli annunci mostravano il vero indirizzo claude.ai, quindi la verifica standard del dominio si è rivelata inefficace nell’identificare la minaccia.
In una variante dell’attacco, il team ha scaricato uno script shell compresso da un server remoto che veniva eseguito in memoria e non lasciava praticamente alcuna traccia sul disco. Il server restituiva ogni volta una versione diversa del payload, offuscandolo per rendere più difficile la verifica dell’hash o della firma.
Il campione analizzato da BleepingComputer ha raccolto l’indirizzo IP esterno, il nome host e la versione di macOS, trasmettendo poi le informazioni al server degli aggressori. Lo script ha quindi scaricato la fase successiva ed l’ha eseguita tramite osascript, un meccanismo di automazione integrato in macOS. Questo approccio consente l’esecuzione di comandi da remoto senza la necessità di installare un’applicazione tradizionale o un eseguibile separato.
La variante descritta da Berk Albayrak era più diretta e iniziava immediatamente a rubare dati. Il malware raccoglieva le credenziali del browser, i cookie e quindi inviava l’archivio al server degli operatori. Albayrak ha collegato il campione all’infostealer MacSync per macOS.
Questo schema si differenzia dal tipico malvertising in quanto gli aggressori non hanno nemmeno bisogno di registrare un dominio simile. L’utente visualizza il vero indirizzo Claude.ai sia prima che dopo aver cliccato sul link , ma viene invece reindirizzato a una chat generica con istruzioni pericolose. Una tattica simile è stata precedentemente utilizzata contro gli utenti di ChatGPT e Grok.
Anthropic consiglia di scaricare l’app nativa di Claude direttamente da claude.ai e di installare la CLI di Claude Code seguendo la documentazione ufficiale. I comandi del terminale provenienti da clic sugli annunci e chat pubbliche vanno verificati separatamente, anche se la pagina sembra legittima.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]