


Il gruppo di hacktivisti italiani noto come ADHD ha recentemente rivendicato di essere riusciti ad accedere alla web application del portale padovanet.it del Comune di Padova, causando gravi preoccupazioni per la sicurezza delle informazioni sensibili contenute all’interno di questa rete.
Ancora non sappiamo con precisione se tale rivendicazione sia confermata da Padovanet e se gli addetti del Security Operation Center (SOC) si siano accorti dell’intrusione in quanto al momento non è presente alcun comunicato stampa sul sito della PA.

Secondo quanto riferito da ADHD, il gruppo di hacktivisti è riuscito a violare la sicurezza della web application del Comune di Padova e ad ottenere le credenziali di accesso.
Questo attacco è stato reso noto in anteprima attraverso un messaggio inviato direttamente alla redazione di Red Hot Cyber domenica 3 settembre 2023 intorno alle ore 15:00.
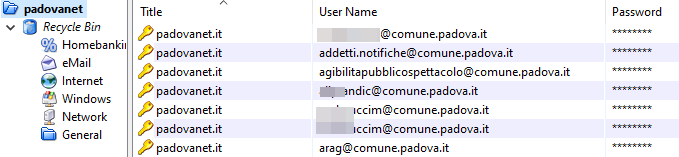
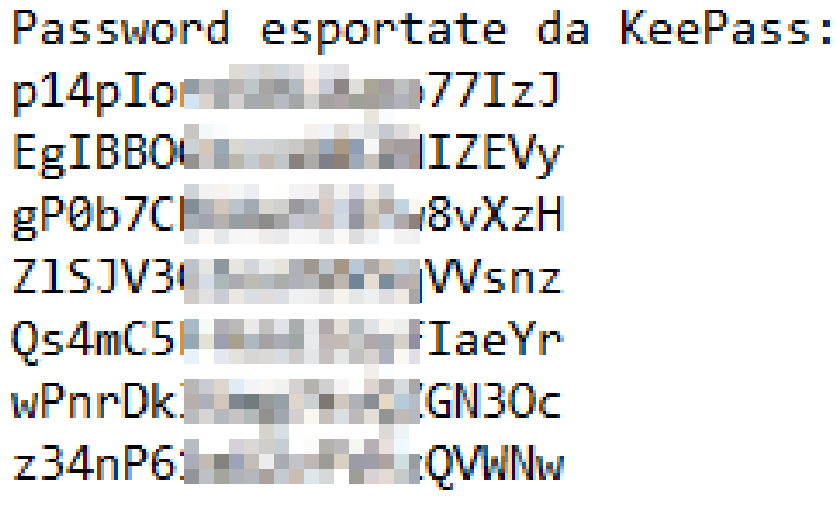
All’interno del messaggio vengono riportati due samples da parte del gruppo di hacktivisti che ritraggono una schermata di un keypass con una serie di indirizzi di caselle di posta elettronica con le rispettive password, oltre ad un altra immagine che riporta le password in formato hash.
Il messaggio inviato da ADHD alla redazione di Red Hot Cyber ha sollevato serie preoccupazioni per quanto riguarda la sicurezza delle informazioni relative al portale in questione.
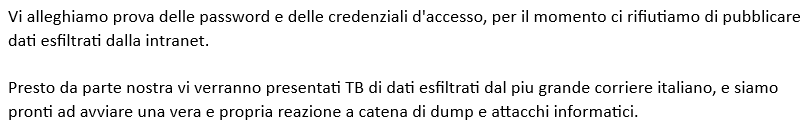
Nel messaggio, gli hacktivisti affermano di avere in loro possesso una serie di dati sensibili ma al momento si rifiutano di pubblicarli.
Le informazioni contenute nelle print screen fornite da ADHD sembrano fare riferimento a un file KeePass, un popolare software per la gestione delle password, contenente username e password associati alle email del Comune di Padova.
Da quanto riporta ADHD, “Le credenziali sono state estrapolate dai database smtp, mysql, e tramite de hashing delle shadows presenti nel web server”. Pertanto sembrerebbe che abbiano acceduto al server del web server stesso per accedere all’etc/shadow, file dove sono contenute le password del sistema.
Tuttavia, hanno dichiarato nella mail inviata a RHC che presto verrà attivata una “vera e propria reazione a catenda di dump e attacchi informatici”. Infatti il gruppo riporta che verranno divulgate informazioni relative al “più grande corriere italiano“.
In precedenza il gruppo di hacktivisti aveva pubblicato una serie di credenziali relative ai siti internet di una serie di studi legali.
ADHD è l’acronimo di “Attention Deficit Hyperactivity Disorder,” che in italiano si traduce come “Disturbo da Deficit di Attenzione e Iperattività.” Si tratta di un disturbo neurocomportamentale che colpisce sia i bambini che gli adulti e si caratterizza principalmente per difficoltà nell’attenzione, iperattività e impulsività.
Le persone con ADHD possono avere difficoltà a concentrarsi su compiti specifici, mantenere l’attenzione su attività prolungate e organizzare il proprio lavoro. Possono anche essere più impulsivi e tendere a comportamenti impulsivi senza pensarci due volte.
Il disturbo può influenzare significativamente la vita quotidiana, l’apprendimento, le relazioni interpersonali e la produttività lavorativa. È importante notare che l’ADHD può variare notevolmente da persona a persona, con differenti livelli di gravità e sintomi.
Il trattamento dell’ADHD può coinvolgere diverse opzioni, tra cui terapia comportamentale, supporto educativo, terapia farmacologica e altre strategie di gestione dei sintomi. Il trattamento appropriato dipenderà dalle specifiche esigenze e circostanze di ciascun individuo.
l’acronimo “ADHD” potrebbe essere stato scelto dal gruppo di hacktivisti per mostrare una possibile mancanza di attenzione e cura da parte degli Addetti IT italiani nel garantire una solida postura di sicurezza informatica. Questo rende le infrastrutture vulnerabili e costantemente esposte alla criminalità informatica.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].