


Gli strumenti della società italiana RCS Lab sono stati utilizzati per spiare utenti di Apple e Android in Italia e Kazakistan, hanno affermato gli esperti di Google, come avevamo riportato in precedenza.
Inoltre, il venditore di spyware italiano avrebbe ricevuto aiuto da alcuni ISP per infettare i dispositivi degli utenti.

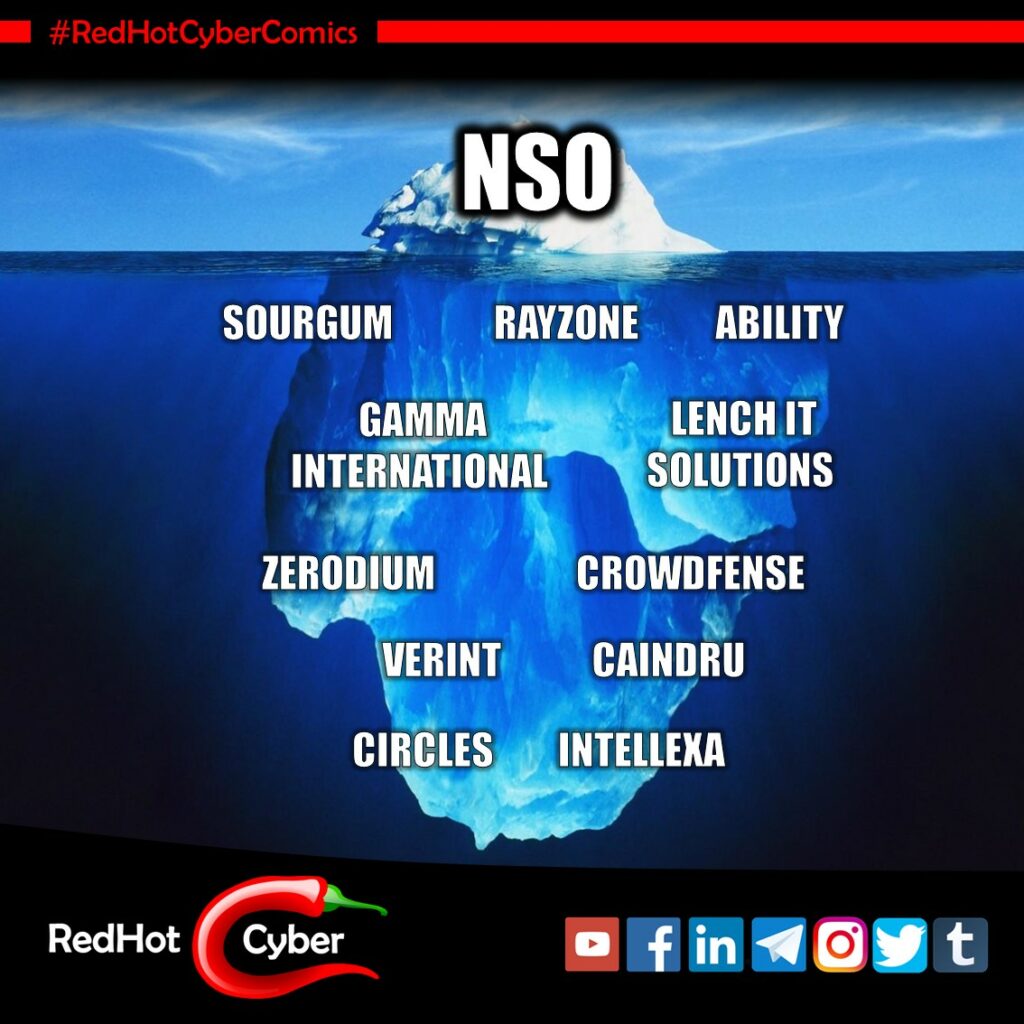
Secondo gli analisti di Google TAG, RCS Labs è solo uno dei 30 fornitori di spyware, ovvero i Public Sector Offensive Actor (PSOA).
Questa società milanese afferma di essere operativa dal 1993 e da più di vent’anni fornisce
“alle forze dell’Ordine di tutto il mondo soluzioni tecnologiche all’avanguardia e supporto tecnico nel campo dell’intercettazione legale. Società indipendente con sede in Italia e filiali in Francia e Spagna, RCS è il principale fornitore europeo di servizi completi di intercettazione legale, con oltre 10.000 bersagli intercettati gestiti quotidianamente nella sola Europa”.
I ricercatori scrivono che durante gli attacchi drive-by, utilizzati per infettare i dispositivi di diverse vittime, agli utenti è stato chiesto di installare applicazioni dannose (comprese quelle mascherate da applicazioni legittime di operatori mobili), apparentemente per tornare online dopo che la connessione a Internet era stata interrotta. Interrotta da parte dei provider.
“Riteniamo che in alcuni casi gli aggressori abbiano collaborato con gli ISP della vittima per disabilitare la loro connessione dati mobile”, afferma il rapporto. “Dopo la disconnessione, l’attaccante ha inviato un collegamento dannoso tramite SMS con la richiesta di installare un’applicazione per ripristinare la connessione”.
Gli analisti scrivono che le applicazioni dannose distribuite sui dispositivi delle vittime non erano disponibili tramite l’Apple App Store o i Google Play Store. Tuttavia, gli aggressori hanno offerto malware per iOS (firmato con un certificato aziendale) e hanno chiesto alle vittime di consentire l’installazione di app da fonti sconosciute.
L’app iOS vista in questi attacchi aveva sei exploit integrati che consentivano l’escalation dei privilegi su un dispositivo compromesso e il furto di file:
“Tutti gli exploit sono apparsi prima del 2021 e si basavano su exploit disponibili pubblicamente scritti da varie comunità di jailbreak. Al momento della scoperta degli attacchi, solo la CVE-2021-30883 e la CVE-2021-30983 potevano essere ritenuti come exploit zero-day”
affermano gli esperti.
Per quanto riguarda l’app Android dannosa, è stata fornita senza exploit. Allo stesso tempo, il malware disponeva di funzionalità che consentivano di caricare ed eseguire moduli aggiuntivi utilizzando l’API DexClassLoader.
Google afferma di aver già informato i proprietari di dispositivi Android che i loro dispositivi sono stati compromessi e infettati da spyware. L’azienda ha inoltre disabilitato i progetti Firebase utilizzati dagli aggressori per configurare l’infrastruttura di gestione della campagna.
Hermit, è stato studiato in dettaglio dagli esperti della società di sicurezza Lookout, che la scorsa settimana ha pubblicato un rapporto sulle minacce. Secondo loro, Hermit è uno “spyware modulare” che
“abusa dei servizi di accessibilità, può registrare audio, effettuare e reindirizzare chiamate telefoniche, raccogliere e rubare dati come registri delle chiamate, contatti, foto, posizione del dispositivo e messaggi SMS”.
I ricercatori hanno notato che la modularità di Hermit ne consente la personalizzazione per ogni specifica vittima, ampliando o modificando la funzionalità dello spyware a seconda delle esigenze del cliente. Allo stesso tempo, purtroppo, non è stato possibile capire chi fosse il target della campagna rilevata, e quale dei clienti di RCS Lab fosse ad essa associato.
È interessante notare che, secondo Google TAG, sette delle nove vulnerabilità zero-day scoperte nel 2021 sono state sviluppate da fornitori di spyware e vulnerabilità commerciali e quindi vendute a terze parti e sfruttate da hacker governativi.
“Hermit è un altro esempio di arma digitale che viene utilizzata per attaccare i civili e i loro dispositivi mobili, e i dati raccolti dagli aggressori sono sicuramente inestimabili”
commentano gli esperti di Zimperium sui resoconti dei loro colleghi.
Google TAG esprime preoccupazione per il fatto che aziende come RCS Lab stiano “accumulando segretamente vulnerabilità zero-day”, il che pone seri rischi dato che numerosi fornitori di spyware sono stati compromessi nell’ultimo decennio.
Gli esperti temono che prima o poi le “riserve” di tali società “potrebbero essere rese pubbliche senza preavviso” e finire in mano ai criminali informatici e creare dei danni gravissimi.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].