


Continua senza sosta la rivendita dei dati del social network più chiacchierato di questo periodo.
Non che Meta sia da meno, viste anche le ultime multe che sta collezionando, Ma Twitter ed Elon Musk in questo periodo riempiono le pagine dei giornali per i più svariati motivi. Non ultimo lo scraping dei dati del 2022.

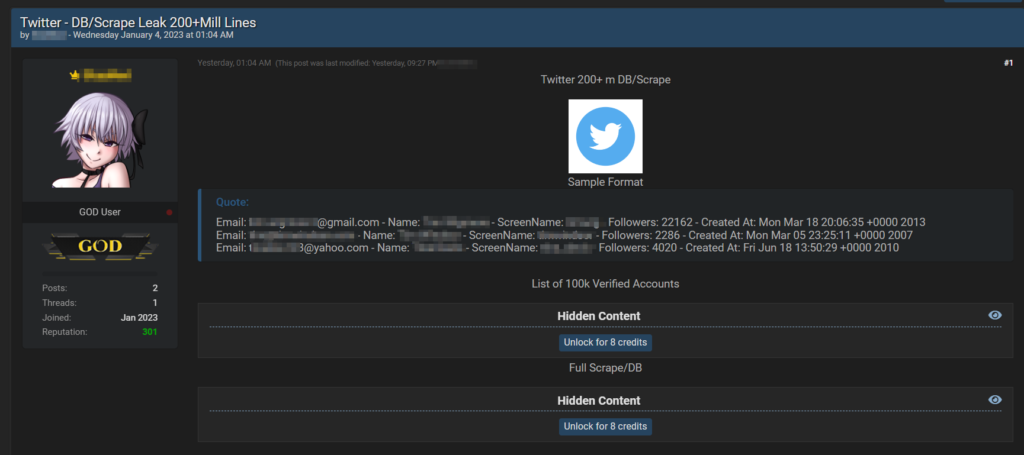
Una fuga di dati che contenente gli indirizzi e-mail di oltre 200 milioni di utenti di Twitter è stata pubblicata su un popolare forum di hacker per circa 2 dollari (8 crediti).
Dal 22 luglio 2022, gli attori delle minacce hanno venduto e fatto circolare grandi set di dati di profili utente Twitter contenenti sia dati privati (numeri di telefono e indirizzi e-mail) che pubblici su vari forum di hacker online e mercati del crimine informatico.
Questo post lo abbiamo trovato su Breach Forums pubblicato il 4 gennaio, ma come abbiamo visto nelle settimane scorse è uno tra i tanti.
I dati in questione sono:
Questi set di dati sono stati creati nel 2021 sfruttando una vulnerabilità dell’API di Twitter che consentiva agli utenti di inserire indirizzi e-mail e numeri di telefono per confermare se fossero associati a un ID Twitter.
Gli attori delle minacce hanno quindi utilizzato un’altra API per raccogliere i dati pubblici di Twitter per specifici ID e hanno combinato questi dati pubblici con indirizzi e-mail/numeri di telefono privati per creare profili completi degli utenti.
Sebbene Twitter abbia corretto questo difetto nel gennaio 2022 , diversi attori delle minacce hanno recentemente iniziato a far trapelare gratuitamente i set di dati raccolti più di un anno fa.
Il primo set di dati di 5,4 milioni di utenti è stato messo in vendita a luglio per 30.000 dollari e infine rilasciato gratuitamente il 27 novembre 2022. Un altro set di dati presumibilmente contenente i dati per 17 milioni di utenti circolava anche privatamente a novembre.
Più di recente, un attore di minacce ha iniziato a vendere un set di dati che, secondo loro, conteneva 400 milioni di profili Twitter raccolti utilizzando questa vulnerabilità.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]