


Ad inizio di marzo, un affiliato della famigerata banda ransomware Conti, ha pubblicato il codice sorgente del malware, che RHC ha prontamente analizzato.
dopo qualche settimana, un ricercatore di sicurezza ucraino ha pubblicato un nuovo codice sorgente del malware come ulteriore boicottaggio al sostegno di Conti al governo russo nel conflitto con l’Ucraina.

Quando Conti si è schierato con la Russia, un attivista ucraino che si fa chiamare Conti Leaks ha deciso di far trapelare i suoi dati e il codice sorgente.
Inoltre, il mese scorso ha anche pubblicato quasi 170.000 chat interne del gruppo, datate gennaio-febbraio 2022, facendo luce sul funzionamento interno del collettivo criminale.
Il codice sorgente precedentemente pubblicato dal ricercatore era datato 15 settembre 2020. Tuttavia, sebbene fosse piuttosto vecchio, in base alla sua analisi, i ricercatori sono stati comunque in grado di capire meglio come funziona il ransomware Conti.
Ora, Conti Leaks ha caricato il codice sorgente della terza versione di Conti su VirusTotal e pubblicato il link su Twitter. Sebbene l’archivio sia protetto da password, questa password può essere facilmente trovata nei tweet successivi.
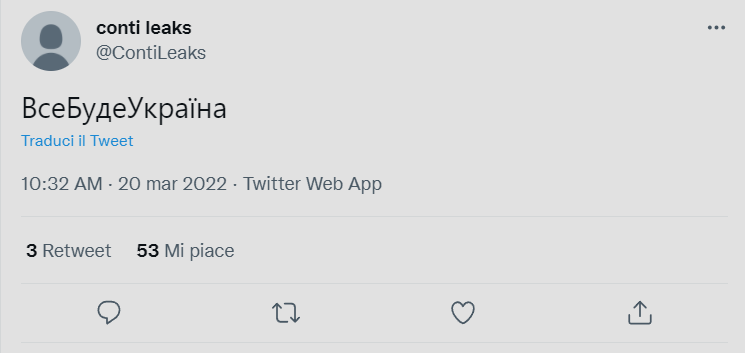
Questo codice sorgente è significativamente più recente rispetto alle precedenti versioni pubblicate poiché è stato modificato l’ultima volta il 25 gennaio 2021.
Come le precedenti pubblicazioni di Conti Leaks, il nuovo codice sorgente viene presentato come una soluzione di Visual Studio che consente a chiunque abbia accesso di compilare il ransomware e il decryptor.
Il codice sorgente viene compilato senza errori e può essere facilmente modificato da altri criminali informatici che desiderano utilizzare le proprie chiavi pubbliche e aggiungere nuove funzionalità.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]