


Panasonic questa settimana ha affermato che l’attacco ransomware avvenuto a febbraio ha interessato solo le sue operazioni in Canada.
Un portavoce del produttore tecnologico globale ha affermato che a febbraio Panasonic Canada ha scoperto che l’attacco ha colpito alcuni dei suoi “sistemi, processi e reti”.

“Abbiamo intrapreso un’azione immediata per affrontare il problema con l’assistenza degli esperti di sicurezza informatica e dei nostri fornitori di servizi. Ciò includeva l’identificazione dell’ambito dell’impatto, il contenimento del malware, la pulizia e il ripristino dei server, la ricostruzione delle applicazioni e la comunicazione rapida con i clienti interessati e le autorità competenti”
Advertising
ha dichiarato un portavoce a The Record in una nota.
“Dalla conferma di questo attacco, abbiamo lavorato diligentemente per ripristinare le operazioni e comprendere l’impatto sui clienti, dipendenti e altri stakeholder. La nostra indagine in corso ha rivelato che questo incidente ha interessato solo le nostre operazioni canadesi. La nostra massima priorità è continuare a lavorare a stretto contatto con le parti interessate per mitigare completamente qualsiasi impatto di questo incidente”.
Il 5 aprile, il gruppo di ransomware Conti ha aggiunto Panasonic Canada alla sua lista di vittime, nonostante le polemiche che ruotavano intorno alla banda.
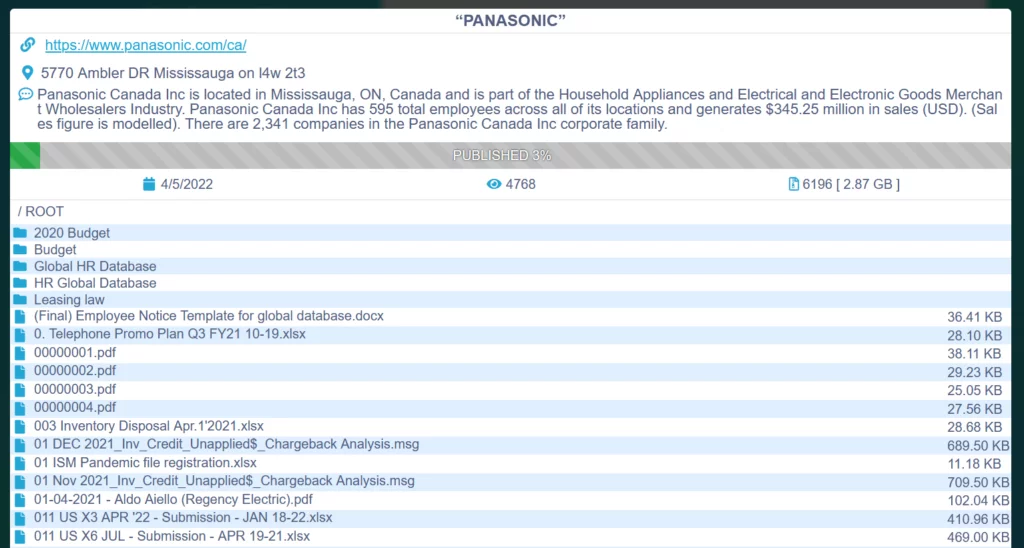
A novembre, Panasonic ha rivelato una violazione della sicurezza dopo che un attore non identificato aveva ottenuto l’accesso alla sua rete interna.
Due testate giornalistiche giapponesi, Mainichi e NHK , hanno riferito all’epoca che gli aggressori hanno avuto accesso a informazioni sui dipendenti, dettagli sui clienti, dati tecnici e informazioni sulle operazioni nazionali dell’azienda.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]