


Come abbiamo ripotato questa mattina, la cybergang d’élite LockBit, ha rivendicato all’interno del suo Data Leak Site (DLS) un attacco informatico all’italiana Galbusera.
Andando ad analizzare i samples riportati all’interno del sito underground, risultava lampante che LockBit avesse effettuato un errore di attribuzione, anche se non potevamo essere sicuri completamente delle nostre affermazioni.

Oggi pomeriggio, è arrivata in redazione una mail da parte del Direttore IT della Galbusera che riporta che l’azienda è completamente estranea alla compromissione. Come ipotizzato nell’articolo e dalle precedenti verifiche, il materiale trafugato è riferibile ad un’entità operante in un settore merceologico completamente diverso da quello di Galbusera S.p.A.
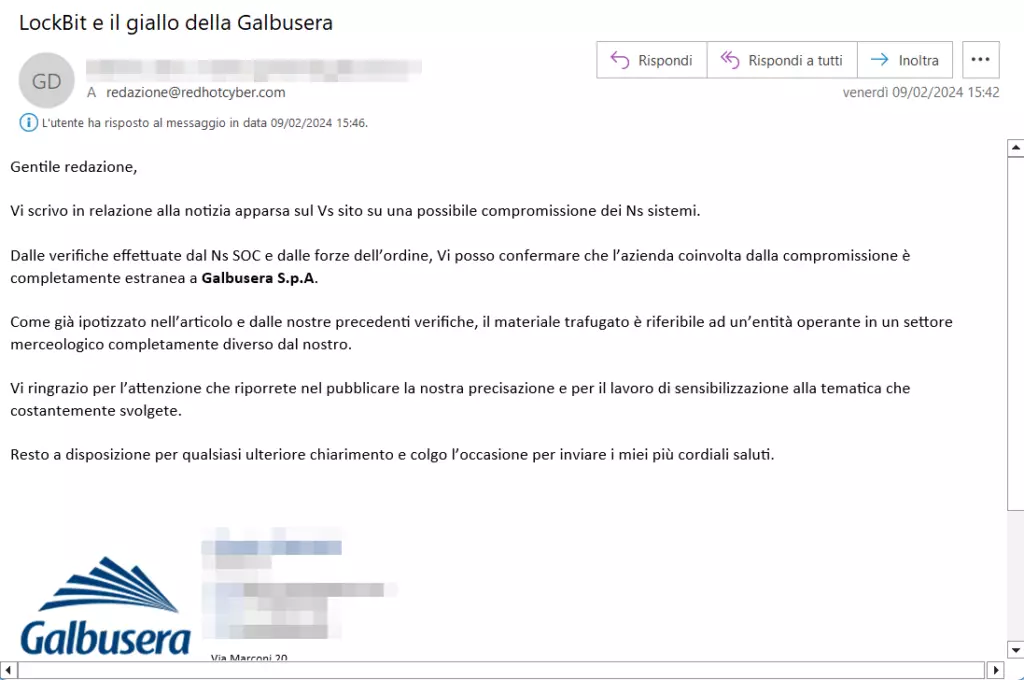
Il mittente ringrazia per l’attenzione nel pubblicare la precisazione e “per il lavoro di sensibilizzazione alla tematica che costantemente svolgete“. Come Red Hot Cyber ringraziamo Galbusera S.p.A. per averci fornito un commento alla questione e pubblichiamo di seguito il messaggio integrale.
Gentile redazione,

Vi scrivo in relazione alla notizia apparsa sul Vs sito su una possibile compromissione dei Ns sistemi.

Dalle verifiche effettuate dal Ns SOC e dalle forze dell’ordine, Vi posso confermare che l’azienda coinvolta dalla compromissione è completamente estranea a Galbusera S.p.A.

Come già ipotizzato nell’articolo e dalle nostre precedenti verifiche, il materiale trafugato è riferibile ad un’entità operante in un settore merceologico completamente diverso dal nostro.

Vi ringrazio per l’attenzione che riporrete nel pubblicare la nostra precisazione e per il lavoro di sensibilizzazione alla tematica che costantemente svolgete.

Resto a disposizione per qualsiasi ulteriore chiarimento e colgo l’occasione per inviare i miei più cordiali saluti.
Come abbiamo riportato, anche le cybergang sbagliano.
Infatti non è la prima volta che una cybergang sbaglia target o effettua degli errori di attribuzione. Lo abbiamo visto in diversi casi scoperti da RHC. Il primo è stato il caso della Farmacia Statuto dove LockBit aveva sbagliato completamente target. Il secondo con il giallo dell’Agenzia dell’Entrate sempre da parte di LockBit che poi si rivelè essere la GESIS e per finire il caso dell’attacco ransomware a Galbusera.
Un altro errore, cambiando cybergang è quello della Goldbet, effettuata dalla cybergang era ALPHV/Blackcat.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.