


Una serie di attacchi ransomware questa settimana hanno causato gravi interruzioni dei servizi del governo locale in diverse città e regioni della Germania occidentale.
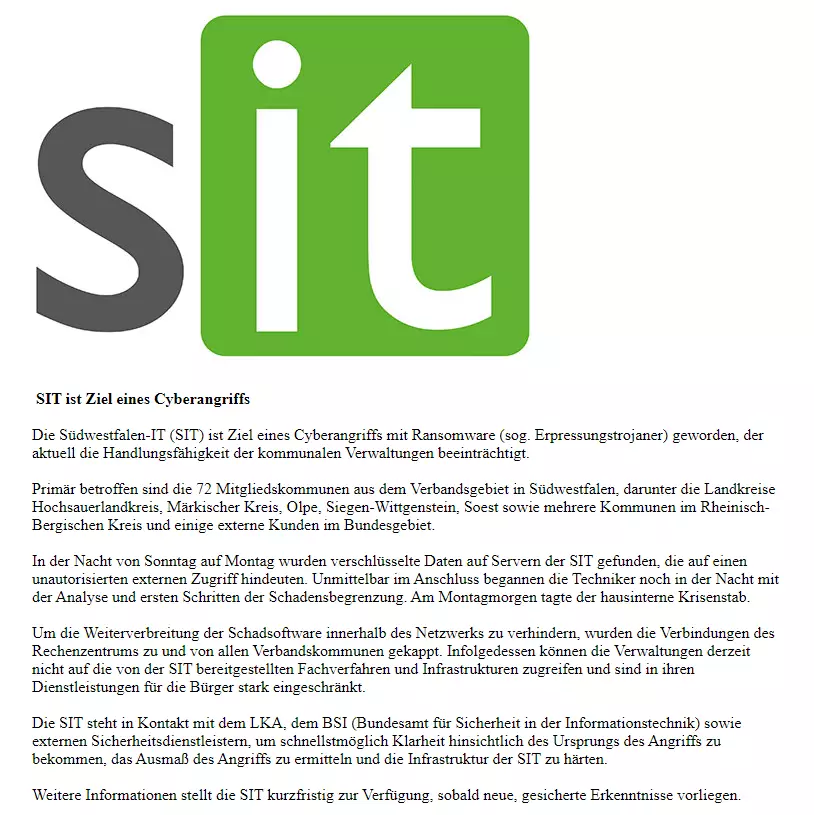
La mattina del 30 ottobre un gruppo di hacker sconosciuti ha crittografato con successo i server del fornitore di servizi municipali Südwestfalen-IT. Per impedire la diffusione di malware, l’azienda ha limitato l’accesso alla propria infrastruttura a più di 70 comuni, situati principalmente nella regione del Nord Reno-Westfalia.

Cyberangriff auf die @SuedwestfalenIT. Die Kreisverwaltungen unserer Gesellschafter #Hochsauerlandkreis, @KreisSoest, @Kreis_SiWi, @Kreis_Olpe und #MärkischerKreis und Rathäuser in #Südwestfalen sind betroffen. pic.twitter.com/QQjy1PXiXj
— TKG Südwestfalen mbH (@tkgswf) October 30, 2023Advertising
L’attacco ha lasciato i servizi del governo locale “fortemente limitati”, ha affermato la società in una dichiarazione pubblicata su un sito Web temporaneo, mentre il sito principale rimane non disponibile in seguito all’incidente.
Il giorno dell’attacco informatico, l’amministrazione della città tedesca di Siegen ha annullato tutti gli incontri programmati con i cittadini perché la maggior parte dei sistemi informatici della città erano disattivati.
Da mercoledì la maggior parte dei servizi online dell’amministrazione non erano disponibili.
“A causa dell’attacco informatico non abbiamo accesso a tutte le applicazioni che girano attraverso Südwestfalen-IT”, ha detto ai media tedeschi un portavoce della Wermelskerchen. Ciò ha influito sugli affari finanziari della città, dei residenti, dei cimiteri e dei servizi di registrazione.
Le amministrazioni interessate, che hanno reagito pubblicamente all’attacco, hanno affermato che, nonostante i guasti dei sistemi online, continuano a fornire servizi al pubblico in formato offline. Tuttavia, le loro comunicazioni interne ed esterne, compresi i servizi di posta elettronica e telefonici, sono in gran parte non funzionanti.
La polizia tedesca e le autorità di sicurezza informatica stanno indagando sull’attacco e stanno lavorando per ripristinare i servizi alle amministrazioni cittadine. Secondo gli esperti locali, l’impatto dell’attacco è stato particolarmente determinato dal momento in cui i comuni effettuano solitamente le transazioni finanziarie alla fine del mese. I trasferimenti di buste paga, assistenza sociale e fondi di assistenza potrebbero essere difficili a causa dell’attacco.
L’Ufficio federale tedesco per la sicurezza informatica ha dichiarato di essere a conoscenza dell’incidente e di essere in contatto con il fornitore di servizi interessato. Tuttavia non può fornire ulteriori dettagli poiché l’indagine è ancora in corso.
I pubblici ministeri tedeschi coinvolti nelle indagini hanno detto ai media locali che stanno ora lavorando per determinare l’entità del danno, quali servizi sono stati colpiti e chi è esattamente responsabile dell’attacco. Si prevede una “indagine complessa e lunga”.
In questo periodo storico, molto spesso stiamo assistendo a continue perdite “collaterali” dovute a problematiche che non avvengono con esfiltrazioni dalle infrastrutture IT delle aziende, ma da aziende di terze parti. Tutto questo ci porta all’attenzione che i fornitori possono essere oggi il “tallone di Achille” sia nella produzione che nella sicurezza informatica aziendale e occorre prestarne la massima attenzione.
Gli attacchi supply chain possono avvenire in variegate forme: vulnerabilità sui sistemi, malware, impiegati infedeli e possono portare anche a problemi del fermo delle linee produttive causando danni in cascata con ricadute devastanti. Le attività di controllo da applicare alle terze parti è una pratica fondamentale, oltre a poggiare i contratti su clausole contrattuali specifiche che regolamentino la sicurezza informatica.
Ne consegue che oggi più che mai occorre investire sull’approfondire tutto questo, in quanto sui giornali ci va il brand dell’azienda cliente, oltre che il fornitore.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.