


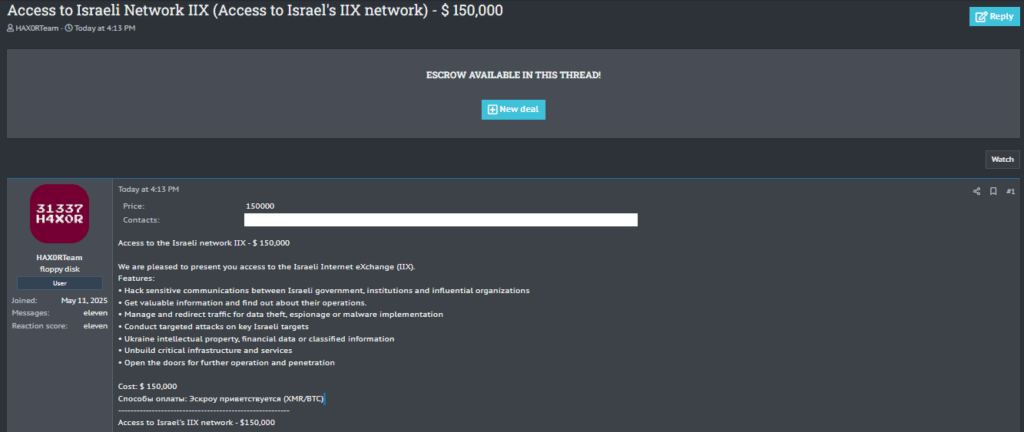
Un’inserzione pubblicata nelle scorse ore sul forum underground XSS ha attratto la mia attenzione: un gruppo chiamato HAXORTeam ha messo in vendita l’accesso alla rete interna di IIX (Israeli Internet eXchange), l’Internet Exchange ufficiale dello Stato di Israele. Prezzo richiesto: 150.000 dollari, pagabili in Monero o Bitcoin, con servizio di escrow incluso.
“Hack sensitive communications between Israeli government, institutions and influential organizations”
— HAXORTeam, XSS Forum, 13 maggio 2025

Nel post pubblicato alle 16:13 (UTC+3), il gruppo criminale descrive con orgoglio le potenzialità dell’accesso offerto:
Il post è firmato da un utente con nickname HAXORTeam, appena registrato (11 maggio 2025) ma già con punteggio di “reazione” pari a 11.
L’IIX non è un semplice nodo: è la spina dorsale della connettività nazionale israeliana. È l’infrastruttura tramite cui i principali ISP, enti pubblici e fornitori cloud si interconnettono per scambiarsi dati in modo diretto, veloce e resiliente.
Un attore con accesso privilegiato alla sua rete interna può:
L’Israel Internet Exchange (IIX), gestito dalla Israel Internet Association (ISOC-IL), è il principale punto di interconnessione tra i provider Internet israeliani con connessioni che vanno da 1 fino a 200 Gbit. È qui che gli ISP si “incontrano” per scambiarsi il traffico in modo diretto, senza passare per dorsali internazionali o cavi sottomarini. Una struttura essenziale per garantire latenza minima, risparmio economico e sovranità digitale.
Dal punto di vista tecnico, l’IIX è uno switch a Layer3 (routing) collocato nel data center sotterraneo Med-1, uno dei più grandi del Paese. Gli operatori che vogliono fare peering devono stabilire un collegamento fisico, nel rispetto delle policy definite dallo statuto IIX. Una volta connessi, il traffico tra i vari ISP israeliani può fluire in modo locale, senza deviazioni verso hub europei.
Quello in vendita oggi non è un caso isolato. Gli Internet Exchange sono da anni un obiettivo privilegiato degli attori statali e dei gruppi APT, per le loro potenzialità di sorveglianza e sabotaggio.
Questi episodi dimostrano che l’accesso a un IXP non è un semplice breach tecnico, ma una leva di potere strategico, utile per spionaggio, destabilizzazione e warfare digitale.
Il riferimento a target specifici ucraini nel post (citando “Ukraine intellectual property, financial or classified information”) suggerisce anche connessioni con attori filo-russi, o quantomeno una visione transnazionale dell’attacco, coerente con le tattiche dei gruppi APT sponsorizzati da stati.
Sebbene il prezzo di 150.000$ sia elevato risulta compatibile con l’interesse di soggetti avanzati (militari, intelligence, gruppi APT) disposti a pagare cifre alte per penetrare nodi di rilevanza critica.
In particolare, è plausibile che il venditore agisca come Initial Access Broker, ossia un intermediario che compromette infrastrutture e poi rivende l’accesso a gruppi più organizzati, capaci di monetizzarlo attraverso sabotaggi, intelligence o ransomware.
Questa annuncio rappresenta un precedente pericoloso: la compromissione di un Internet Exchange equivale a colpire il sistema nervoso digitale di una nazione. Non si tratta solo di un rischio teorico, ma di una minaccia immediata alla sicurezza nazionale e globale, con ripercussioni su intelligence, difesa e stabilità geopolitica.
In attesa di una risposta ufficiale dalle autorità israeliane o da ISOC-IL, resta una certezza: il cybercrime si sta evolvendo, e ora punta direttamente ai punti vitali dell’infrastruttura Internet globale.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].