


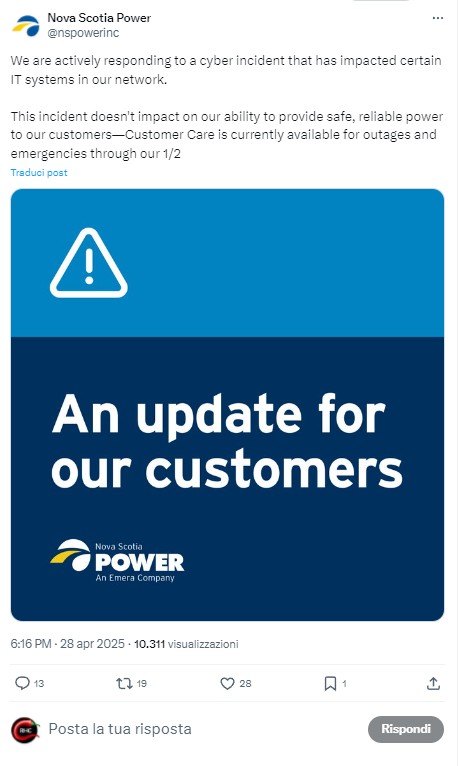
Negli ultimi giorni, NS Power, una delle principali aziende elettriche canadesi, ha confermato di essere stata vittima di un attacco informatico e ha pubblicato degli update all’interno della Home Page del suo sito ufficiale.
La compagnia ha parlato di un attacco mirato ai sistemi IT, senza fornire ulteriori dettagli sulle modalità o l’identità degli attori coinvolti. L’episodio ha sollevato allarme in tutto il settore energetico nordamericano, evidenziando come anche le infrastrutture moderne possano crollare sotto l’impatto di operazioni cibernetiche ben coordinate.

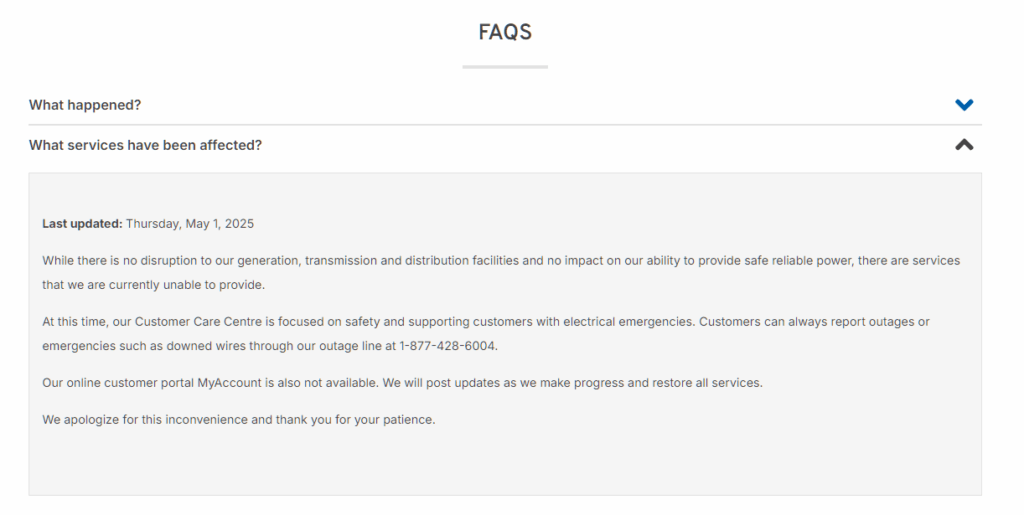
Sebbene l’attacco risulti in fase di contenimento, l’aggiornamento del primo maggio segnala che servizi fondamentali come MyAccount continuano a presentare malfunzionamenti.
Questo attacco non avviene in un momento qualsiasi. Solo pochi giorni prima, Spagna e Portogallo hanno subito un blackout su larga scala, che ha lasciato milioni di cittadini al buio per ore. Alcuni gruppi hacktivisti hanno inizialmente rivendicato l’attacco, ma al momento tutto lascia pensare a un malfunzionamento tecnico, più che a un’operazione coordinata di cybersabotaggio.
Tuttavia, la sicurezza non riguarda solo la difesa da attacchi esterni: significa anche garantire la continuità dei servizi. E quando si parla di infrastrutture critiche, la disponibilità diventa un pilastro fondamentale. Senza accesso stabile all’energia, alle comunicazioni o all’acqua, anche il sistema più blindato diventa vulnerabile e in preda al caos.
Emera e Nova Scotia Power rispondono all'incidente di sicurezza informatica
28 aprile 2025  – Emera Inc. e Nova Scotia Power hanno annunciato oggi, il 25 aprile 2025, di aver scoperto e di star rispondendo attivamente a un incidente di sicurezza informatica che ha comportato un accesso non autorizzato a determinate parti della sua rete canadese e ai server che supportano parti delle sue applicazioni aziendali.

Immediatamente dopo il rilevamento della minaccia esterna, le aziende hanno attivato i propri protocolli di risposta agli incidenti e di continuità operativa, hanno coinvolto i principali esperti di sicurezza informatica di terze parti e hanno intrapreso azioni per contenere e isolare i server interessati e prevenire ulteriori intrusioni. Le forze dell'ordine sono state informate.

Non vi è stata alcuna interruzione per nessuna delle nostre attività fisiche in Canada, compresi gli impianti di generazione, trasmissione e distribuzione di Nova Scotia Power, il Maritime Link o l'oleodotto Brunswick, e l'incidente non ha influito sulla capacità dell'azienda di servire in modo sicuro e affidabile i clienti in Nuova Scozia. Non vi è stato alcun impatto sulle aziende di servizi di Emera negli Stati Uniti o nei Caraibi.

Emera pubblicherà i suoi bilanci finanziari del primo trimestre e l'informativa e analisi sulla gestione l'8 maggio 2025, come previsto. Al momento, non si prevede che l'incidente abbia un impatto significativo sulla performance finanziaria dell'azienda.

Il nostro team IT sta lavorando alacremente con gli esperti di sicurezza informatica per ripristinare la funzionalità delle parti interessate del nostro sistema IT.
La coincidenza temporale tra l’attacco in Canada e il blackout europeo non può essere ignorata, facendo pensare a una nuova fase della guerra ibrida digitale che punta direttamente al cuore delle infrastrutture critiche.
Va anche ricordato che nel mondo della cyberwarfare, un attacco statuale non è quasi mai esplicito o immediatamente attribuibile. Gli attori sponsorizzati da governi spesso operano nell’ombra, sfruttando tecniche di false flag – ovvero simulando attacchi condotti da altri gruppi – o approfittando dell’ambiguità tecnica che caratterizza molte operazioni digitali. In un ecosistema globale connesso, dove le tracce digitali possono essere manipolate, cancellate o deviate, l’attribuzione certa diventa un’impresa complessa, e questo consente agli aggressori statali di agire con una certa impunità, evitando reazioni politiche dirette.
Il settore energetico è da tempo un obiettivo strategico per chi vuole destabilizzare un paese o inviare un messaggio politico forte. Gli attacchi informatici alle reti elettriche possono causare danni immediati e visibili alla popolazione, minando la fiducia nelle istituzioni e creando un clima di caos. La situazione di NS Power è l’ennesimo segnale d’allarme: una sola breccia nei sistemi IT può avere ripercussioni concrete su milioni di persone, rendendo evidente quanto sia sottile la linea tra il digitale e il reale.
Mentre gli esperti lavorano per contenere i danni e ripristinare i servizi, la domanda che in molti si pongono è: chi sarà il prossimo? Gli attacchi informatici alle utility stanno diventando sempre più frequenti, sofisticati e coordinati. In uno scenario globale in cui i conflitti si combattono anche a colpi di malware e exploit zero-day, le aziende che gestiscono energia, trasporti e comunicazioni devono prepararsi ad affrontare minacce costanti e sempre più aggressive.
Non è più solo una questione tecnica, ma geopolitica. Gli attacchi a NS Power e il blackout iberico sono due facce della stessa medaglia: dimostrano che la cyberwar è già in atto e colpisce senza preavviso, ovunque ci sia un’infrastruttura da bloccare o una nazione da destabilizzare. Chi oggi controlla il codice, domani potrebbe controllare l’energia, la sicurezza e la vita quotidiana di intere popolazioni.
Nel dicembre del 2016, Kiev visse uno dei blackout più misteriosi e sofisticati mai registrati nella storia dell’energia elettrica. In pieno inverno, con temperature sotto lo zero, una porzione significativa della capitale ucraina rimase senza elettricità per circa un’ora. All’apparenza un’interruzione tecnica, ma dietro si celava un attacco informatico senza precedenti: il malware Industroyer, anche noto come CrashOverride, progettato per colpire e sabotare sistemi SCADA nelle reti elettriche.
Industroyer rappresentava una nuova generazione di malware: modulare, adattabile, in grado di comunicare con i protocolli industriali usati nelle infrastrutture critiche. Gli aggressori non solo conoscevano il sistema elettrico ucraino, ma avevano programmato il malware per interagire direttamente con gli interruttori delle sottostazioni. Una volta attivato, Industroyer disattivava fisicamente l’elettricità, rendendo il ripristino molto più complicato rispetto a un semplice attacco DDoS o a un ransomware.
Ciò che sconvolse gli analisti fu il livello di conoscenza tecnica richiesto: dietro non poteva esserci un gruppo improvvisato. L’attribuzione puntò quasi subito verso attori statali, con forti sospetti sul coinvolgimento della Russia. Ma il vero allarme fu un altro: questo attacco dimostrava che era possibile colpire infrastrutture critiche in modo diretto, strategico, e con conseguenze reali sulla popolazione civile.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].