


Nelle ultime ore è in corso una massiccia operazione di phishing che sta prendendo di mira migliaia di contribuenti italiani. Sfruttando il timore verso l’Amministrazione Finanziaria, i cyber-criminali stanno inviando ondate di email che simulano una “Notifica amministrativa” ufficiale.
Ciò che rende questa campagna particolarmente insidiosa non è solo il contenuto, ma una curiosa anomalia tecnica osservata nei sistemi di posta elettronica. Abbiamo rilevto che i criminali inviano numerose email identiche a brevi intervalli di tempo.

Incredibilmente, dopo i primi invii correttamente intercettati dai sistemi di sicurezza, alcuni di questi hanno un bug logico: superata la terza email, i filtri sembrano “cedere” o andare in confusione, perdendo l’etichettatura [SPAM] e lasciando che le successive comunicazioni arrivino pulite nella casella di posta in arrivo dell’utente, aumentando drasticamente il rischio di cadere nel tranello.
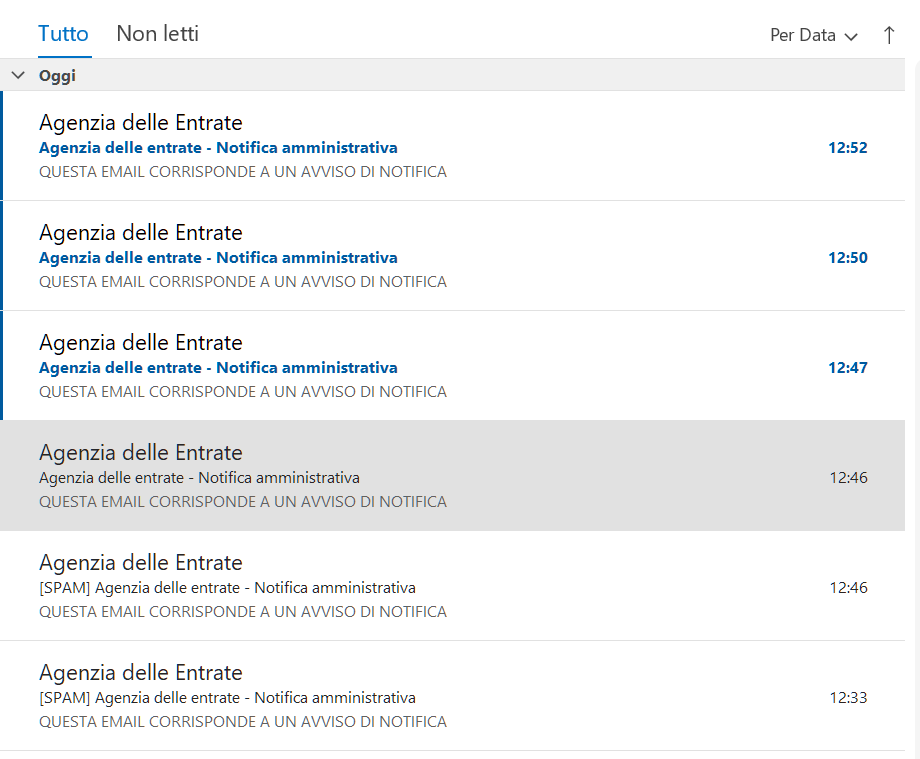
Nonostante l’email appaia graficamente curata e utilizzi un linguaggio formale (citando numeri di protocollo e mittenti come l’Agenzia delle Entrate), il segnale d’allarme è evidente analizzando l’indirizzo del mittente.
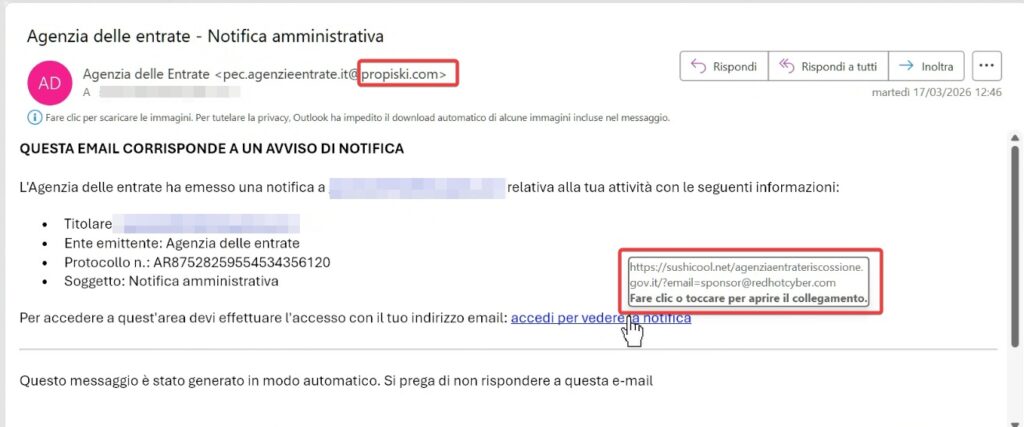
Il dominio utilizzato, infatti, è @propiski.com, un suffisso che non ha alcun legame con i canali ufficiali dell’Agenzia delle Entrate o di Sogei. Anche i link interni contenuti nel corpo del testo rimandano a siti esterni sospetti (come sushicool.net), progettati per carpire dati sensibili o installare malware.
L’obiettivo dei truffatori è spingere l’utente a cliccare su un link denominato “Accedi per vedere la notifica”.
L’email invita l’utente a cliccare su un link per consultare una presunta notifica amministrativa. Il sito fake è ospitato presso il dominio sushicool.net (nello specifico all’indirizzo sushicool.net/agenziaentrateriscossione.gov.it/), un dominio che ovviamente non ha nulla a che fare con le infrastrutture governative italiane.
La pagina di atterraggio è una copia quasi perfetta di un portale istituzionale, completa di loghi dell’AgID (Agenzia per l’Italia Digitale) e un modulo di login che richiede email e password.
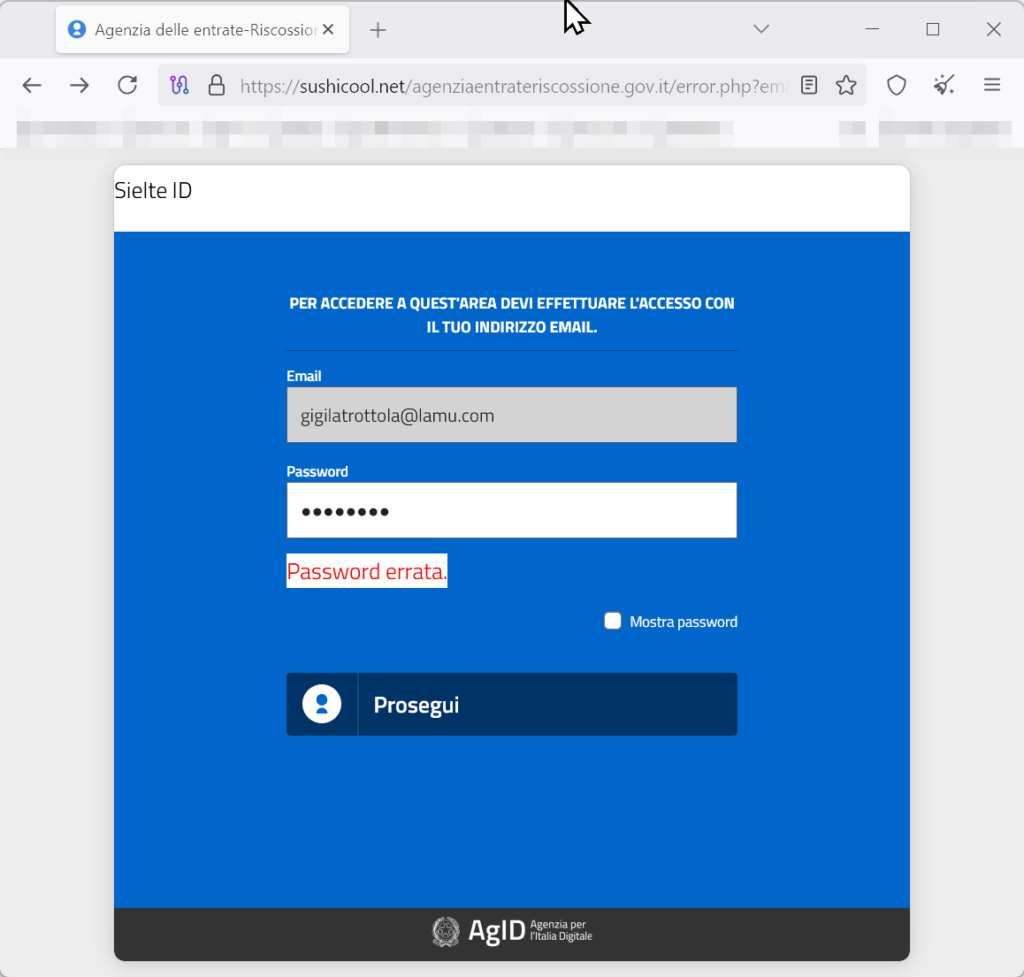
L’aspetto più subdolo di questa truffa avviene dopo che l’utente ha inserito i propri dati sensibili. Una volta digitata la password nel modulo contraffatto, il sistema criminale, dopo aver archiviato le credenziali della vittima, effettua un reindirizzamento automatico verso il portale autentico: https://www.agenziaentrateriscossione.gov.it/it/.
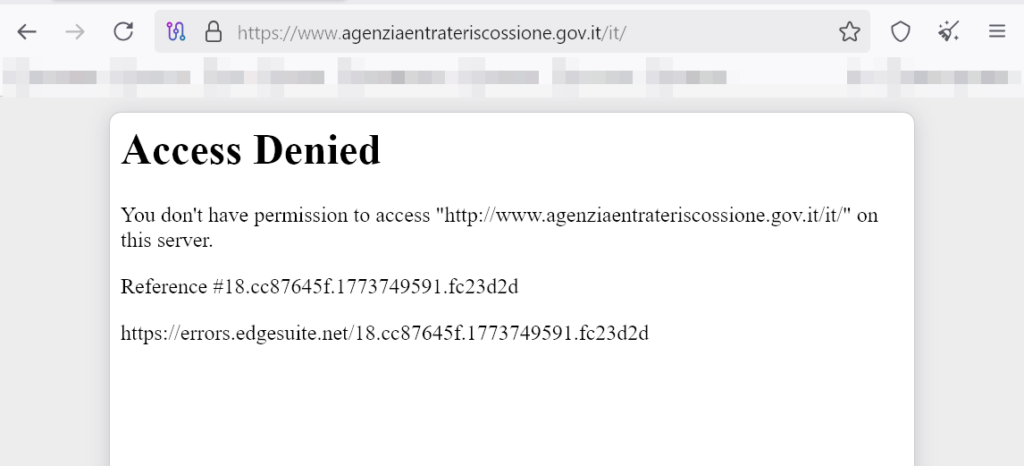
Tuttavia, questo passaggio non avviene correttamente: l’utente approda su una pagina del sito ufficiale che restituisce un errore di “Access Denied” o di directory listing. Questo errore serve ai malintenzionati per confondere ulteriormente la vittima, che attribuirà il mancato accesso a un semplice problema tecnico del sito governativo, senza sospettare che i propri dati siano appena stati rubati.
Si ribadisce l’assoluta necessità di prestare attenzione. L’Agenzia delle Entrate non richiede mai l’inserimento di credenziali tramite link diretti inviati via email. L’invito alla massima prudenza è d’obbligo. L’Agenzia delle Entrate non invia mai notifiche di questo tipo tramite email ordinarie contenenti link a siti esterni per la visualizzazione di documenti protetti.
I consigli degli esperti:
In caso di dubbi, si consiglia di segnalare l’email alla Polizia Postale e di eliminare immediatamente il messaggio senza interagire con i collegamenti ipertestuali.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.