


Google ha identificato il primo caso documentato di utilizzo dell’intelligenza artificiale per sviluppare un exploit zero-day. L’attacco, scritto in Python, puntava ad aggirare l’autenticazione a due fattori in un software open source. Secondo il Google Threat Intelligence Group, gli hacker stanno sfruttando modelli LLM per individuare vulnerabilità logiche avanzate, automatizzare l’analisi CVE e mascherare malware. Il fenomeno segna un cambio di paradigma nella cyber security offensiva.
Google ha segnalato nel suo blog, che per la prima volta, alcuni hacker hanno utilizzato un modello di intelligenza artificiale per individuare e sfruttare una vulnerabilità zero-day. L’exploit scoperto era progettato per aggirare l’autenticazione a due fattori in un popolare strumento open source per l’amministrazione di siti web.
I ricercatori del Google Threat Intelligence Group (GTIG) hanno segnalato il primo caso noto di hacker che probabilmente hanno utilizzato l’intelligenza artificiale per creare un exploit zero-day. L’attacco ha preso di mira un popolare strumento open source per l’amministrazione di sistemi.

Il nome del prodotto non è stato reso noto, né sono state fornite informazioni sui possibili responsabili.
Secondo i ricercatori, gli hacker hanno sviluppato un exploit in Python che aggirava l’autenticazione a due fattori, ma la diffusione su larga scala è stata impedita: Google ha avvisato gli sviluppatori del software vulnerabile ai bug di sicurezza rilevati. Tuttavia, gli esperti considerano l’incidente stesso una pietra miliare nella cybersecurity, poiché l’intelligenza artificiale viene ora utilizzata non solo per generare phishing e malware, ma anche per individuare bug precedentemente sconosciuti.
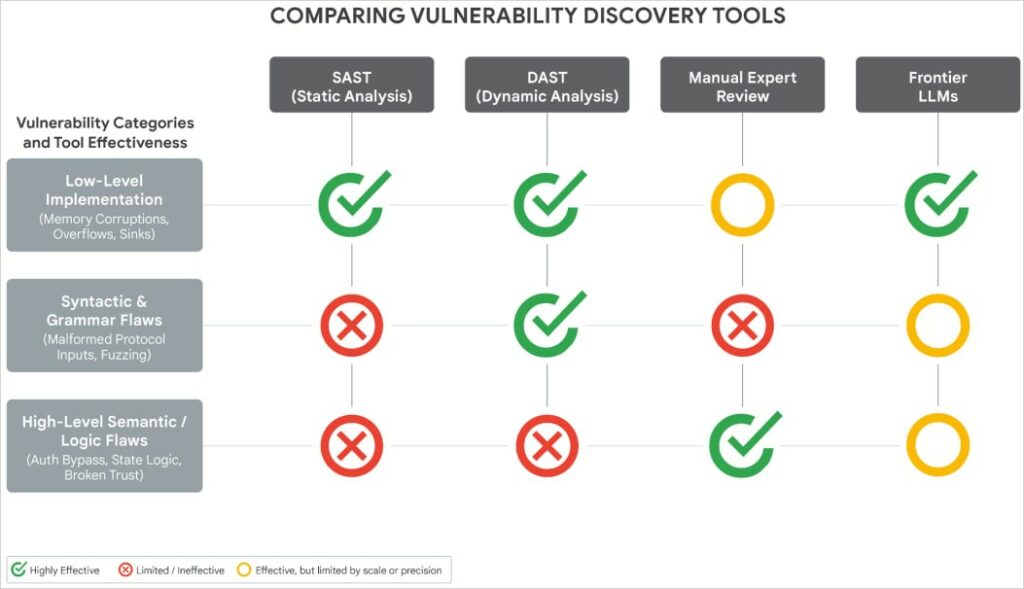
Gli esperti affermano di essere quasi certi che gli hacker abbiano utilizzato LLM per creare l’exploit. Ciò è suggerito dalla struttura stessa del codice: un gran numero di commenti nella docstring relativi all’addestramento, un punteggio CVSS fittizio e uno stile di script Python eccessivamente orientato all’addestramento, tipico dei dati utilizzati per addestrare i moderni modelli linguistici.
Allo stesso tempo, Google ha specificamente sottolineato di non aver trovato alcuna prova dell’utilizzo di Gemini.
I ricercatori sottolineano inoltre che non si tratta di un bug tipico come la corruzione della memoria o la sanificazione dell’input, che vengono solitamente individuati tramite fuzzing. La vulnerabilità consisteva in un problema logico di alto livello, e sono proprio questo tipo di errori semantici che i sistemi di intelligenza artificiale sono particolarmente abili a rilevare.
Inoltre, un recente rapporto di Google afferma che gruppi cinesi e nordcoreani stanno utilizzando attivamente l’intelligenza artificiale per analizzare le vulnerabilità e sviluppare exploit. Tra questi figurano APT27, APT45, UNC2814, UNC5673 e UNC6201. Ad esempio, UNC2814 ha effettuato il jailbreak di Gemini e manipolato il modello di intelligenza artificiale per impersonare un revisore della sicurezza senior e analizzare il firmware di TP-Link.

Nel frattempo, il gruppo nordcoreano APT45 ha automatizzato l’analisi CVE e la verifica degli exploit proof-of-concept inviando migliaia di query ripetitive all’IA. Google ritiene che senza LLM, supportare un tale volume di ricerca sarebbe praticamente impossibile.
Inoltre, gli esperti hanno osservato che gli hacker legati alla Russia stanno utilizzando codice generato dall’intelligenza artificiale per mascherare i malware CANFAIL e LONGSTREAM. Inoltre, gli hacker hanno anche utilizzato la clonazione vocale e i deepfake basati sull’intelligenza artificiale.
Il rapporto menziona anche la backdoor Android PromptSpy, che ha sfruttato l’API Gemini per effettuare attacchi. Il malware utilizzava il modulo GeminiAutomationAgent e un prompt speciale camuffato da assistente “sicuro” per aggirare i meccanismi di protezione LLM. Ciò consentiva un’interazione automatizzata con l’interfaccia del dispositivo, inclusa l’autenticazione ripetuta tramite codici PIN e sequenze di sblocco.
Google avverte inoltre che gli hacker hanno già iniziato a “industrializzare” l’accesso ai modelli di intelligenza artificiale a pagamento. Per fare ciò, utilizzano la registrazione automatizzata degli account, pool di account e infrastrutture proxy.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.