


Gli esperti di sicurezza hanno scoperto che l’ultima vulnerabilità 0-day CVE-2024-21893, viene utilizzata per installare la nuova backdoor DSLog sui dispositivi vulnerabili. Il bug è relativo a Ivanti Connect Secure, Policy Secure e gateway ZTA.
Ricordiamo che due vulnerabilità zero-day CVE-2024-21893 e CVE-2024-21888, sono diventate note all’inizio di febbraio 2024. Il problema CVE-2024-21893 è una vulnerabilità SSRF lato server nel componente SAML. L’errore consente di ignorare l’autenticazione e ottenere l’accesso a determinate risorse su dispositivi vulnerabili (versioni 9.xe 22.x).

Sgli sviluppatori hanno prontamente rilasciato le correzioni per Ivanti Connect Secure 9.1R14.4, 9.1R17.2, 9.1R18.3, 22.4R2.2, 22.5R1.1 e 22.5R2.2. Hanno aggiornato anche Ivanti Policy Secure 22.5R1 .1 e ZTA versione 22.6R1.3. All’inizio di febbraio i ricercatori avevano già avvertito che la vulnerabilità sarebbe stata soggetta ad attacchi massicci da parte di aggressori. Inoltre, l’aumento del numero di attacchi è stato chiaramente facilitato da un exploit PoC, pubblicato dagli esperti di Rapid7 .
Secondo un nuovo rapporto di Orange Cyberdefense, lo sfruttamento riuscito del CVE-2024-21893 comporta l’installazione di una backdoor chiamata DSLog. Questa consente agli aggressori di eseguire comandi da remoto sui server Ivanti compromessi. Secondo i ricercatori, la nuova backdoor è stata scoperta per la prima volta il 3 febbraio 2024, dopo aver analizzato un dispositivo compromesso a cui non era stata applicata alcuna patch.
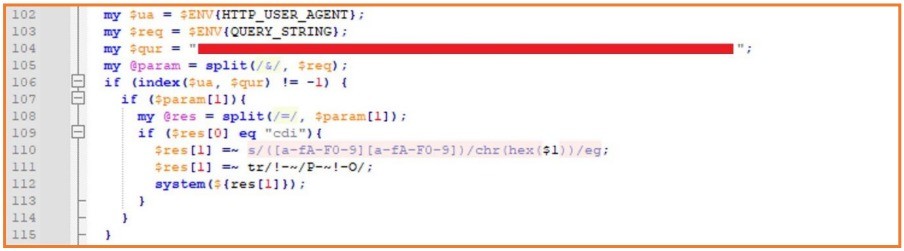
Dopo aver esaminato i registri del dispositivo compromesso, i ricercatori hanno scoperto una backdoor creata inviando richieste di autenticazione SAML contenenti comandi codificati. Questi comandi eseguivano operazioni come l’output delle informazioni di sistema in un file accessibile pubblicamente (index2.txt). L’obiettivo degli aggressori era condurre una ricognizione interna e confermare il loro accesso root.
Le successive richieste SAML sembravano tentativi di effettuare autorizzazioni di lettura/scrittura sul file system del dispositivo compromesso. Il compito principale della backdoor è eseguire comandi come root. Secondo gli esperti, DSLog è in grado di eseguire “qualsiasi comando” ricevuto dagli aggressori tramite richieste HTTP.
Alla fine, gli esperti hanno scoperto circa 700 server Ivanti violati infetti da DSLog. Inoltre, circa il 20% di questi dispositivi sono stati precedentemente colpiti da altre campagne malevole, mentre il resto era vulnerabile semplicemente a causa della mancanza di patch e misure di protezione.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.