


Dopo l’Operazione Cronos, un colpo ben coordinato contro la cybergang LockBit portato avanti dall’FBI e dall’NCA, sembrava che il destino della banda fosse segnato. Ma ora, una nuova storia si sta dipanando nel labirinto digitale.
L’amministratore di LockBit, noto per la sua astuzia e la sua abilità nel cybercrime, ha deciso di risorgere dalle ceneri, aprendo un nuovo sito nel Dark Web. Questo nuovo covo, basato su PHP 8.3.3 con nginx 1.24.0 su http://lockbit3753ekiocyoSepmpy6klmejchj…2id.onion/, è diventato rapidamente il fulcro per i suoi attacchi ransomware.

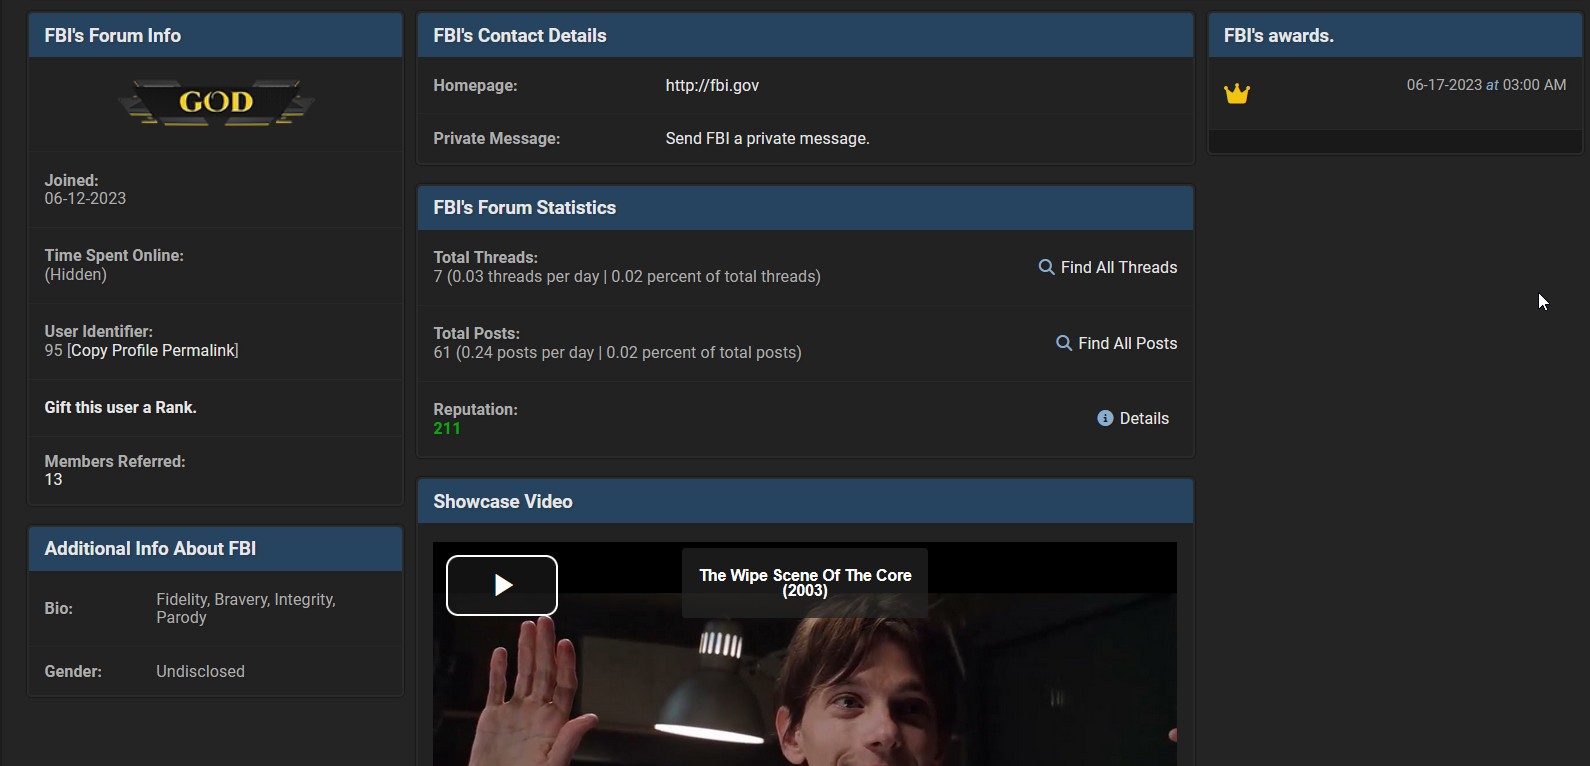
Ma ciò che sta scuotendo l’underground digitale è un post criptico apparso su breachforums, un noto forum underground. Un utente, con il nickname FBI e l’avatar dell’intelligence degli Stati Uniti, ha pubblicato un lungo messaggio che ha gettato dubbi sulla sua origine.
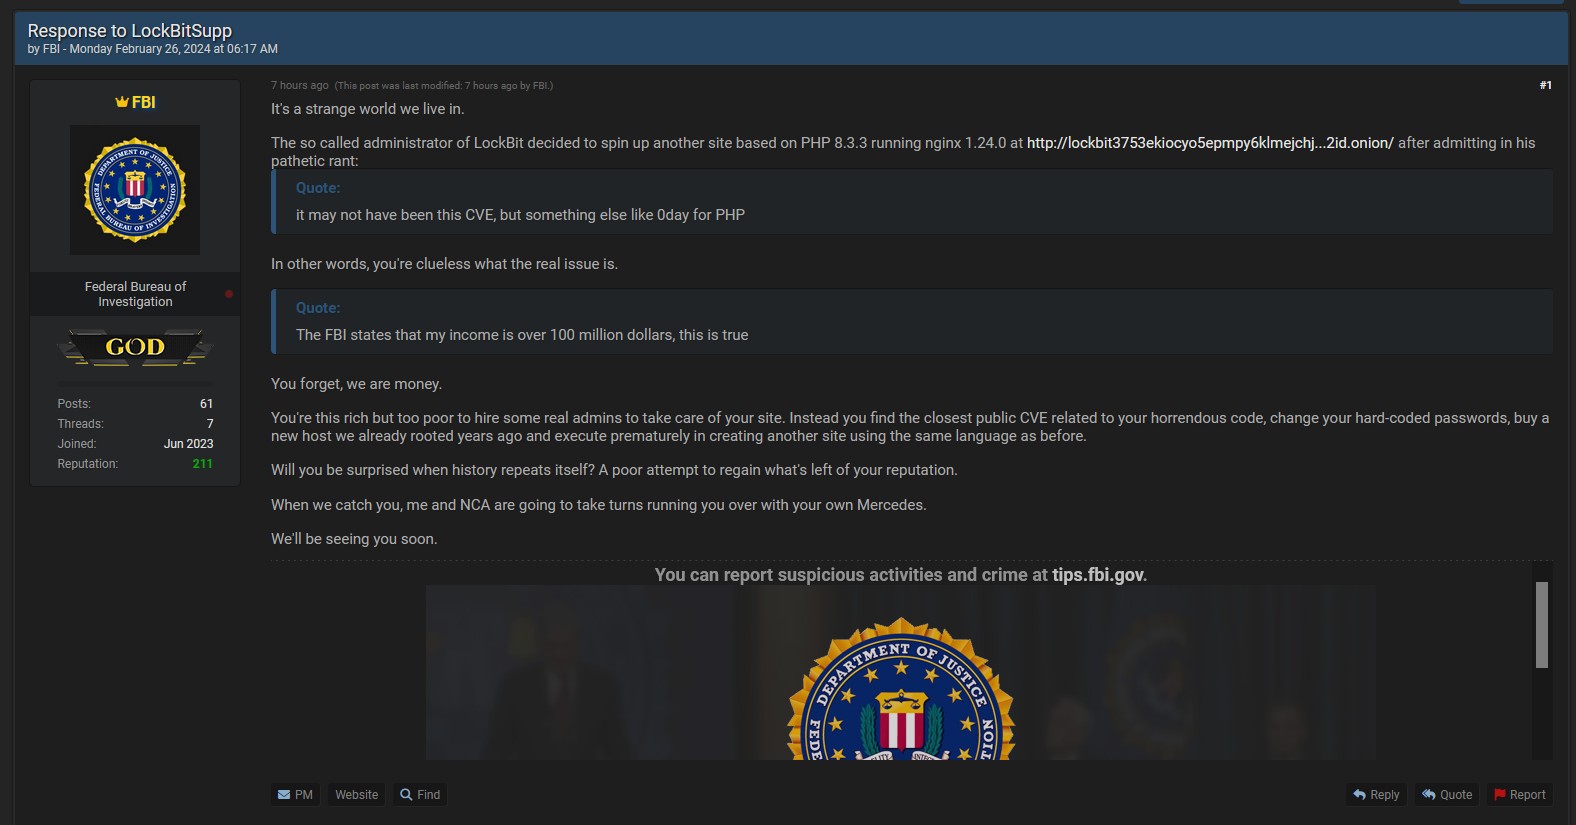
Nel post, vengono citati dei passaggi del lungo post di LockBit pubblicato sul nuovo DLS.
In questo passaggio riportato dal presunto post pubblicato dall’FBI viene riportato che l’amministratore sembra ammettere la propria vulnerabilità tecnica: “Potrebbe non essere stato questo CVE, ma qualcos’altro come Oday per PHP.”
Questo post solleva domande sulla vera identità di chi si cela dietro l’avatar dell’intelligence degli Stati Uniti. Potrebbe essere davvero un agente dell’FBI o, più probabilmente, un affiliato deluso dalla condotta irresponsabile di LockBit?
Ma le dichiarazioni non finiscono qui. L’amministratore di LockBit afferma anche il suo successo finanziario: “L’FBI afferma che il mio reddito supera i 100 milioni di dollari, questo è vero.”
Il post si conclude con una minaccia di cattura: “Rimarrai sorpreso quando la storia si ripeterà? Un pessimo tentativo di riconquistare ciò che resta della tua reputazione. Quando ti prenderemo, io e la NCA faremo a turno a investirti con la tua Mercedes.”
Queste parole, sebbene minacciose, sollevano ulteriori interrogativi sulla vera identità di chi sta dietro questo messaggio. È un avvertimento diretto dall’FBI o una minaccia da parte di un ex affiliato di LockBit?
La vera identità di chi si cela dietro l’avatar dell’intelligence degli Stati Uniti rimane avvolta nel mistero, ma una cosa è certa: la lotta nel regno oscuro del cybercrime continua.
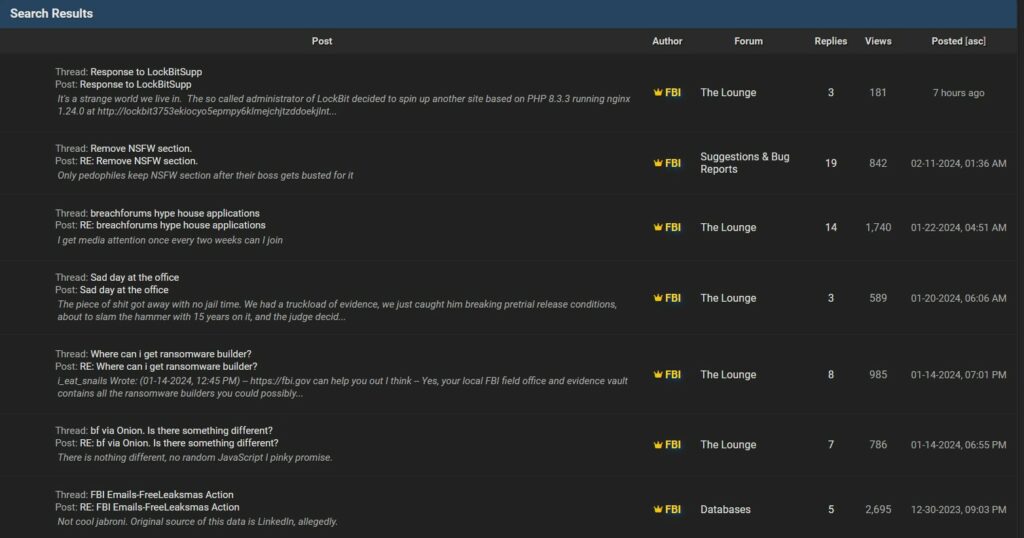
È uno strano mondo quello in cui viviamo.

Il cosiddetto amministratore di LockBit ha deciso di creare un altro sito basato su PHP 8.3.3 con nginx 1.24.0 su http://lockbit3753ekiocyoSepmpy6klmejchj...2id.onion/ dopo aver ammesso nel suo patetico sfogo:

Citazione: "potrebbe non essere stato questo CVE, ma qualcos'altro come Oday per PHP"

In altre parole, non hai idea di quale sia il vero problema.

Citazione: "L'FBI afferma che il mio reddito supera i 100 milioni di dollari, questo è vero"

Dimentichi che noi siamo soldi.

Sei così ricco ma troppo povero per assumere dei veri amministratori che si prendano cura del tuo sito. Trovi invece il CVE pubblico più vicino relativo al tuo orrendo codice. cambia le tue password hardcoded, acquista un nuovo host su cui abbiamo già effettuato il root anni fa e eseguire prematuramente nella creazione di un altro sito utilizzando lo stesso linguaggio di prima.

Rimarrai sorpreso quando la storia si ripeterà? Un pessimo tentativo di riconquistare ciò che resta della tua reputazione. Quando ti prenderemo, io e la NCA faremo a turno a investirti con la tua Mercedes.

Beh, ci vediamo presto.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]