


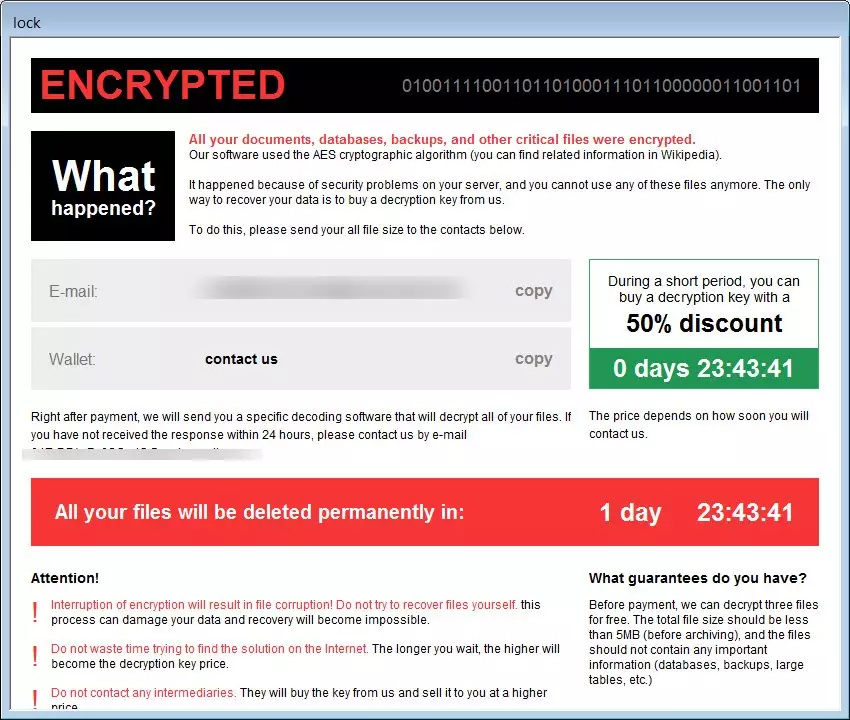
Il gruppo di criminali informatici LockFile, che gestisce l’omonimo ransomware, crittografa i domini Windows dopo aver compromesso i server Microsoft Exchange.

Gli attacchi dannosi prendono di mira le vulnerabilità di ProxyShell che gli esperti consigliano di correggere il prima possibile. Il vettore di attacco ProxyShell si basa su tre bug in Microsoft Exchange che, insieme, possono portare all’esecuzione di codice in remoto (RCE).
Dopo la conferenza Black Hat, i criminali informatici hanno iniziato a scansionare attivamente i server Microsoft Exchange alla ricerca di questi buchi.
Microsoft ha corretto due bug del bundle nell’aprile 2021 e un altro a maggio:
Non si conoscono molti dettagli sui nuovi attacchi informatici del gruppo LockFile; sono stati registrati per la prima volta nel luglio 2021.
La richiesta di riscatto si chiama “LOCKFILE-README.hta”, e la mostriamo nell’immagine ad inizio dell’articolo.
Dopo l’hacking, gli aggressori invitano la vittima a contattarla tramite Tox o e-mail per discutere del riscatto.
I criminali stanno attualmente utilizzando l’e-mail [email protected] (link per inviare email)… Il malware aggiunge l’estensione .lockfile ai file crittografati, ma il ransomware ha un’altra caratteristica spiacevole.
Come ha scoperto Michael Gillespie, questo ransomware utilizza troppe risorse di sistema, il che porta al rallentamento del computer infetto.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]