


Gli sviluppatori Microsoft disattivano ancora una volta il gestore del protocollo MSIX ms-appinstaller. Questo dopo che diversi gruppi di criminali informatici lo hanno utilizzato per infettare gli utenti Windows con del malware.
Gli aggressori stanno sfruttando la vulnerabilità CVE-2021-43890 in Windows AppX Installer, associata all’elusione delle soluzioni di sicurezza. Questo bug consente di aggirare i componenti anti-phishing e anti-malware di Defender SmartScreen. Inoltre possono bypassare gli avvisi del browser che avvisano agli utenti di non scaricare file eseguibili.

MSIX è un formato di confezionamento di file progettato specificamente per Windows 10. Si basava sul concetto di file manifest XML. In tale file gli sviluppatori possono descrivere come funziona il processo di installazione, quali file sono necessari e dove possono essere ottenuti. Sebbene MSIX fosse originariamente disponibile per le versioni più recenti di Windows, alla fine è stato portato anche su Windows 7. I file confezionati con MSIX possono essere utilizzati su tutte le versioni di Windows.
Secondo Microsoft, gli hacker distribuiscono software diffuso anche con messaggi di phishing in Microsoft Teams per distribuire pacchetti malevoli di applicazioni MSIX.
“Da metà novembre 2023, Microsoft Threat Intelligence ha osservato gli aggressori, inclusi gli attori motivati finanziariamente Storm-0569, Storm-1113, Sangria Tempest e Storm-1674, utilizzare lo schema URI ms-appinstaller (App Installer) per distribuire malware,” avverte l’azienda.
“Questa attività è legata all’abuso dell’attuale implementazione del gestore del protocollo ms-appinstaller come vettore di accesso per malware. Questo consente la diffusione di minacce per effettuare attività di estorsione. Inoltre, molti criminali informatici offrono come servizio una serie di malware che abusano del formato file MSIX e del gestore del protocollo di installazione ms-app.”
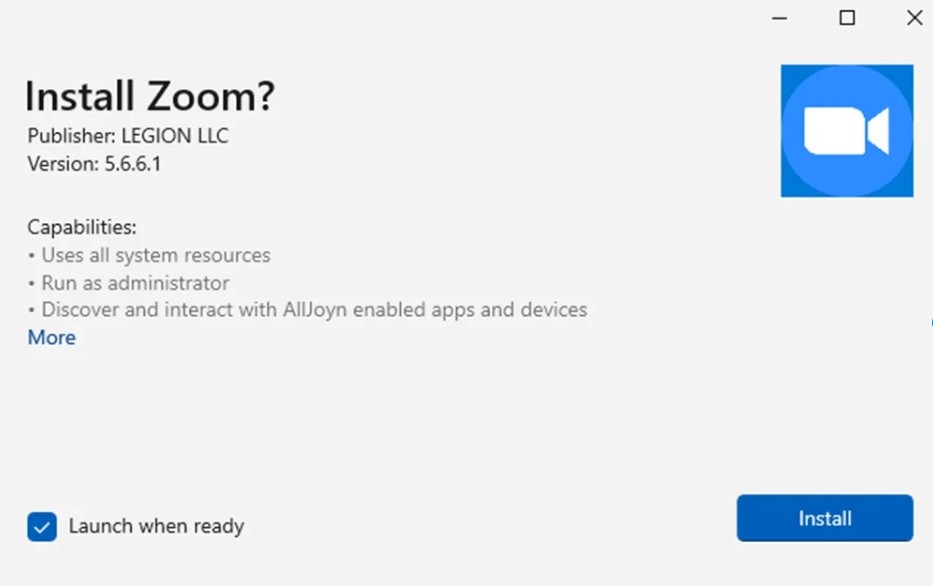
Vale la pena notare che nel febbraio 2023 Microsoft ha già disabilitato l’handler per contrastare gli attacchi della botnet Emotet.
La radice del problema è che i file confezionati con MSIX possono essere consegnati al sistema tramite Internet utilizzando ms-appinstaller. Questo consente agli sviluppatori di creare collegamenti nel formato ms-appinstaller:?source=//website.com/file.appx . Ed è proprio questa caratteristica che hanno sfruttato gli operatori della botnet Emotet, che hanno abusato dei link ms-appinstaller per attaccare gli utenti aziendali.
Sebbene Microsoft ora affermi che l’arresto è avvenuto nuovamente il 28 dicembre 2023, secondo i rapporti degli utenti, il gestore è stato chiuso all’inizio di questo mese. Tuttavia, non è chiaro quando e perché Microsoft abbia riattivato il programma di installazione delle app di Windows dopo la disattivazione di febbraio.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.