


Sembrerebbe essere una cosa che sfiori il paradosso, ma le organizzazioni russe potranno essere vittime del ransomware creato dagli hacker criminali Russi.
Il gruppo di hacker Network Battalion 65 (collegato ad Anonymous) infatti, ha utilizzato il codice sorgente del ransomware Conti trapelato online recentemente, per creare il proprio ransomware ed effettuare attacchi informatici contro la Russia.

Non molto tempo fa, il gruppo NB65 si vantava pubblicamente di aver fatto trapelare il codice sorgente dei prodotti Kaspersky e di aver fatto trapelare 786 GB di dati VGTRK. In realtà tutte queste dichiarazioni si sono rivelate nient’altro che fake news, uno stratagemma di PR ad uso e consumo della stampa occidentale.
Le fughe dei dati, come abbiamo riportato su RHC, erano una raccolta di informazioni spazzatura e file senza valore. Tuttavia, questa non è la prima volta che questo è accaduto in questa “Guerra informatica” tra hacktivismo, propaganda e fake news.
Rendendosi conto della goffa figura fatta, NB65 ha pensato di fare di meglio e stupire tutti, e quindi utilizzare il software trapelato da Conti ransomware, per creare il loro malware per poi condurre estorsioni.
Ricordiamo che il codice sorgente del ransomware Conti è trapelato online recentemente, comprese le sue chat internet, probabilmente a causa di un affiliato Ucraino scontento a seguito della posizione del gruppo a sostegno della Russia.
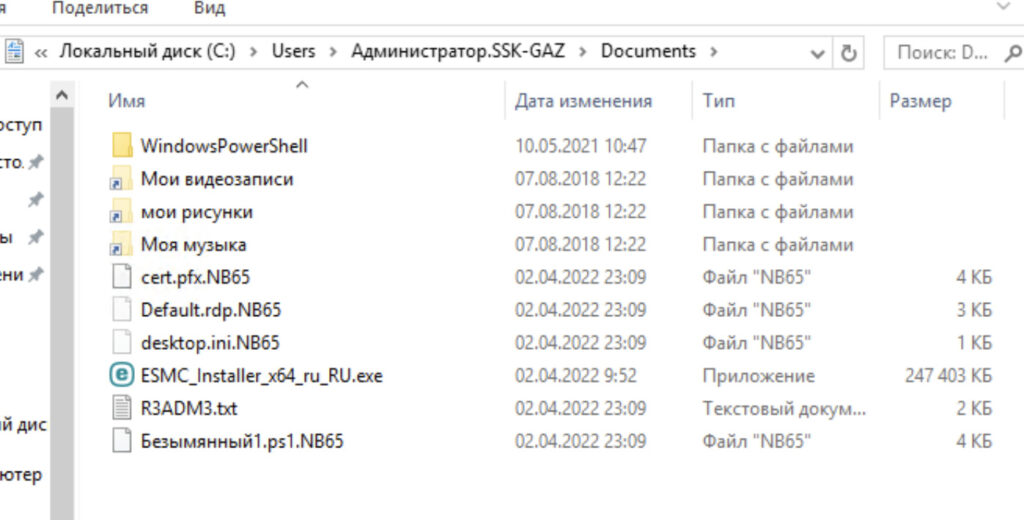
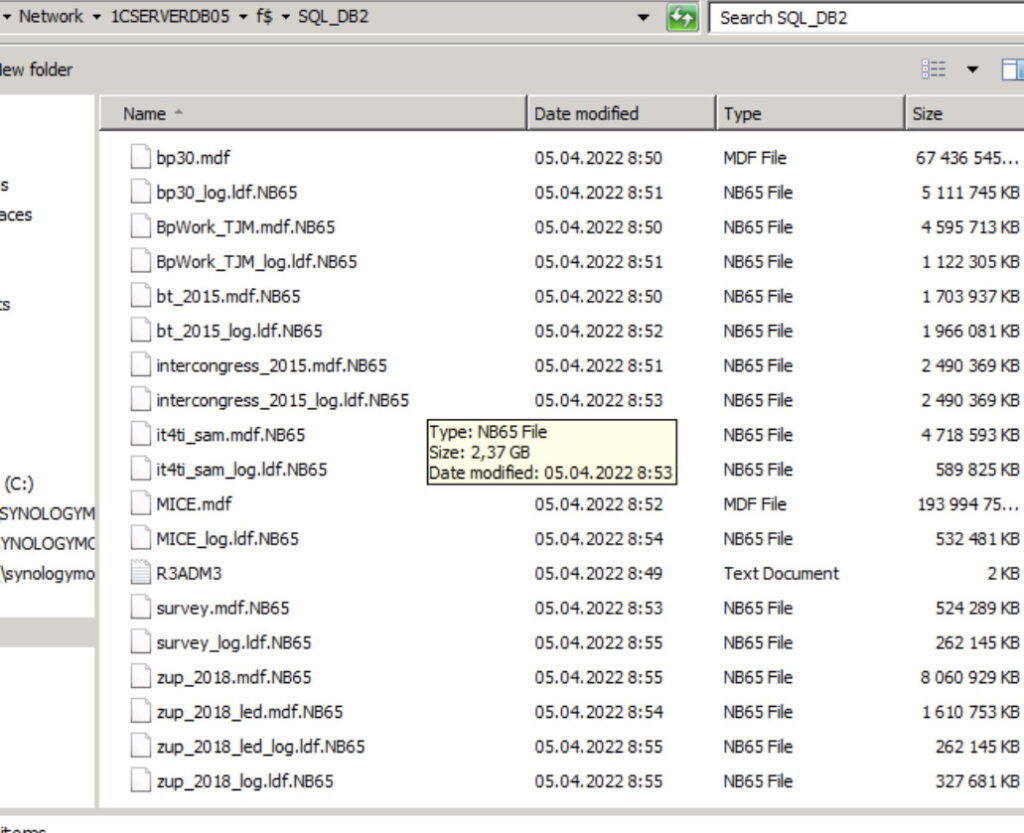
Secondo la società Intezer, il nuovo ransomware “brandizzato” NB65 contiene il 66,4% di codice Conti ed è stato caricato per la prima volta su Virus Total il 07-04-2022.
Il ransomware utilizza una estensione proprietaria .nb65.
Il motivo degli attacchi informatici di NB65 è stato giustificato come un’operazione speciale verso le forze armate russe in Ucraina:
“Non attaccheremo i paesi dalla Russia. Dopo Bucha, abbiamo deciso di prendere di mira alcune società di proprietà di civili, questo avrà un impatto sulla capacità della Russia di funzionare normalmente … Gruppi come Conti e Sandworm, insieme ad altri russi Gli APT, da anni colpiscono l’Occidente con ransomware, attacchi alle catene di approvvigionamento (Solarwinds o appaltatori della difesa)”
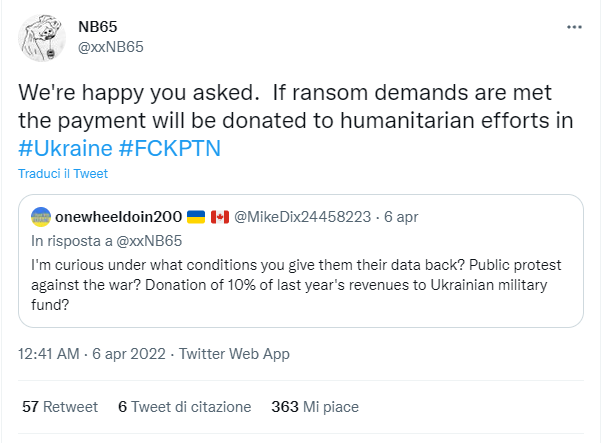
Intanto NB65 ha dichiarato sul loro twitter che i riscatti pervenuti dai pagamenti a seguito delle operazioni con il ransomware, verranno devoluti a supporto dell’Ucraina.
NB65 è attivamente coinvolto nella criminalità informatica da più di un mese, mentre anche in questo caso, come per Anonymous, le agenzie di intelligence occidentali tacciono e chiudono gli occhi, anche se si tratta di pura criminalità informatica.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]