


Lo specialista della sicurezza mr.d0x ha sviluppato l’attacco FileFix, una nuova versione dell’attacco ClickFix che induce l’utente a eseguire comandi dannosi tramite il prompt di Windows Explorer.
Gli attacchi ClickFix si basano sull’ingegneria sociale. Recentemente, diverse varianti di questi attacchi sono diventate comuni. In genere, le vittime vengono attirate su siti fraudolenti e indotte con l’inganno a copiare ed eseguire comandi PowerShell dannosi. In altre parole, infettano manualmente il proprio sistema con malware.

Gli aggressori eseguono determinati comandi risolvendo problemi di visualizzazione del contenuto nel browser o chiedendo all’utente di risolvere un CAPTCHA falso. Sebbene gli attacchi ClickFix prendano di mira più spesso gli utenti Windows convinti a eseguire comandi PowerShell, i ricercatori di sicurezza hanno già segnalato campagne mirate anche agli utenti macOS e Linux.
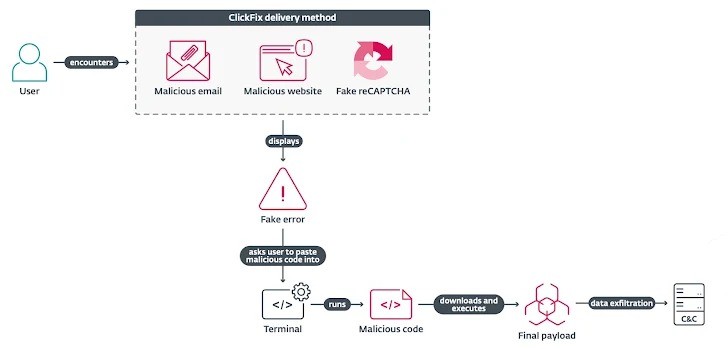
Secondo ESET, l’uso di ClickFix come vettore di accesso iniziale è aumentato del 517% tra la seconda metà del 2024 e la prima metà del 2025. Nei attacchi ClickFix, quando un utente clicca su un pulsante su un sito web fraudolento, un comando PowerShell dannoso viene automaticamente copiato negli appunti di Windows. Alla vittima viene quindi chiesto di incollarlo nella riga di comando tramite la combinazione di tasti Win+R.
Il ricercatore ha proposto il seguente scenario teorico per un attacco FileFix. Tutto inizia ancora una volta con una pagina di phishing, ma invece di CAPTCHA o falsi errori, la pagina potrebbe visualizzare una notifica che un file è stato condiviso con l’utente. Per trovare il file, il percorso dovrebbe essere copiato e incollato in Explorer.
La pagina di phishing potrebbe contenere un pulsante ‘Apri Esplora file‘, che se cliccato avvierà Esplora file (utilizzando la funzionalità di caricamento file) e copierà il comando PowerShell negli appunti, spiega mr.d0x.
Un aggressore può persino mascherare un comando dannoso aggiungendo un percorso di file fittizio a un commento di PowerShell. Come mostra il video dimostrativo qui sotto, questo farà sì che Esplora file mostri solo il percorso fittizio nella barra degli indirizzi, mentre il comando dannoso rimane nascosto.
Poiché l’apertura di Explorer richiede l’utilizzo della funzionalità di caricamento file, il ricercatore ha progettato attentamente FileFix per impedire la selezione casuale di file dal computer della vittima. Ad esempio, sono state aggiunte diverse righe al codice della pagina di phishing di prova che bloccano le azioni di caricamento file “intercettando l’evento di selezione file e cancellando immediatamente l’input”.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].