


Negli ultimi mesi, le campagne di phishing stanno evolvendo in modo sempre più sofisticato, sfruttando strumenti legittimi per colpire le vittime. Tra questi, anche piattaforme apparentemente innocue stanno diventando veicolo di attacchi mirati.
Un caso recente mostra come una semplice proposta di lavoro possa trasformarsi in una porta d’ingresso per malware avanzati. Il meccanismo è semplice, ma proprio per questo estremamente efficace. Gli attaccanti stanno distribuendo falsi annunci di lavoro attraverso moduli online che imitano processi di selezione credibili. Il punto chiave è il cosiddetto “job brief”, presentato come documento informativo per il candidato.
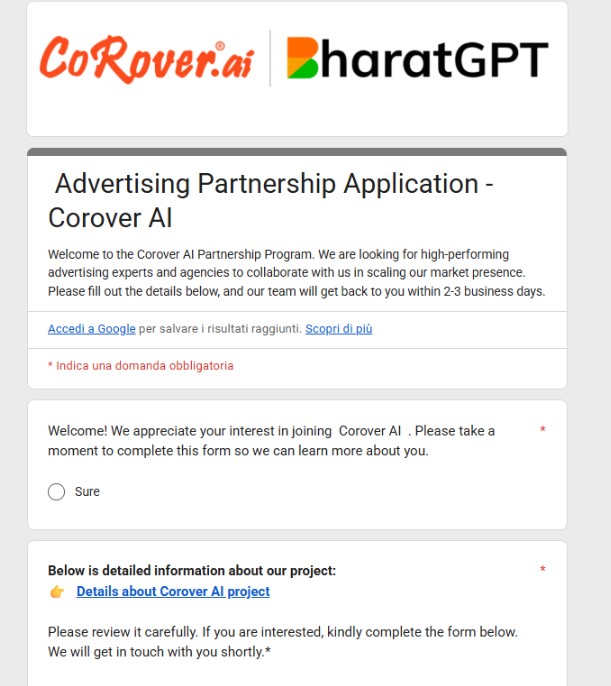

Chi compila il modulo viene invitato a scaricare o aprire questo file. Ed è qui che avviene l’inganno: il contenuto non è ciò che sembra, ma un vettore per l’infezione. La tecnica rientra nel classico spear phishing tramite link, costruito su misura per apparire realistico e convincente.
Una volta eseguito il file, il dispositivo può essere compromesso da una minaccia nota come PureHVNC. Si tratta di un Remote Access Trojan (RAT), ovvero un codice malevolo capace di offrire agli attaccanti un controllo completo del sistema. Le sue capacità includono la registrazione dei tasti digitati, la cattura dello schermo e l’esecuzione di comandi arbitrari. In pratica, chi attacca può muoversi liberamente all’interno del dispositivo, come se fosse fisicamente presente.
Un esempio concreto: un utente potrebbe aprire il file pensando di leggere una descrizione del ruolo, mentre in realtà sta concedendo accesso totale al proprio computer. La forza di questa campagna sta nella fiducia. Un’offerta di lavoro, soprattutto se inattesa ma plausibile, abbassa le difese e spinge all’azione rapida.
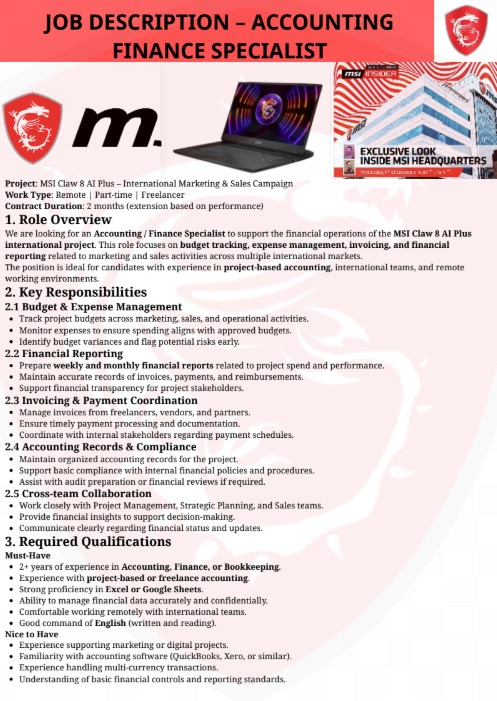
Non ci sono segnali evidenti di pericolo. Il flusso appare coerente, il contesto realistico. Anche utenti esperti possono cadere nella trappola, specialmente se il messaggio arriva in un momento di ricerca attiva di lavoro. Secondo l’analisi condotta da Malwarebytes, queste campagne stanno diventando sempre più mirate e difficili da distinguere da comunicazioni legittime.
La difesa, in questi casi, passa soprattutto dalla consapevolezza. Evitare di scaricare file da fonti non verificate e mantenere strumenti di sicurezza aggiornati può fare la differenza tra un semplice clic e una compromissione completa.
Questo scenario conferma una verità ormai evidente: gli attacchi ultimamente si stanno spostando sempre di più dall’hacking all’arte dell’inganno. Non si fruttano vulnerabilità tecniche, ma esclusivamente e “puramente” umane.
Questo vuol dire che si ai firewall e alle protezione perimetrali, allo sviluppo sicuro del codice e all’hardening dei sistemi, ma occorre tanta formazione e analisi comportamentale per avviare contromisure efficaci contro minacce di questo tipo.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].