


PDFSIDER è una variante di malware recentemente identificata, distribuita tramite il caricamento laterale di DLL , progettata per distribuire segretamente una backdoor con funzionalità di comando e controllo (C2) crittografate .
Il malware utilizza un falso codice cryptbase.dll per aggirare i meccanismi di rilevamento degli endpoint.

Il malware identificato dagli esperti di Resecurity, è identificato come una minaccia persistente avanzata (APT), con caratteristiche comunemente associate alle tecniche APT, tra cui esecuzione furtiva, controlli anti-VM e comunicazioni crittografate.
PDFSIDER combina i tradizionali comportamenti di spionaggio informatico con le moderne funzionalità di comando remoto, consentendo agli operatori di raccogliere informazioni di sistema ed eseguire comandi shell da remoto in modo occulto.
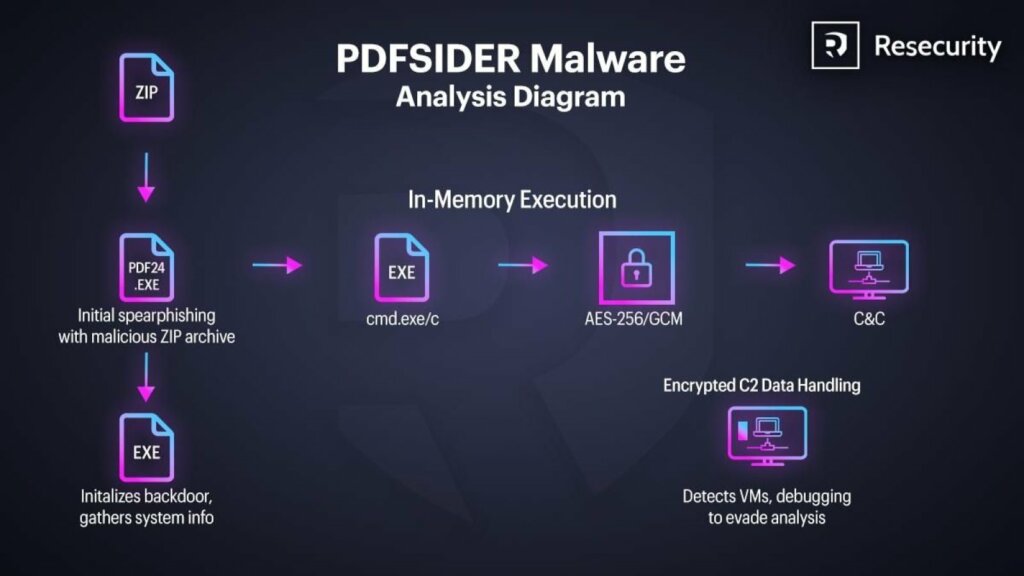
La DLL analizzata contiene una libreria crittografica Botan completamente integrata , configurata per la crittografia autenticata AES-256-GCM , un forte indicatore del fatto che gli autori della minaccia utilizzano protocolli C2 sicuri e strutturati. Una volta caricato, il malware fornisce agli aggressori una shell di comando interattiva e nascosta e può esfiltrare l’output dei comandi attraverso il suo canale crittografato.
PDFSIDER ha lanciato questa campagna tramite e-mail di spear-phishing che indirizzavano le vittime a un archivio ZIP allegato al messaggio. L’archivio ZIP contiene un file EXE legittimo, denominato “PDF24 App”. PDF24 Creator è un software applicativo di Miron Geek Software GmbH utilizzato per creare file PDF da qualsiasi applicazione e per convertire i file in formato PDF.
Il file EXE, riportano i ricercatori, ha una firma legittima; tuttavia, il software PDF24 presenta delle vulnerabilità che gli aggressori sono riusciti a sfruttare per caricare questo malware e aggirare efficacemente i sistemi EDR.
Al giorno d’oggi, questo fenomeno sta diventando sempre più comune grazie all’avvento della codifica dell’intelligenza artificiale, che rende più facile per i criminali informatici trovare software vulnerabili e sfruttarli per i propri scopi.
Sembra che il malware si basi sul DLL Side-Loading , una tecnica in cui una DLL dannosa viene posizionata accanto a un’applicazione legittima che la carica automaticamente.
Quando la vittima esegue il programma legittimo, PDF24.exe carica la DLL dell’aggressore anziché il sistema reale cryptbase.dll, consentendo l’esecuzione del codice.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.