


Avevamo recentemente parlato di come gli attacchi informatici, soprattutto gli attacchi ransomware condotti verso le strutture sanitarie, possano influenzare le capacità di operare e quindi causare indirettamente i decessi dei pazienti.
Avevamo anche detto che gli ospedali sono le nuove “galline d’oro” del cybercrime da profitto, in quanto si paga alla svelta, per evitare di mettere a rischio la salute dei pazienti.

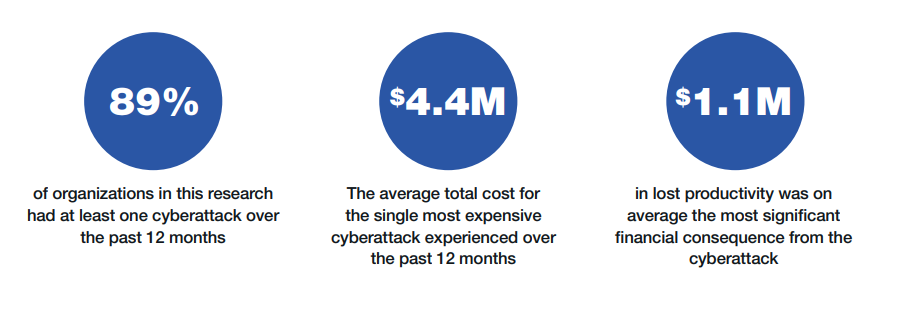
Ora ne parla il Ponemon Institute, un think tank con sede a Washington DC, il quale ha intervistato più di 600 professionisti delle tecnologie dell’informazione provenienti da più di 100 istituzioni sanitarie.
I risultati dello studio dal titolo “Cyber Insecurity in Healthcare: The Cost and Impact on Patient Safety and Care” fornisce la prova più concreta fino ad oggi che la pressione attraverso attacchi informatici persistenti verso i centri medici statunitensi, porta a un deterioramento della qualità dell’assistenza ai pazienti e ad un aumento della probabilità di morte.
Due terzi degli intervistati che hanno subito attacchi ransomware hanno affermato che tali attacchi hanno interrotto l’assistenza ai pazienti. Il 59% degli intervistati ha segnalato un aumento della durata della degenza dei pazienti in ospedale, che ha comportato un sovraccarico di risorse. Quasi un quarto ha affermato che gli attacchi hanno provocato un aumento dei decessi nelle loro strutture.
In un attacco ransomware, gli hacker ottengono l’accesso alle reti di computer di un’organizzazione, le bloccano e richiedono il pagamento di un riscatto.
Negli ultimi anni, tali hack sono diventati un vero disastro per il settore sanitario. Gli ospedali non segnalano sempre casi in cui sono state vittime. Tuttavia, dal 2018, il numero di attacchi documentati è aumentato ogni anno dal 2018, raggiungendo 297 l’anno scorso, secondo uno studio di Recorded Future.
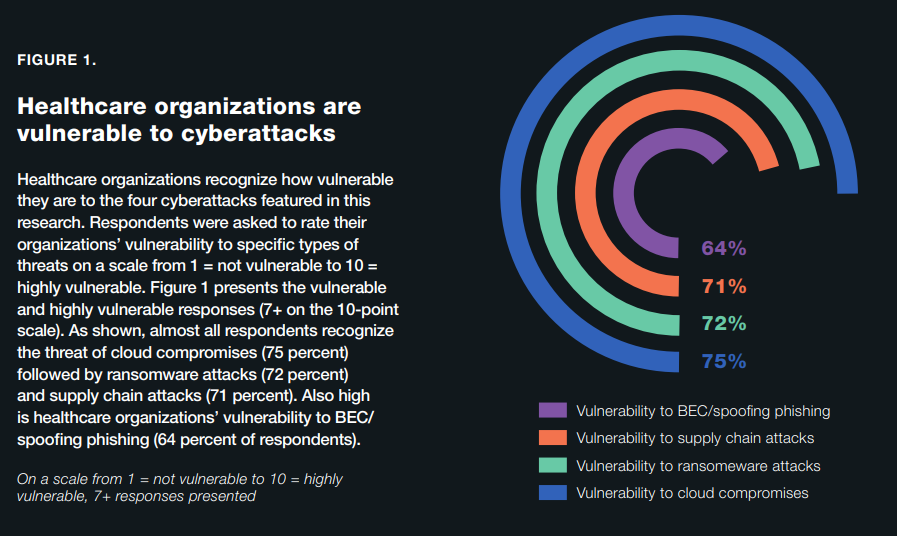
Secondo lo studio, negli ultimi tre anni, più della metà delle organizzazioni sanitarie coinvolte nel sondaggio è stata infettata da malware negli ultimi tre anni.
Le strutture sanitarie spaziano da gigantesche catene ospedaliere a piccole cliniche private con pochi dipendenti e pochi o nessun professionista IT o della sicurezza informatica. Le grandi reti ospedaliere possono avere specialisti della sicurezza delle informazioni più qualificati, ma anche tali ospedali sono obiettivi ghiotti per il cybercrime.
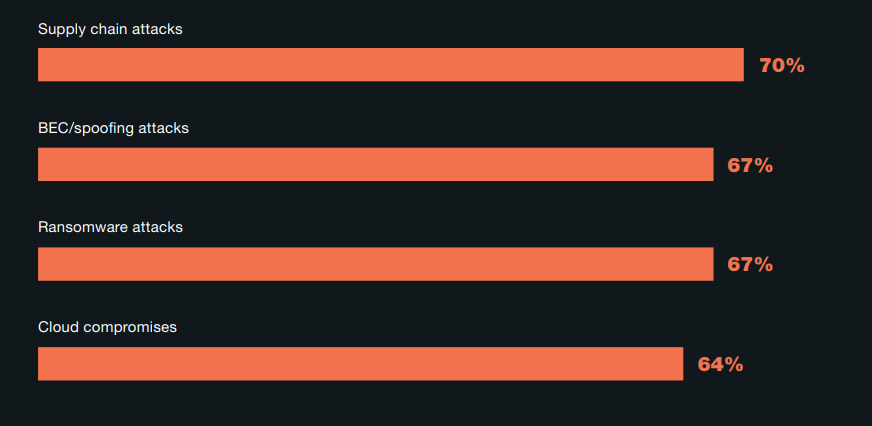
Un attacco può rallentare l’assistenza ai pazienti in centinaia di ospedali in tutto il paese, come è successo nell’attacco del 2020 agli Universal Health Services.
Ma è da tempo chiaro che i persistenti attacchi informatici agli ospedali stanno mettendo a dura prova i pazienti, ha affermato Josh Korman, vicepresidente della società di sicurezza informatica Claroty.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]