


Non è l’a prima colta che i criminal hacker commettono degli errori e non sdarà l’ultima.
Il gruppo di hacktivisti filorusso CyberVolk ha lanciato il servizio RaaS VolkLocker (noto anche come CyberVolk 2.x). Tuttavia, i ricercatori di sicurezza hanno scoperto che gli sviluppatori del malware hanno commesso diversi errori che consentono alle vittime di recuperare gratuitamente i propri file.

I ricercatori di SentinelOne riferiscono che gli aggressori hanno incorporato la chiave di crittografia master direttamente nel binario del malware e l’hanno salvata come file di testo normale nella cartella %TEMP%.
Il file si chiama system_backup.key e tutto il necessario per decrittografare i dati può essere facilmente estratto da esso. I ricercatori ipotizzano che si tratti di una sorta di artefatto di debug che non è stato “pulito” prima del rilascio.
Gli operatori RaaS apparentemente non sono a conoscenza del fatto che i loro clienti distribuiscono build con la funzione backupMasterKey().
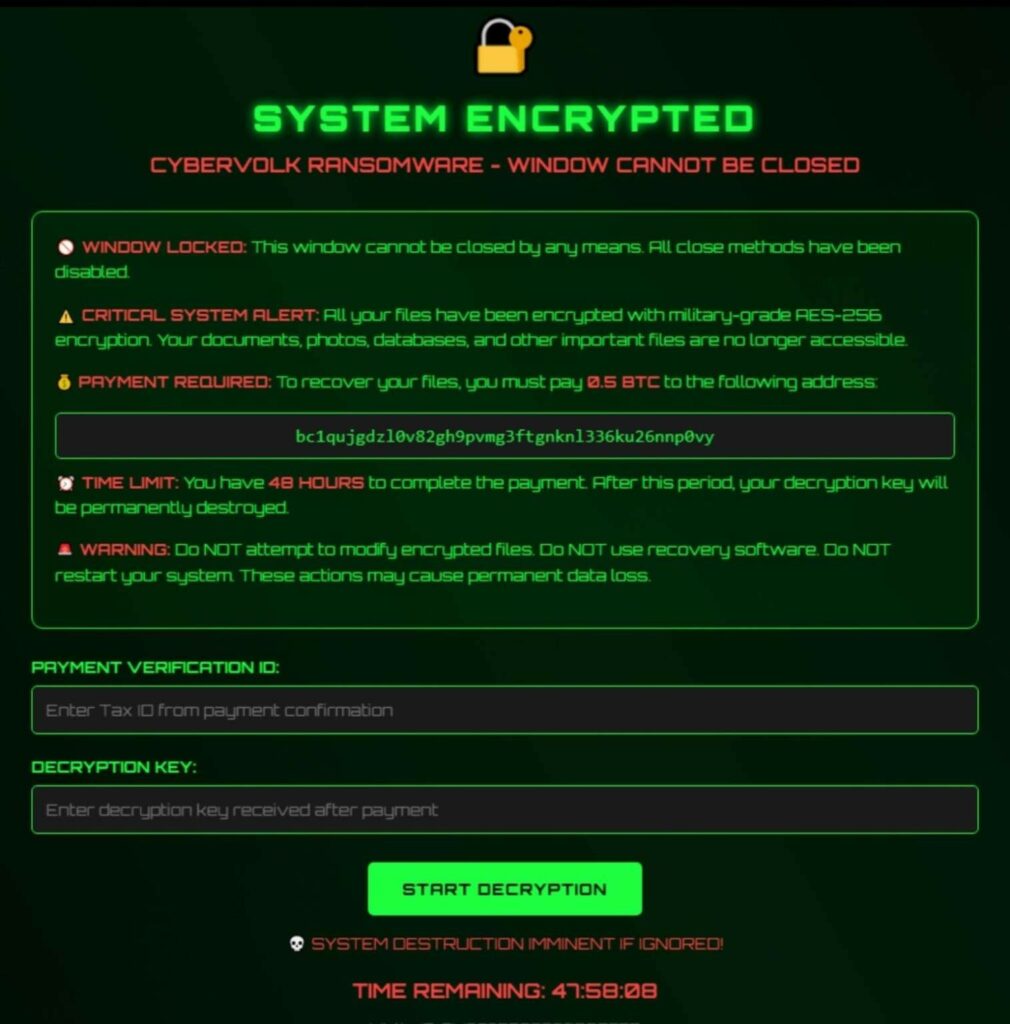
Si ritiene che CyberVolk sia un gruppo filo-russo con sede in India che opera in modo indipendente. Mentre altri hacktivisti si limitano in genere ad attacchi DDoS, CyberVolk ha deciso di accettare la sfida di creare un proprio ransomware.
Gli aggressori lo hanno annunciato per la prima volta l’anno scorso e, sebbene siano stati successivamente banditi da Telegram diverse volte, nell’agosto di quest’anno il gruppo ha presentato il malware VolkLocker (CyberVolk 2.x) e la sua piattaforma RaaS (Ransomware-as-a-Service).
VolkLocker è scritto in Go e funziona sia su Linux (incluso VMware ESXi) che su Windows. L’accesso a RaaS per un singolo sistema operativo costa tra gli 800 e i 1.100 dollari, le versioni Linux e Windows costano tra i 1.600 e i 2.200 dollari, mentre un RAT o un keylogger autonomo costa 500 dollari. Gli acquirenti del malware ottengono l’accesso a un generatore di bot per Telegram, dove possono configurare il ransomware e ricevere il payload generato.
Per creare il tuo ransomware, devi specificare un indirizzo Bitcoin, un token bot di Telegram, un ID chat, una scadenza per il pagamento del riscatto, un’estensione per i file crittografati e impostare le opzioni di autodistruzione.
Una volta avviato sul sistema della vittima, VolkLocker aumenta i privilegi aggirando il Controllo dell’account utente di Windows, seleziona i file da crittografare da un elenco di esclusioni preconfigurato e crittografa i dati utilizzando AES-256 in modalità GCM.
I ricercatori hanno inoltre notato che il codice contiene un timer che attiva un wiper che distrugge le cartelle dell’utente (Documenti, Download, Immagini, Desktop) dopo la scadenza del ransomware o quando viene inserita una chiave errata nella finestra HTML del riscatto.
Secondo gli esperti, la principale debolezza del malware risiede nella crittografia. VolkLocker non genera chiavi dinamicamente, ma utilizza la stessa chiave master hardcoded per tutti i file presenti sul sistema infetto. Come accennato in precedenza, questa chiave viene scritta nel file eseguibile come stringa esadecimale e duplicata in un file di testo in formato %TEMP%.
Gli esperti ritengono che tali errori indichino problemi di controllo qualità: il gruppo sta cercando di espandersi in modo aggressivo attraendo nuovi “partner” inesperti, ma non riesce a portare a termine nemmeno i compiti più basilari.
In genere, si ritiene opportuno non divulgare dettagli sulle vulnerabilità dei ransomware mentre gli aggressori sono ancora attivi. Gli esperti, invece, in genere avvisano le forze dell’ordine e le aziende specializzate in trattative per il ransomware, che possono quindi assistere le vittime in privato. Poiché CyberVolk rimane attivo, SentinelOne spiega che è improbabile che la divulgazione di informazioni sulle vulnerabilità di VolkLocker ostacoli gli sforzi dei colleghi e delle forze dell’ordine per combattere il gruppo.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].